Ekranda beliren mesaj net: dosyalarınız şifrelendi, geri almak için ödeme yapmanız gerekiyor. Geri sayım başlamış, muhasebe ekibi işlem yapamıyor, üretim hattı durmuş, telefonlar durmadan çalıyor. Bir ransomware saldırısı anında alacağınız ilk birkaç karar, önümüzdeki günlerin nasıl geçeceğini — hatta işletmenizin bu süreçten ne kadar hasarla çıkacağını — doğrudan belirleyecek.
Fidye yazılımı (ransomware) saldırıları artık yalnızca büyük kuruluşları değil, KOBİ’leri de hedef alıyor; sınırlı güvenlik bütçesi ve olay müdahale kapasitesi, küçük ve orta ölçekli işletmeleri saldırganlar için giderek daha cazip bir hedef hâline getiriyor. Peki bir ransomware saldırısı anında hangi kararlar en çok fark yaratıyor?
Bu yazıda, panik anında soğukkanlılıkla uygulanabilecek beş kritik kararı, gerekçeleriyle birlikte ele alıyoruz. Amaç, bir saldırı yaşanmadan önce ekibinizin ne yapması gerektiğini netleştirmek — çünkü kriz anında doğaçlama yapacak zamanınız olmayacak.
Ransomware Saldırısı Neden Bu Kadar Yıkıcı?
Bir ransomware saldırısı başladığında en kritik dönem ilk birkaç saattir. Bu süre içinde alınan kararlar, hasarın boyutunu ve operasyonun ne kadar süre duracağını doğrudan belirliyor.
Hazırlıksız yakalanan işletmeler ise kendilerini çoğu zaman “fidye mi, yoksa kapalı kalmak mı?” ikileminin içinde buluyor.
Saldırganlar genellikle işletmenin en yoğun olduğu dönemleri — ay sonu, sipariş yoğunluğu, tatil öncesi — hedef seçiyor. Bu da baskı altında verilen kararların kalitesini daha da kritik hale getiriyor.
Ransomware Saldırısında Alınması Gereken 5 Kritik Karar
Panik anında soğukkanlılıkla uygulanması gereken adımlar şöyle:
1. Etkilenen Sistemleri Anında Ağdan İzole Edin
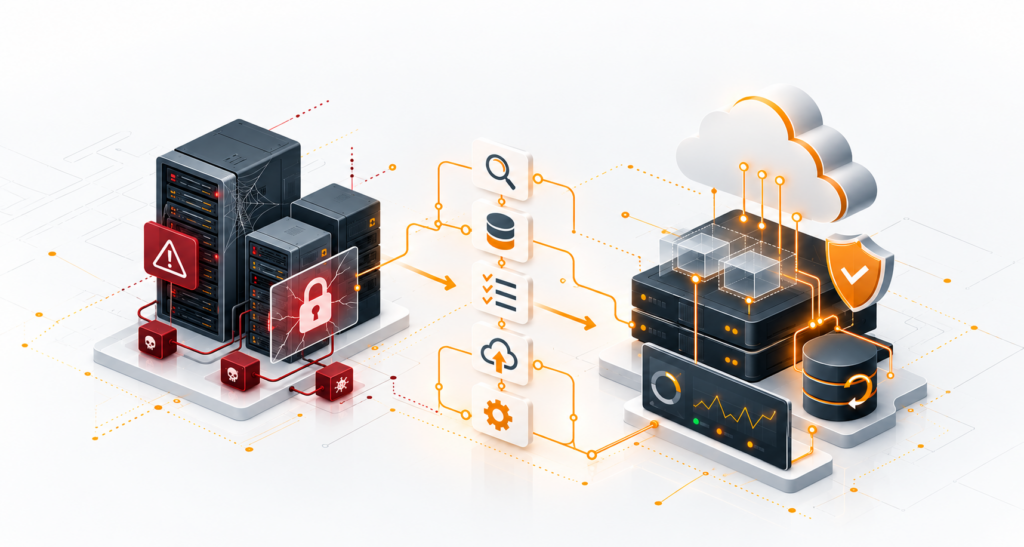
Kablosuz bağlantıyı kapatmak, ethernet kablosunu çekmek ya da ilgili sunucuyu izole bir ağ segmentine almak, saldırının diğer sistemlere sıçramasını engelleyebilir. Bu adımda gösterilecek hız, saldırının kaç sistemi etkileyeceğini ve dolayısıyla hasarın büyüklüğünü doğrudan belirler. İzolasyon, saldırganın ağ içindeki hareketini de kısıtlar ve kalan sistemlerin daha fazla şifrelenmesini önler.
2. Olayı Belgeleyin, Panikle Sistemleri Kapatmayın
Fidye notunu, etkilenen dosya uzantılarını ve saldırının fark edildiği zamanı belgelemek; hem adli analiz hem de sigorta ve yasal süreçler için kritik önemde. Sistemleri aceleyle kapatmak bazı durumlarda değerli adli izlerin kaybolmasına yol açabilir. İzolasyon ile kapatma kararı bu nedenle dikkatle ayrılmalı.
3. Yedeklerinizin Bütünlüğünü ve Güncelliğini Doğrulayın
Bir saldırı anında sorulacak en önemli soru şudur: “Yedeğimiz gerçekten çalışıyor mu?” Test edilmemiş bir yedekleme stratejisi, kriz anında büyük bir hayal kırıklığına dönüşebilir. Yedeklerin saldırıdan etkilenmediğinden ve geri yüklenebilir durumda olduğundan emin olmak, fidye ödeme baskısını önemli ölçüde azaltır.
4. Fidye Ödeme Kararını Tek Başınıza Vermeyin
Kısa cevap: Hayır, fidye ödemek zorunda değilsiniz — ve ödemek sorunu kendiliğinden çözmez. Fidye ödemek verinin geri gelmesini garanti etmez; saldırganın verdiği şifre çözücü yavaş ya da hatalı çalışabilir, veriler önceden kopyalandıysa ödeme olası bir sızıntıyı geri almaz ve ödeme yapan işletmenin yeniden hedef alınma riski artabilir.
Bu karar; hukuk, siber güvenlik uzmanları ve gerekirse yetkili makamlarla birlikte, yalnızca operasyonel değil hukuki ve etik boyutları da değerlendirilerek alınmalı. Tek bir yöneticinin baskı altında vereceği bir karar, işletmeyi ek risklere açabilir ve ileride sorgulanabilir hale gelebilir.
5. Olay Sonrası Süreci ve Güvenlik Açığının Kapatılmasını Planlayın
Sistemler ayağa kalktıktan sonra iş bitmiyor. Saldırının giriş noktasının tespit edilmesi, ilgili güvenlik açığının kapatılması ve süreçlerin gözden geçirilmesi gerekiyor. Aksi halde aynı zafiyet üzerinden kısa süre içinde yeni bir saldırı yaşanması olası.
Ransomware Saldırılarından Korunmak İçin Önleyici Adımlar
Doğru kararları vermek kadar, saldırıyı en başta engellemek de mümkün. Düzenli yazılım güncellemeleri, çok faktörlü kimlik doğrulama (MFA) ve ağ segmentasyonu, saldırganın sisteme sızmasını ve yayılmasını zorlaştıran temel önlemler arasında.
Çalışanların oltalama e-postalarını tanıyabilmesi de en az teknik önlemler kadar önemli; çünkü ransomware saldırılarının önemli bir kısmı, bir çalışanın şüpheli bir bağlantıya tıklamasıyla başlıyor. Bu nedenle teknik önlemler ve insan farkındalığı birlikte ele alınmalı.
Yedekleme stratejinizin “3-2-1 kuralına” uygun olması — üç kopya, iki farklı ortam, bir kopyanın fiziksel olarak ayrı bir konumda tutulması — ransomware saldırısı sonrası veri kurtarma şansınızı önemli ölçüde artırıyor.
Yazılı bir olay müdahale planının yılda en az bir kez masa başı tatbikatla test edilmesi de, planın kağıt üzerinde kalmayıp kriz anında gerçekten işlemesini sağlıyor. Ekibin rollerini önceden bilmesi, saldırı anındaki karar hızını doğrudan artırıyor.
Sonuç: En İyi Savunma, Saldırıdan Önce Hazırlanmaktır
Ransomware saldırıları karşısında en büyük avantaj, saldırı gerçekleşmeden önce hazırlıklı olmaktır. Test edilmiş bir yedekleme stratejisi ve yazılı bir olay müdahale planı, “fidye mi, yoksa kapalı kalmak mı?” ikilemine düşmeden önce atılabilecek en değerli adımlardır.
İlk saatte doğru kararları verebilen işletmeler, hem operasyonel kesintiyi hem de itibar kaybını önemli ölçüde sınırlandırabiliyor. Bu hazırlığı bugünden kurmak, yarın karşılaşabileceğiniz bir krizin sonucunu büyük ölçüde değiştirebilir.
Synchron Bilişim olarak işletmenizin olay müdahale hazırlığını değerlendiriyor ve yedekleme stratejinizi birlikte güçlendiriyoruz. Önleyici güvenlik önlemlerinden olay müdahale planlamasına kadar ransomware saldırılarına karşı hazırlık seviyenizi görüşmek için bize ulaşabilirsiniz.