Siber Güvenlik
Teknoloji Değil, İnsan Hackleniyor: Sosyal Mühendislik Saldırıları
Sosyal mühendislik saldırıları sistemi değil insanı hedef alır. KOBİ'leri hedef alan 4 yöntemi ve ekibinizi hazırlayan doğrulama adımlarını inceleyin.
- Yazar
- İrem
- Kategori
- Siber Güvenlik
- Yayın tarihi
- Güncelleme tarihi
4 dk okuma
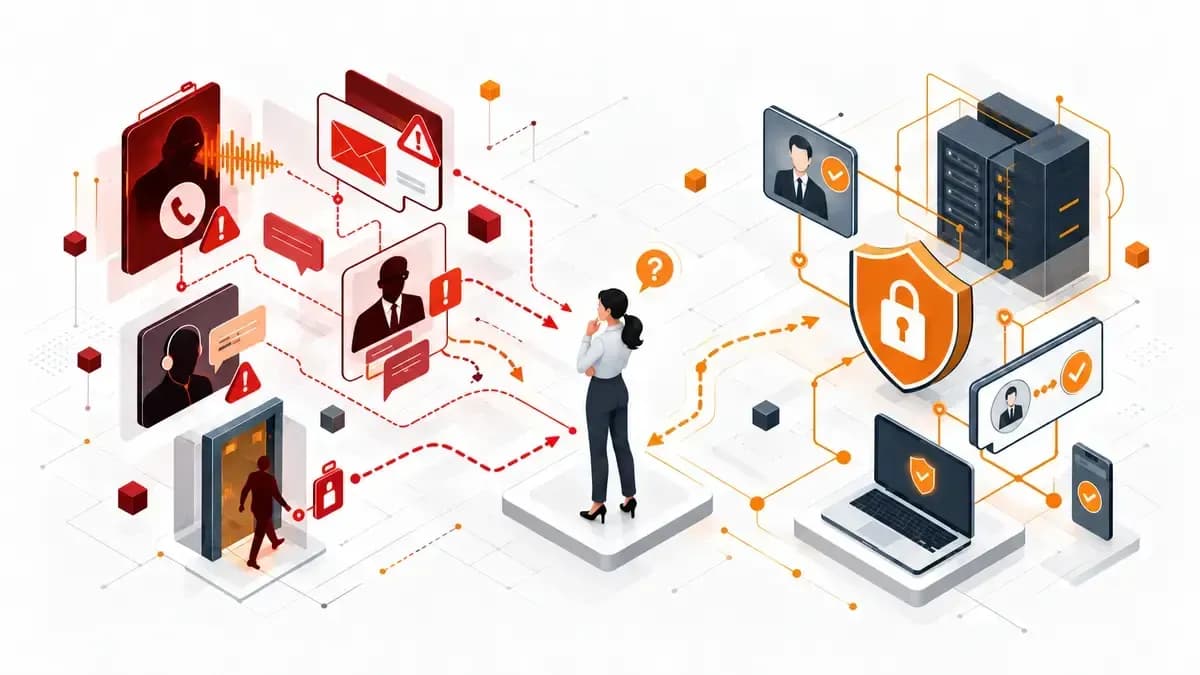
Telefon çalıyor. Arayan kişi kendini şirketin IT departmanından tanıtıyor, sistemde acil bir güvenlik sorunu tespit ettiklerini söylüyor ve sorunu çözmek için birkaç bilgiyi doğrulamanızı istiyor. Ses güven verici, aciliyet gerçek görünüyor. Ama hattın diğer ucundaki kişi, göründüğü kişi değil.
Yazılım açıkları güncellemelerle kapatılabilir, güvenlik duvarları güçlendirilebilir; ama insan faktörü her zaman en öngörülmez değişken olmaya devam ediyor. Sosyal mühendislik saldırıları tam da bu noktayı hedef alıyor: güven, aciliyet ve otorite gibi insan psikolojisinin temel kırılganlıkları.
Bu yazıda, KOBİ'leri en çok hedef alan dört sosyal mühendislik yöntemini ve ekibinizi bu saldırılara karşı hazırlayacak somut adımları ele alıyoruz.
Sosyal Mühendislik Nedir?
Sosyal mühendislik, bir sistemi teknik olarak kırmak yerine, o sisteme erişimi olan insanı ikna ederek veya kandırarak hedefe ulaşmayı amaçlayan saldırı yöntemidir. Bu saldırılar en gelişmiş teknik savunmaları bile devre dışı bırakabilir, çünkü hedef aldıkları sistem değil, insandır.
Saldırganlar genellikle önceden araştırma yapar; şirketin organizasyon yapısını, çalışan isimlerini ve iş süreçlerini öğrenerek talebi olabildiğince inandırıcı hale getirir. Bu hazırlık, saldırının fark edilme olasılığını da önemli ölçüde azaltır.
Küçük ve orta ölçekli işletmeler, büyük kurumlara kıyasla genellikle daha az resmi doğrulama süreci işlettiğinden, sosyal mühendislik saldırganları için özellikle cazip bir hedef haline geliyor.
KOBİ'leri Hedef Alan 4 Yaygın Sosyal Mühendislik Yöntemi
Bu saldırılar farklı kanallardan gelse de ortak bir mantığı paylaşır: aciliyet ve otorite hissi yaratarak sorgulama refleksini zayıflatmak. Her yöntemin kendine özgü uyarı işaretleri var; bunları tanımak, saldırıyı erken aşamada durdurmanın ilk adımı.
1. Vishing: Telefon Üzerinden Dolandırıcılık
Saldırgan, banka, tedarikçi ya da şirket içinden biri gibi davranarak telefonla arar ve hassas bilgi ya da işlem talep eder. Aciliyet hissi yaratarak ("hesabınız şu an risk altında", "bu işlemi hemen onaylamanız gerekiyor") kurbanın sorgulamadan hareket etmesini hedefler. Arayan numaranın taklit edilmesi (spoofing), güven hissini daha da artırır ve çağrının gerçekten tanıdık bir kaynaktan geldiği izlenimi yaratır.
2. BEC: Kurumsal E-posta İstismarı
Business Email Compromise (BEC) saldırılarında, saldırgan bir yöneticinin ya da iş ortağının e-posta hesabını taklit ederek — kimi zaman gerçekten ele geçirerek — çalışanlardan acil para transferi veya hassas veri paylaşımı talep eder. Bu saldırılar genellikle özenle hazırlanır ve gerçek iş yazışmalarına çok benzer; imza, dil üslubu ve hatta önceki yazışma geçmişi bile taklit edilebilir.
3. Sahte IT Destek Çağrıları
Saldırgan, şirketin IT departmanından biri gibi davranarak çalışanı arar ve "sorunu çözmek için" kullanıcı adı, şifre ya da uzaktan erişim talep eder. Bu yöntem özellikle teknik konularda kendini yetersiz hisseden çalışanlar üzerinde etkili oluyor.
4. Tailgating: Fiziksel İzinsiz Giriş
Sosyal mühendislik yalnızca dijital ortamla sınırlı değil. Tailgating'de saldırgan, yetkili bir çalışanın arkasından, kartlı geçiş sistemine sahip bir alana fiziksel olarak girer — genellikle kibarlık ya da dikkatsizlikten faydalanarak. Bu erişim, doğrudan sunucu odalarına ya da hassas belgelere kadar uzanabilir.
En Etkili Kalkan: Farkındalık ve Doğrulama Protokolleri
Bu saldırıların ortak noktası, teknik bir açık değil, bir davranış kalıbını istismar etmeleri. Bu nedenle en etkili savunma da teknik değil, insan odaklı: düzenli farkındalık eğitimleri ve net doğrulama protokolleri.
Örneğin, para transferi taleplerinin ikinci bir kanaldan teyit edilmesi ya da IT desteğin asla telefonla şifre sormaması gibi basit ama bağlayıcı kurallar, bu saldırıların büyük bölümünü etkisiz hâle getirebiliyor. Düzenli senaryo tabanlı eğitimler, ekibin şüpheli bir talebi anında fark etme refleksini güçlendirir.
Kurumunuzu Hazırlamak İçin Atabileceğiniz İlk Adımlar
Farkındalık eğitimlerinin yanı sıra, şüpheli bir talebi bildirmenin kolay ve cezalandırıcı olmayan bir süreç olması da kritik. Çalışanlar, yanlışlıkla bir bağlantıya tıklasalar bile bunu saklamak yerine hemen bildirmekten çekinmemeli.
Düzenli aralıklarla yapılan simüle oltalama ve vishing testleri, ekibinizin gerçek bir saldırı karşısında nasıl davranacağını güvenli bir ortamda ölçmenizi sağlar. Bu testlerin sonuçları, eğitim programınızı nerede güçlendirmeniz gerektiğini de gösterir.
Yüksek riskli roller — finans, muhasebe, insan kaynakları ve üst yönetim asistanları — için ek ve daha sık eğitim planlamak, saldırganların en çok tercih ettiği hedefleri güçlendirir.
Teknik katmanları da ihmal etmemek gerekiyor: e-posta kimlik doğrulama protokolleri (SPF, DKIM, DMARC) ve çok faktörlü kimlik doğrulama, bir sosyal mühendislik girişiminin başarılı bir ele geçirmeye dönüşmesini zorlaştıran ek bir güvenlik katmanı sunuyor.
Sonuç: Güvenlik Yatırımı, İnsan Faktörünü Kapsamalı
Sosyal mühendislik saldırıları, güvenlik yatırımının yalnızca teknolojiyle sınırlı kalamayacağını gösteriyor. Ekibinizin bu saldırı türlerini tanıyabilmesi, kurumunuzun en güçlü savunma hatlarından biri hâline gelebilir.
Bugün ekibinize kazandıracağınız bu farkındalık, yarın karşılaşabileceğiniz bir saldırının başarılı olup olmamasını belirleyen en önemli fark olabilir.
Synchron Bilişim olarak kurumunuza özel farkındalık eğitimi ve güvenlik protokolü ihtiyaçlarınızı birlikte değerlendiriyoruz. Ekibinizin sosyal mühendislik saldırılarına karşı hazırlık seviyesini birlikte değerlendirmek için bizimle iletişime geçebilirsiniz.
Yazar hakkında
İrem