

Siber Güvenlik
Siber İstihbarat Yönetimi (CTI)
Tehdit istihbaratı kaynaklarını izler, sizinle ilgili göstergeleri (IOC) ayıklar, güvenlik sistemlerinize aktarır ve önceliklendirilmiş uyarı ve raporlarla size iletiriz.
Siber tehdit istihbaratı nedir?
Siber tehdit istihbaratı (Cyber Threat Intelligence, CTI), saldırganlar, kullandıkları altyapı ve yöntemler hakkındaki bilginin toplanması, doğrulanması ve kuruma özgü kararlara dönüştürülmesidir. Ham veri tek başına istihbarat değildir. Bilgi sizin varlıklarınızla, sektörünüzle ve kullandığınız teknolojilerle ilişkilendirildiğinde istihbarat olur.
CTI, güvenlik ekibinin şu sorulara yanıt vermesini sağlar: Hangi tehditler bizi hedefleyebilir? Hangi göstergeleri engellemeliyiz? Hangi açıkları önce kapatmalıyız? Gözlenen bir olay bilinen bir saldırı kampanyasının parçası mı?
İzlediğimiz kaynaklar
Açık kaynak tehdit beslemeleri
Zararlı IP adresleri, alan adları, URL ve dosya özetlerini (hash) yayımlayan açık kaynaklar.
Ulusal ve sektörel bildirimler
Ulusal siber olaylara müdahale ekiplerinin (CERT/CSIRT) ve sektörel paylaşım topluluklarının duyuruları.
Üretici güvenlik bildirimleri
Kullandığınız işletim sistemi, ağ cihazı ve uygulamaların güvenlik açığı duyuruları.
Kendi gözlemlerimiz
SIEM-SOC Yönetimi hizmetimizde gözlediğimiz olaylardan çıkan göstergeler.
SIEM-SOC YönetimiKurumunuza özgü izleme
Alan adınıza benzeyen yeni kayıtlar ve kurumsal adınızla ilgili açık kaynak bulguları.


Tehdit göstergeleri (IOC) ve yaşam döngüsü
Tehdit göstergesi (Indicator of Compromise, IOC), bir saldırının izini taşıyan teknik veridir: IP adresi, alan adı, URL, dosya özeti veya e-posta göndericisi gibi. Göstergeleri saldırı tekniklerine (TTP) ve MITRE ATT&CK çerçevesine göre de sınıflandırırız.
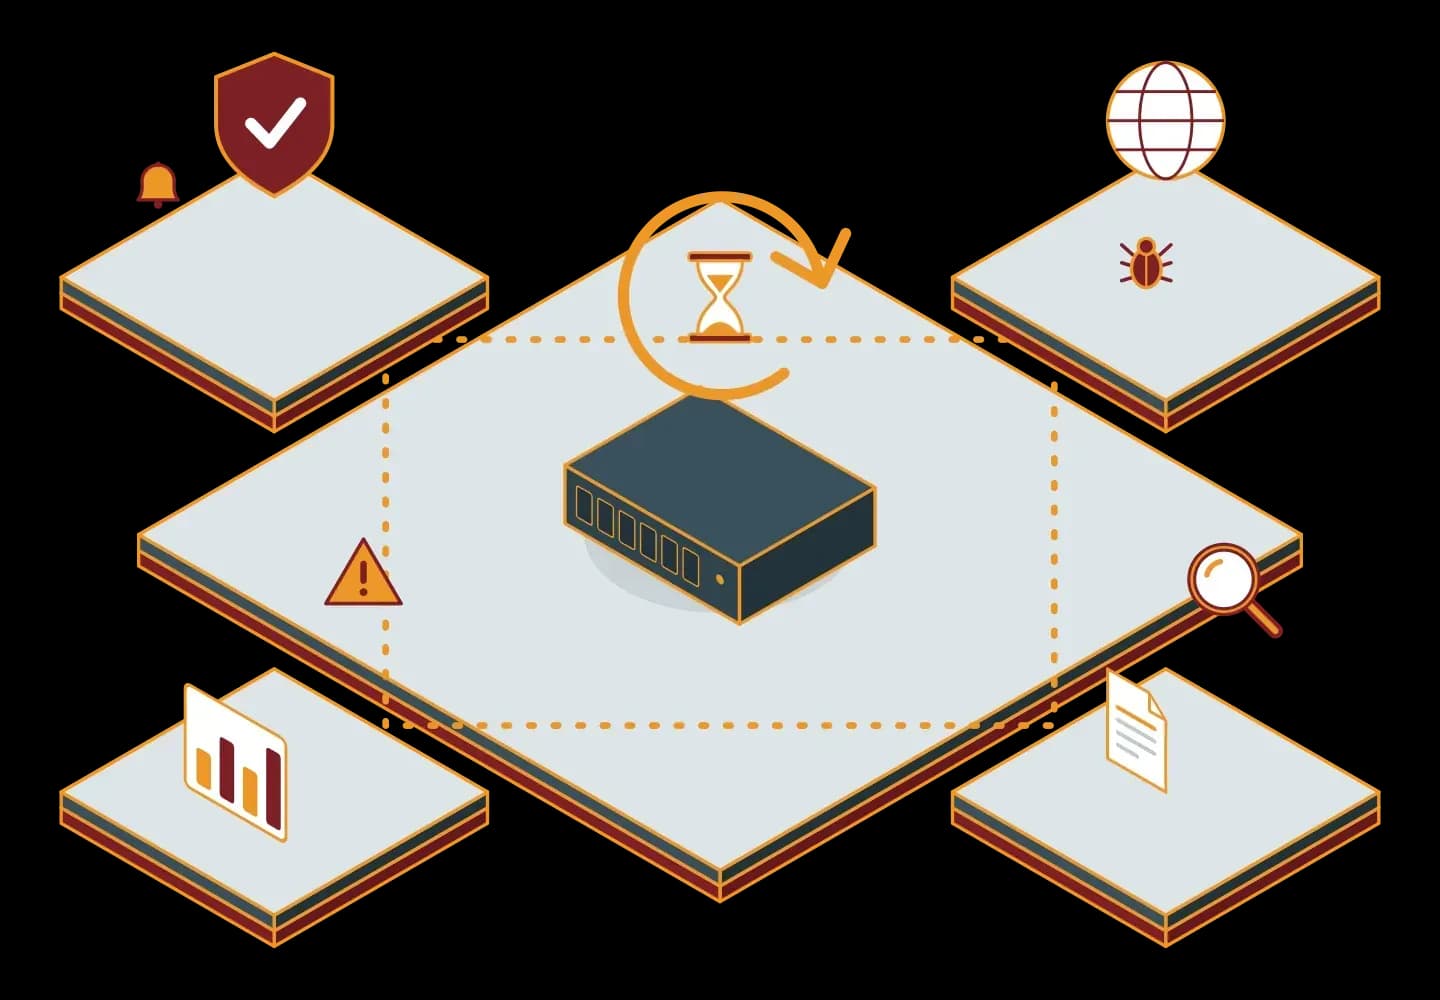
1. Toplama
Göstergeleri kaynaklardan otomatik olarak alırız.
2. Doğrulama
Yanlış pozitif üretebilecek göstergeleri (paylaşımlı barındırma IP adresleri, bilinen hizmet alan adları) ayıklarız.
3. Puanlama
Her göstergeye güvenilirlik ve sizinle ilgisine göre öncelik veririz.
4. Dağıtım
Göstergeleri SIEM, güvenlik duvarı, e-posta ağ geçidi ve uç nokta koruması gibi sistemlerinize aktarırız.
5. Süre aşımı
Eskiyen göstergeleri listelerden çıkarır, gereksiz engellemeyi önleriz.


Uyarı akışı
Bir gösterge sizin ortamınızda görüldüğünde veya sizinle doğrudan ilgili bir tehdit bildirildiğinde uyarı üretilir. Uyarıyı önce analistlerimiz değerlendirir. Gerçek bir risk varsa uyarıyı öncelik sınıfı ve önerilen aksiyonla size iletiriz.
1. Tespit
Gösterge eşleşmesi veya kurumunuzla ilgili bir bildirim alınır.
2. Değerlendirme
Analist, eşleşmenin gerçek olup olmadığını ve etkisini inceler.
3. Bildirim
Doğrulanan uyarıyı, belirlediğimiz iletişim kanalından sorumlu kişinize iletiriz.
4. Müdahale
Engelleme, yama veya inceleme adımlarını sizinle birlikte uygularız.
5. Kapanış
Olayı kayıt altına alır, öğrenilen dersleri kurallara ekleriz.


Raporlama
Anlık uyarılar
Doğrulanmış ve öncelikli tehditler için.
Düzenli özet raporu
Engellenen göstergeler, eşleşmeler, sizi ilgilendiren yeni açıklar ve kampanyalar.
Yönetim raporu
Tehdit eğilimleri, risk değerlendirmesi ve önerilen iyileştirmeler.
Raporların kapsamını ve sıklığını hizmet sözleşmesinde belirleriz.
SIEM-SOC ve diğer güvenlik hizmetleriyle bağlantı
Siber istihbarat tek başına çalışan bir hizmet değildir. Göstergeler SIEM-SOC Yönetimi hizmetimizde kural ve korelasyon olarak kullanılır. Engellenmesi gereken adresleri Güvenlik Duvarı Yönetimi kapsamında uygularız. Öne çıkan açıkları Sızma Testi ile ortamınızda doğrularız. Zararlı e-posta göstergelerini Proxmox Mail Gateway gibi e-posta güvenlik sistemlerine aktarırız.
Hizmet süreci
1. İhtiyaç belirleme
Sizin için öncelikli istihbarat sorularını ve kritik varlıklarınızı belirleriz.
2. Envanter
Alan adlarınızı, dışa açık IP adreslerinizi ve kullandığınız teknolojileri listeleriz.
3. Entegrasyon
Gösterge akışını güvenlik sistemlerinize bağlarız.
4. Ayar
Yanlış pozitifleri azaltmak için ilk dönemde eşikleri ve kuralları ayarlarız.
5. İşletme
Kaynakları izler, uyarıları değerlendirir ve raporları düzenli olarak iletiriz.


Siber istihbarat hizmeti için iletişim formundan bize yazın.
Sık sorulan sorular
Siber istihbarat ile SIEM arasındaki fark nedir?
SIEM, sizin sistemlerinizdeki kayıtları toplar ve olayları tespit eder. Siber istihbarat, dışarıdaki tehdit bilgisini toplar ve SIEM'in neye bakacağını belirler. İki hizmet birlikte çalışır: istihbarat göstergeleri SIEM kurallarına girer, SIEM bulguları da istihbarata geri döner.
Hangi kaynakları kullanıyorsunuz?
Açık kaynak tehdit beslemelerini, ulusal ve sektörel CERT duyurularını, üretici güvenlik bildirimlerini ve kendi SOC gözlemlerimizi kullanırız. Kurumunuza özgü olarak alan adınıza benzeyen kayıtları ve açık kaynak bulgularını da izleriz.
IOC nedir ve nasıl kullanılır?
IOC, bir saldırının izini taşıyan teknik veridir: IP adresi, alan adı, URL, dosya özeti veya e-posta göndericisi gibi. Göstergeleri doğrular, önceliklendirir ve güvenlik duvarı, SIEM ve e-posta güvenliği sistemlerinize aktarırız. Eskiyen göstergeleri listeden çıkarırız.
Uyarıları bize nasıl iletiyorsunuz?
Uyarıları önce analistlerimiz değerlendirir. Doğrulanan uyarıyı öncelik sınıfı ve önerilen aksiyonla, sizinle belirlediğimiz iletişim kanalından sorumlu kişinize iletiriz. Öncelik sınıflarını ve iletişim kurallarını sözleşmede belirleriz.
Raporları ne sıklıkla alırız?
Doğrulanmış öncelikli tehditler için anlık uyarı göndeririz. Bunun dışında düzenli özet raporu ve yönetim raporu hazırlarız. Raporların sıklığını ve kapsamını hizmet sözleşmesinde birlikte belirleriz.
Mevcut SIEM veya güvenlik duvarımızla çalışır mı?
Evet. Gösterge akışını yaygın SIEM ve güvenlik duvarı ürünlerine standart biçimlerde aktarırız. Entegrasyondan önce mevcut sistemlerinizi inceler, uygun yöntemi birlikte seçeriz.
İlgili hizmetler

SIEM-SOC Yönetimi
Sistemlerinizin loglarını SIEM platformunda toplar, güvenlik olaylarını SOC ekibimizle izler ve doğrulanan olayları size iletiriz.
Güvenlik Duvarı (Firewall) Yönetimi
Güvenlik duvarınızı kurar, kural setini yazar ve günlük işletmesini yaparız. FortiGate, Palo Alto Networks ve MikroTik cihazlarıyla çalışırız.
Sızma Testi
Sistemlerinize kontrollü saldırı testleri yaparak güvenlik açıklarını belirler, bulguları ve kapatma önerilerini raporlarız.
Proxmox Mail Gateway Kurulum ve Destek
Proxmox Mail Gateway ile spam, virüs ve oltalama e-postalarını posta sunucunuza ulaşmadan filtreleyin; kurulum, lisans ve desteği Synchron'dan alın.
Projenizi konuşalım
İhtiyacınızı yazın, uygun ekibi sizinle eşleştirelim. Acil durumda destek hattımızı arayın.