

Siber Güvenlik
Bilgi Güvenliği Danışmanlığı
ISO/IEC 27001 bilgi güvenliği yönetim sistemi ile GLP, GMP ve GDP kapsamındaki BT gereksinimleri için danışmanlık veririz. Bilgisayarlı sistem validasyonu (CSV), veri bütünlüğü ve denetime hazırlık işlerini altyapıyı kuran ekip olarak yürütürüz.
Bilgi güvenliği ve GxP uyumluluğu için danışmanlık
Synchron, kurumların ISO/IEC 27001 bilgi güvenliği yönetim sistemini kurmasına destek verir. İlaç, laboratuvar ve dağıtım alanında GLP, GMP ve GDP gereksinimlerinin BT tarafını karşılamasına yardım eder. Danışmanlığı, altyapıyı kuran ve işleten ekip olarak veririz. Bu nedenle öneriler sahada uygulanabilir teknik kontrollere dönüşür.
Müşterilerimizin ISO/IEC 27001 belgelendirme denetimlerinde ve GLP, GMP ve GDP denetim ve akreditasyon süreçlerinde BT altyapısı, bilgisayarlı sistem validasyonu ve kanıt dokümantasyonu tarafında çalıştık. Bu süreçler başarıyla tamamlandı.
ISO/IEC 27001
Kapsam, risk değerlendirmesi, uygulanabilirlik bildirgesi ve Ek A kontrollerinin uygulanması. İç denetim ve belgelendirme denetimine hazırlık.
GLP
OECD GLP İlkeleri ve OECD GLP serisinin 17 numaralı belgesine göre laboratuvar bilgisayarlı sistemlerinin validasyonu, erişim kontrolü, denetim izi ve arşivleme.
GMP
EU GMP Ek 11 ve 21 CFR Part 11 gereksinimlerine göre üretim ve kalite sistemleri: risk yönetimi, validasyon, denetim izi ve elektronik imza.
GDP
İyi Dağıtım Uygulamaları Kılavuzuna göre depo sıcaklık haritalaması, izleme sistemleri ve dağıtım bilgisayarlı sistemlerinin validasyonu.
Bilgisayarlı Sistem Validasyonu
GAMP 5 risk temelli yaklaşımı ile gereksinim, spesifikasyon, test ve rapor belgeleri. IQ, OQ ve PQ kalifikasyon adımları.
Veri bütünlüğü
ALCOA+ nitelikleri: atfedilebilir, okunaklı, eşzamanlı, orijinal, doğru, eksiksiz, tutarlı, kalıcı ve erişilebilir kayıtlar.


ISO/IEC 27001 danışmanlığı
ISO/IEC 27001, bilgi güvenliği yönetim sistemi (BGYS) için gereksinimleri tanımlayan uluslararası standarttır. Güncel sürümü ISO/IEC 27001:2022’dir. Projeyi aşağıdaki adımlarla yürütürüz:
- Kapsam ve bağlam: BGYS kapsamını, bilgi varlıklarını ve ilgili tarafları belirleriz.
- Risk değerlendirmesi: Tehditleri ve açıklıkları değerlendirir, risk işleme planını hazırlarız.
- Uygulanabilirlik bildirgesi: Ek A kontrollerinden hangilerinin uygulandığını ve gerekçesini belgeleriz.
- Teknik kontroller: Erişim yönetimi, kayıt ve izleme, yedekleme, şifreleme ve fiziksel güvenlik kontrollerini altyapıda uygularız.
- Politika ve prosedürler: Gerekli politika, prosedür ve kayıt şablonlarını hazırlarız.
- İç denetim ve yönetimin gözden geçirmesi: Belgelendirme denetiminden önce iç denetimi yapar, bulguları kapatırız.
Belgelendirme denetimini akredite belgelendirme kuruluşu yapar. Biz denetim süresince teknik destek veririz.
GLP: OECD İyi Laboratuvar Uygulamaları
OECD GLP İlkeleri (1997 revizyonu), insan sağlığı ve çevre güvenliği için yapılan klinik dışı çalışmaların planlama, yürütme, izleme, kayıt, arşivleme ve raporlama koşullarını tanımlar. İlkeler; ilaç, bitki koruma ürünü, kozmetik, veteriner ilacı, gıda ve yem katkısı ile endüstriyel kimyasal çalışmalarına uygulanır. Bu ilkelere göre üretilen veriler, OECD’nin Verilerin Karşılıklı Kabulü kararı çerçevesinde üye ülkeler arasında kabul görür.
İlkeler BT tarafında açık gereksinimler içerir:
- Test tesisi yönetimi, bilgisayarlı sistemlerin amaca uygun olmasını, GLP’ye göre valide edilmesini, işletilmesini ve bakımını sağlar (bölüm 1.1.2 q).
- Bilgisayarlı sistemlerin validasyonu, işletimi, bakımı, güvenliği, değişiklik kontrolü ve yedeklemesi için standart çalışma prosedürleri gerekir (bölüm 7.4).
- Doğrudan bilgisayara girilen veride, orijinal veriyi gizlemeden bütün değişiklikleri gösteren bir denetim izi gerekir (bölüm 8.3.5).
- Bilgisayarlı sistemlerin validasyon belgeleri arşivlenir. Arşive yalnız yetkili kişiler girer (bölüm 10.1 ve 10.3).
OECD GLP serisinin 17 numaralı belgesi (Application of GLP Principles to Computerised Systems, 2016), bilgisayarlı sistemlerin validasyonu ve işletimi için yaşam döngüsü yaklaşımını tanımlar. Bu belge 10 numaralı eski belgenin yerini aldı. GLP projelerinde laboratuvar yazılımlarını, veri toplama sistemlerini ve BT altyapısını bu belgeye göre değerlendiririz.
GMP: EU GMP Ek 11 ve 21 CFR Part 11
EU GMP Ek 11 (Annex 11), GMP kapsamındaki bilgisayarlı sistemler için kılavuzdur ve 30 Haziran 2011’de yürürlüğe girdi. Ek 11’e göre uygulama valide edilir, BT altyapısı kalifiye edilir. Projelerde şu başlıkları ele alırız:
- Risk yönetimi: validasyon kapsamı ve veri bütünlüğü kontrolleri belgelenmiş bir risk değerlendirmesine dayanır.
- Tedarikçi ve hizmet sağlayıcı: üçüncü taraflarla sorumlulukları tanımlayan resmi anlaşma gerekir.
- Veri saklama ve yedekleme: veri fiziksel ve elektronik yollarla korunur. Yedeğin bütünlüğü ve geri yüklenebilirliği kontrol edilir.
- Denetim izi ve değişiklik yönetimi: GMP ile ilgili değişiklik ve silmeler kayıt altına alınır. Sistem değişiklikleri tanımlı prosedürle yapılır.
- Güvenlik: fiziksel ve mantıksal erişim kontrolleri uygulanır. Yetki oluşturma, değişiklik ve iptal işlemleri kaydedilir.
- İş sürekliliği ve arşivleme: sistem arızasında süreç devam eder. Arşivlenen veri okunabilirlik ve bütünlük açısından kontrol edilir.
ABD pazarına ürün sunan kurumlar için 21 CFR Part 11, elektronik kayıt ve elektronik imza gereksinimlerini tanımlar. FDA’nın kapsam ve uygulama kılavuzu, validasyon ve denetim izi kararlarında risk temelli yaklaşım önerir.
GDP: İyi Dağıtım Uygulamaları
Beşeri tıbbi ürünlerin İyi Dağıtım Uygulamaları Kılavuzu (2013/C 343/01), depolama ve dağıtım süreçleri için gereksinimleri tanımlar. BT ve altyapı tarafında şu işleri yaparız:
- Depo ortamının sıcaklık, ışık, nem ve temizlik açısından izlenmesi. Kullanım öncesi sıcaklık haritalaması ve sensörlerin uç değer noktalarına yerleştirilmesi (bölüm 3.3).
- Bilgisayarlı sistemin kullanımdan önce validasyon veya doğrulama ile doğru, tutarlı ve tekrarlanabilir sonuç verdiğinin gösterilmesi (bölüm 3.5.1).
- Güncel sistem tanımı, yalnız yetkili kişilerin veri girişi, düzenli yedekleme ve arıza durumunda veri geri yükleme prosedürü (bölüm 3.5.2–3.5.5).
Bilgisayarlı Sistem Validasyonu (CSV)
Bilgisayarlı sistem validasyonu, bir sistemin amaçlanan kullanıma uygun olduğunu ve öyle kaldığını belgelerle gösterir. ISPE’nin GAMP 5 kılavuzunun ikinci sürümü (Temmuz 2022), GxP bilgisayarlı sistemleri için risk temelli yaklaşımı ve konu uzmanlarının eleştirel düşünmesini öne çıkarır. Validasyonu V-modeline göre planlarız:
- Validasyon planı ve risk değerlendirmesi: sistemin GxP etkisini ve validasyon kapsamını belirleriz.
- Kullanıcı gereksinimleri (URS): gereksinimleri izlenebilir biçimde yazarız.
- Fonksiyonel ve tasarım spesifikasyonları: tedarikçi belgelerini inceler, eksikleri tamamlarız.
- Kurulum kalifikasyonu (IQ): donanım, yazılım ve yapılandırmanın spesifikasyona uygun kurulduğunu belgeleriz.
- Operasyonel kalifikasyon (OQ): fonksiyonları, sınır değerleri, hata durumlarını ve denetim izini test ederiz.
- Performans kalifikasyonu (PQ): sistemin gerçek iş sürecinde gereksinimleri karşıladığını gösteririz.
- İzlenebilirlik matrisi ve validasyon raporu: her gereksinimi testine bağlar, sonucu raporlarız.
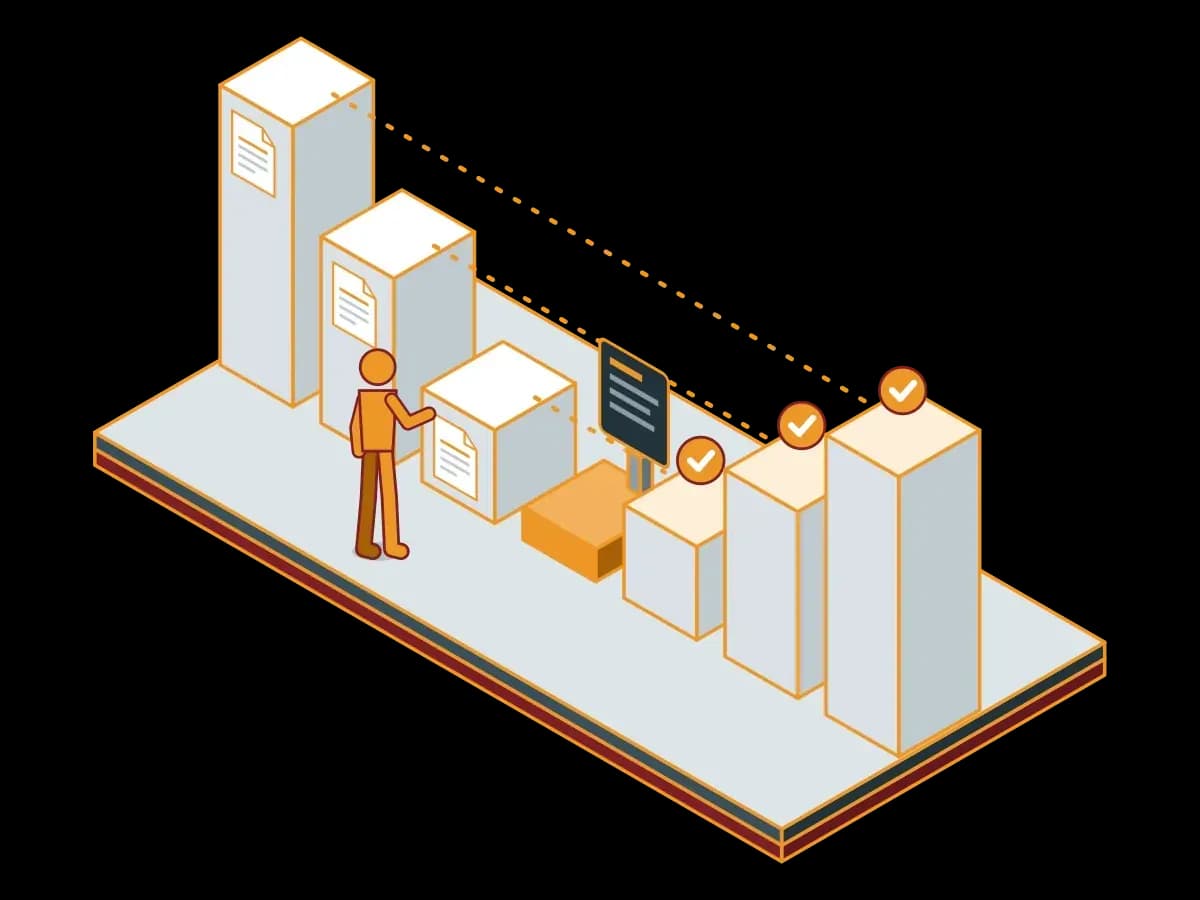
Validasyondan sonra değişiklik kontrolü, periyodik değerlendirme ve yedekten geri yükleme testleri ile sistemi valide durumda tutarız.
Veri bütünlüğü: ALCOA+
PIC/S veri yönetimi ve bütünlüğü kılavuzu (PI 041-1, 2021), kayıtların ALCOA+ niteliklerini taşımasını bekler: atfedilebilir, okunaklı, eşzamanlı, orijinal, doğru, eksiksiz, tutarlı, kalıcı ve erişilebilir. Bu nitelikleri kişisel kullanıcı hesapları, saat senkronizasyonu, denetim izi incelemesi, yedekleme ve arşiv tasarımı ile teknik olarak destekleriz.
Çalışma sürecimiz
- Ön değerlendirme: mevcut durumu gereksinimlerle karşılaştırır, eksik listesini çıkarırız.
- Yol haritası: eksikleri risk ve öncelik sırasına göre plana dönüştürürüz.
- Uygulama: teknik kontrolleri kurar, prosedürleri ve kayıt şablonlarını hazırlarız.
- Validasyon ve test: sistemleri valide eder, kanıt belgelerini derleriz.
- Denetime hazırlık: iç denetim yapar, denetim sırasında teknik destek veririz.
- Sürdürme: periyodik değerlendirme ve değişiklik kontrolü ile uyumluluğu sürdürürüz.
Ön değerlendirme için iletişim formundan bize yazın.
Sık sorulan sorular
ISO/IEC 27001 belgesini Synchron mu verir?
Hayır. Belgeyi akredite belgelendirme kuruluşu verir. Biz bilgi güvenliği yönetim sistemini kurmanıza, teknik kontrolleri uygulamanıza ve belgelendirme denetimine hazırlanmanıza destek veririz.
GLP, GMP ve GDP arasındaki fark nedir?
GLP, klinik dışı güvenlik çalışmalarını yürüten test tesislerini kapsar. GMP, tıbbi ürünlerin üretimini ve kalite kontrolünü kapsar. GDP, tıbbi ürünlerin depolanmasını ve dağıtımını kapsar. Üçünde de bilgisayarlı sistem validasyonu ve veri bütünlüğü ortak gereksinimdir.
Bilgisayarlı sistem validasyonu hangi sistemler için gerekir?
GxP kapsamındaki veriyi oluşturan, işleyen, saklayan veya raporlayan sistemler için gerekir. Örnekler: laboratuvar bilgi yönetim sistemleri, cihaz yazılımları, depo sıcaklık izleme sistemleri, ERP ve doküman yönetim sistemleri. Validasyon kapsamını risk değerlendirmesine göre belirleriz.
OECD GLP 17 numaralı belge neyi açıklar?
17 numaralı belge, GLP ilkelerinin bilgisayarlı sistemlere uygulanmasını açıklar. Bilgisayarlı sistemlerin validasyonu ve işletimi için yaşam döngüsü yaklaşımını tanımlar. 2016’da yayımlandı ve 10 numaralı belgenin yerini aldı.
Bulut hizmetleri GxP kapsamında kullanılabilir mi?
EU GMP Ek 11, hizmet sağlayıcılarla sorumlulukları tanımlayan resmi bir anlaşma ister ve tedarikçi denetimi ihtiyacını risk değerlendirmesine bağlar. Bulut kullanımını tedarikçi değerlendirmesi, sözleşme ve validasyon kapsamı ile birlikte planlarız.
Danışmanlıktan sonra sistemleri siz mi işletiyorsunuz?
İsterseniz evet. Kurduğumuz kontrolleri yönetilen hizmet olarak işletebiliriz: izleme, yedekleme, erişim yönetimi ve değişiklik kontrolü. Böylece validasyon durumu ve kanıt kayıtları süreklilik kazanır.
Hangi denetimlerde deneyiminiz var?
Müşterilerimizin ISO/IEC 27001 belgelendirme denetimlerinde ve GLP, GMP ve GDP denetim ve akreditasyon süreçlerinde BT altyapısı, validasyon ve dokümantasyon tarafında çalıştık. Müşteri adlarını gizlilik nedeniyle paylaşmayız. Yaklaşımımızı ön görüşmede örnek çalışma planlarıyla anlatırız.
İlgili hizmetler
Yapısal Kablolama
Ofis, şube ve sistem odası projelerinde bakır ve fiber yapısal kablolamayı, kabinetleri ve sistem odası altyapısını tasarlar, kurar, test eder ve belgeleriz.

SIEM-SOC Yönetimi
Sistemlerinizin loglarını SIEM platformunda toplar, güvenlik olaylarını SOC ekibimizle izler ve doğrulanan olayları size iletiriz.
Sızma Testi
Sistemlerinize kontrollü saldırı testleri yaparak güvenlik açıklarını belirler, bulguları ve kapatma önerilerini raporlarız.
İzleme (Monitoring) ve Alarm Yönetimi
Sunucularınızı, ağ cihazlarınızı ve uygulamalarınızı Zabbix, Prometheus ve Grafana ile izler, alarm kurallarını sizinle birlikte belirler ve alarmlara müdahale ederiz.
Lokal Yedekleme
Sunucu, sanal makine ve uygulama yedeklerinizi yerel disk veya NAS depolamada tutarız. Bir kopyayı ayrı bir hedefe göndererek 3-2-1 kuralını uygularız.
DLP Yönetimi
Hassas verinin kurum dışına çıkmasını denetleyen DLP politikalarını tasarlar, kurar ve işletiriz. DLP olaylarını izler ve raporlarız.
Projenizi konuşalım
İhtiyacınızı yazın, uygun ekibi sizinle eşleştirelim. Acil durumda destek hattımızı arayın.