Bulut Teknolojileri
Dosyalarınız Hâlâ USB ve E-postada mı Dolaşıyor? Kurumsal Dosya Sunucusunun 5 Avantajı
Dosyaların USB ve e-postada dolaşması sürüm karmaşası, veri kaybı ve KVKK riski yaratır. Kurumsal dosya sunucusunun 5 avantajını ve geçiş planını anlatıyoruz.
- Yazar
- Synchron
- Kategori
- Bulut Teknolojileri
- Yayın tarihi
- Güncelleme tarihi
4 dk okuma
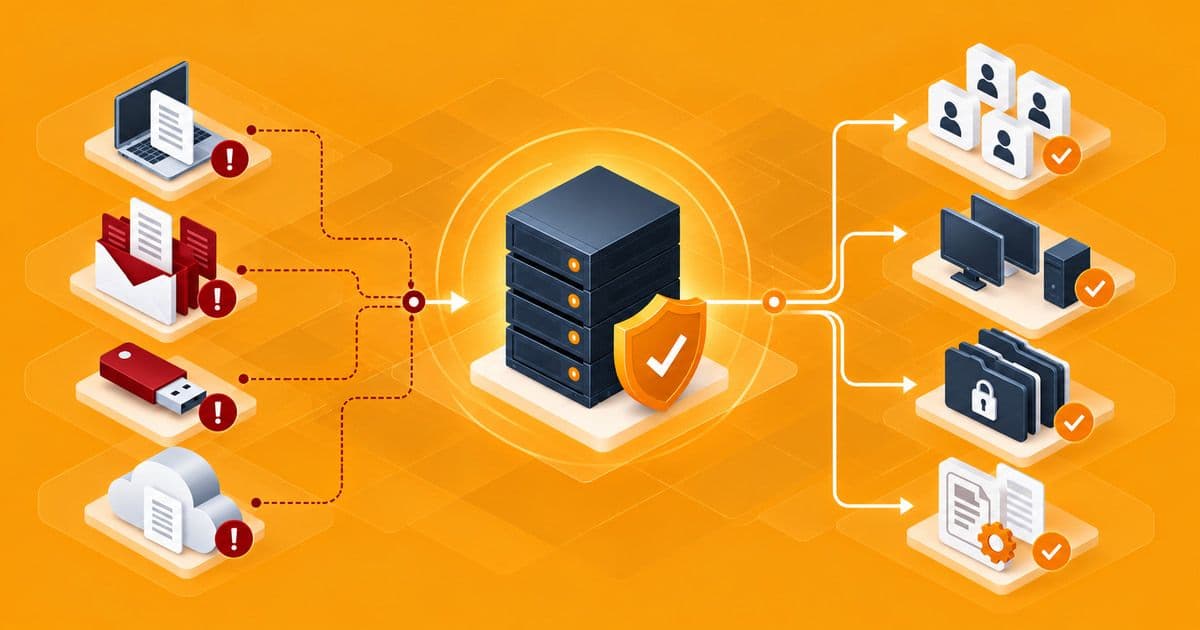
Satış ekibi bir teklifi son kez güncelledi ve e-postayla yöneticiye gönderdi. Yönetici düzeltmelerini başka bir dosya üzerinde yaptı, bir çalışan ise USB bellekteki eski sürümü müşteriye iletti. Sonuç: yanlış fiyatla giden bir teklif ve saatlerce süren bir "hangisi son sürüm" tartışması.
Bu karmaşanın çözümü aslında oldukça basit: kurumsal dosya sunucusu. Bu yazıda dağınık dosya paylaşımının risklerini ve merkezi bir dosya sunucusunun şirketinize kazandıracağı 5 avantajı ele alıyoruz.
Dağınık Dosya Paylaşımının Görünmeyen Riskleri
Birçok şirkette kritik dosyalar USB bellekler, e-posta ekleri, kişisel bulut hesapları ve çalışanların kendi bilgisayarları arasında dolaşıyor. Başta pratik görünen bu yöntem, şirket büyüdükçe kontrol edilemez hâle geliyor. Beş kişilik bir ekipte idare edilebilen dağınıklık, yirmi kişiye ulaşıldığında günlük işlerin önünde bir engele dönüşüyor.
Sürüm karmaşası zaman kaybına, kaybolan bir USB bellek veri sızıntısına, bozulan bir dizüstü bilgisayar ise geri getirilemeyen dosyalara yol açabiliyor. Üstelik kişisel veri içeren dosyalar söz konusu olduğunda bu dağınıklık KVKK açısından da ciddi bir risk oluşturuyor.
Kurumsal Dosya Sunucusunun 5 Avantajı
1. Tek doğru kaynak
Tüm dosyalar merkezi bir alanda tutulduğunda herkes aynı dosya üzerinde çalışır. "rapor_final_v3_son.xlsx" gibi dosya adları ve hangi sürümün güncel olduğu tartışmaları ortadan kalkar.
Ekipler arası iş birliği de kolaylaşır. Bir dosyayı e-postayla göndermek yerine klasördeki konumunu paylaşmak yeterlidir; herkes her zaman güncel sürüme ulaşır.
2. Klasör bazlı yetkilendirme
Finans klasörüne yalnızca finans ekibi, insan kaynakları klasörüne yalnızca İK ekibi erişir. Yetkiler Active Directory kullanıcı ve gruplarıyla yönetildiği için bir çalışan ayrıldığında erişimi tek noktadan kaldırılır.
Yetkiler yalnızca okuma ya da düzenleme şeklinde de ayrılabilir. Örneğin bir prosedür klasörünü tüm şirket görüntüleyebilirken, yalnızca ilgili birim değişiklik yapabilir. Böylece hem bilgi paylaşımı sürer hem de kontrol kaybolmaz.
3. Düzenli yedekleme ve önceki sürümler
Dosya sunucusu düzenli olarak yedeklenir. Yanlışlıkla silinen veya üzerine yazılan bir dosya, önceki sürüm (shadow copy) özelliğiyle kullanıcı tarafından kolayca geri alınabilir.
Dizüstü bilgisayarı arızalanan veya çalınan bir çalışan, dosyalarını kaybetmez; çünkü dosyalar zaten cihazda değil, sunucuda durur. Ayrıca yedeklerin farklı bir konumda da tutulması, fidye yazılımı gibi olaylara karşı ek bir güvence sağlar.
4. Ofisten ve uzaktan güvenli erişim
Ekipleriniz dosyalarına ofisten olduğu gibi güvenli bir VPN bağlantısıyla uzaktan da erişebilir. Böylece dosyaları kişisel hesaplara veya USB belleklere kopyalama ihtiyacı ortadan kalkar.
Hibrit çalışan ekipler için bu, ofiste ve evde aynı klasör yapısıyla çalışmak anlamına gelir. Erişim yine kullanıcının şirket hesabıyla yapıldığı için güvenlik politikaları her yerde aynı şekilde uygulanır.
5. KVKK'ya uyum ve erişim kayıtları
KVKK, veri sorumlularının kişisel verilerin güvenliği için gerekli teknik ve idari tedbirleri almasını zorunlu kılar. Merkezi bir kurumsal dosya sunucusu, kimin hangi veriye erişebildiğini sınırlamayı ve erişimleri kayıt altına almayı mümkün kılar.
Bir denetimde veya olası bir veri ihlali incelemesinde, kişisel veri içeren dosyaların nerede tutulduğunu ve kimlerin erişebildiğini gösterebilmek büyük önem taşır. Dağınık bir yapıda bu sorulara cevap vermek neredeyse imkânsızken, merkezi bir yapıda birkaç raporla mümkündür.
Kişisel Bulut Hesapları Neden Çözüm Değil?
Çünkü kişisel bulut hesapları dosyaların kontrolünü şirketin dışına taşır. Bazı şirketler bu karmaşayı çalışanların kişisel bulut depolama hesaplarıyla çözmeye çalışır. İlk bakışta pratik görünse de bu yöntem dosyaların kontrolünü şirketin dışına taşır.
Kişisel bir hesapta tutulan dosyalar, çalışan ayrıldığında da onunla birlikte gidebilir. Hangi dosyanın kimle paylaşıldığı, hangi verinin nerede saklandığı ve yedeğinin olup olmadığı şirket tarafından bilinemez. Kişisel veri içeren dosyalar söz konusu olduğunda bu, ciddi bir uyum sorunudur.
Kurumsal dosya sunucusunda ise dosyaların sahibi her zaman şirkettir. Erişimler, paylaşımlar ve yedekler tek bir yerden yönetilir ve gerektiğinde raporlanabilir.
Kurumsal Dosya Sunucusuna Geçiş Nasıl Planlanır?
Geçişe, şirketteki dosyaların nerede tutulduğunu ve hangi ekiplerin hangi dosyalara ihtiyaç duyduğunu çıkararak başlamak gerekir. Ardından departman bazlı bir klasör yapısı ve buna uygun yetki grupları tasarlanır.
Klasör yapısını sade tutmak, uzun vadede yönetimi kolaylaştırır. Çok derin klasör hiyerarşileri ve kişiye özel istisna yetkiler, zamanla dosya sunucusunu da dağınık bir yapıya dönüştürebilir. Bu nedenle yetkiler kişilere değil, gruplara verilmeli ve her ana klasörün bir sorumlusu belirlenmelidir.
Dosyalar planlı bir şekilde sunucuya taşınır, kullanıcılara kısa bir bilgilendirme yapılır ve eski paylaşım yöntemleri aşamalı olarak kapatılır. Yedekleme ve uzaktan erişim yapılandırması ise ilk günden devreye alınmalıdır.
Sunucunun ofiste mi yoksa barındırılan bir altyapıda mı çalışacağı da bu aşamada belirlenir. Ekip yapınıza, kullanıcı sayınıza ve uzaktan çalışma oranınıza göre her iki seçenek de değerlendirilebilir.
Ofiste konumlanan bir sunucu, yerel ağda hızlı erişim sağlar; barındırılan bir altyapı ise donanım bakımı ve fiziksel güvenlik yükünü ortadan kaldırır. Hangisi seçilirse seçilsin, yedekleme ve yetki yapısının baştan doğru kurulması başarının anahtarıdır.
Geçişin ilk haftalarında kullanıcı alışkanlıklarını desteklemek de önemlidir. Kısa bir rehber, sık sorulan sorular ve ulaşılabilir bir destek hattı, ekiplerin yeni düzene hızla uyum sağlamasına yardımcı olur.
Sonuç
Dosyaların USB ve e-posta arasında dolaştığı bir düzen, hem verimliliği hem de veri güvenliğini sessizce zayıflatır. Kurumsal dosya sunucusu ise dosyalarınızı tek, güvenli ve yönetilebilir bir merkezde toplar.
Synchron olarak Kurumsal Dosya Sunucusu hizmetimizle kurulumdan yetkilendirmeye, yedeklemeden uzaktan erişime kadar tüm süreci üstleniyoruz. Ekipleriniz dosyalarına güvenle erişirken siz işinize odaklanabilirsiniz.
Yazar hakkında
Synchron