Siber Güvenlik
Active Directory Kimin Elinde? Yönetilmeyen AD'nin Şirketinize Maliyeti
Yönetilmeyen bir Active Directory açık hesaplar, geniş yetkiler ve kesinti riskiyle şirketinize sessizce maliyet çıkarır. Belirtileri ve 5 temel uygulamayı anlatıyoruz.
- Yazar
- Synchron
- Kategori
- Siber Güvenlik
- Yayın tarihi
- Güncelleme tarihi
5 dk okuma
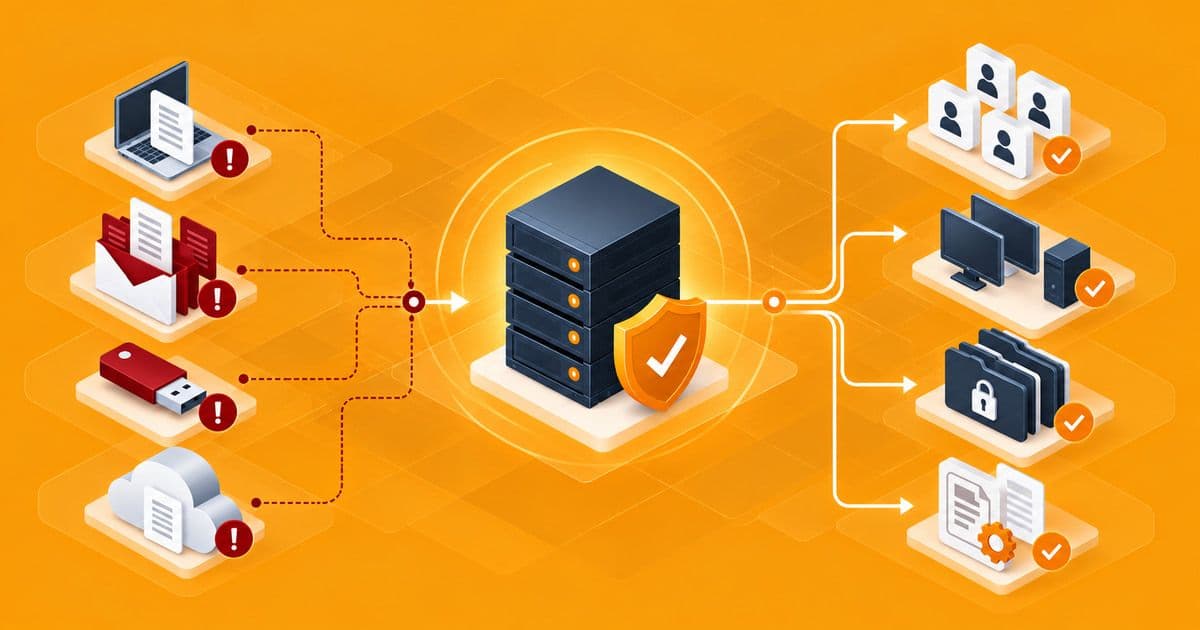
Altı ay önce şirketten ayrılan bir çalışanın kullanıcı hesabı hâlâ açık. VPN erişimi duruyor, paylaşılan klasörlerdeki yetkileri hiç kaldırılmamış. Kimse bunu bilerek yapmadı; sadece Active Directory yönetimi uzun süredir kimsenin önceliği olmadı.
Bu senaryo birçok şirkette sanıldığından daha yaygın. Active Directory kurulduğu gün düzgün yapılandırılır, ancak yıllar içinde eklenen kullanıcılar, gruplar ve politikalarla karmaşık bir yapıya dönüşür. Bu yazıda yönetilmeyen bir AD'nin şirketinize gerçek maliyetini ve çözüm yollarını ele alıyoruz.
Active Directory Neden Bu Kadar Kritik?
Active Directory, şirketinizin kimlik altyapısıdır. Kimin hangi bilgisayara giriş yapabileceği, hangi dosyaya erişebileceği, e-postasını nasıl kullanacağı ve parolasını ne sıklıkla değiştireceği burada belirlenir.
Bu nedenle AD'deki bir zafiyet, tek bir sistemi değil tüm şirketi etkiler. Bir saldırgan için ele geçirilmiş bir yönetici hesabı, ağın tamamının anahtarı anlamına gelir.
Sorun şu ki AD sorunları genellikle sessizdir. Sistem çalışmaya devam ettiği sürece kimse kimin hangi yetkiye sahip olduğunu sorgulamaz. Eksiklikler çoğu zaman bir güvenlik olayı, bir denetim ya da kritik bir arıza sırasında ortaya çıkar.
Yönetilmeyen AD'nin 5 Gizli Maliyeti
1. Açık kalan eski hesaplar
İşten ayrılan çalışanların kapatılmayan hesapları, kötüye kullanılmaya en açık kapılardır. Kimse kullanmadığı için bu hesaplardaki şüpheli bir hareket de genellikle fark edilmez.
2. Gereğinden geniş yetkiler
"Şimdilik yönetici yapalım" denilerek verilen yetkiler zamanla kalıcı hâle gelir. Domain Admins grubunda olması gerekenden çok daha fazla hesap bulunması, sık karşılaşılan bir durumdur.
3. Eski bilgisayar ve servis nesneleri
Kullanılmayan bilgisayar hesapları ve parolası yıllardır değişmeyen servis hesapları, hem güvenlik riski oluşturur hem de yapıyı okunmaz hâle getirir.
4. Dağınık grup ilkeleri (GPO)
Birbiriyle çakışan, kimin neden oluşturduğu bilinmeyen grup ilkeleri; yavaş oturum açma, beklenmeyen ayarlar ve çözülmesi saatler süren arızalar demektir.
5. Kişiye bağımlı bilgi
AD yapısının nasıl kurulduğunu yalnızca bir kişinin bildiği şirketlerde, o kişi ayrıldığında ya da izne çıktığında en basit değişiklik bile riskli hâle gelir. Dokümantasyon eksikliği görünmeyen ama yüksek bir maliyettir.
Bu beş sorunun ortak sonucu, kesinti riskidir. AD'de yaşanan ciddi bir arıza, çalışanların oturum açamaması, dosyalara ve e-postaya erişilememesi anlamına gelir. Yani yönetilmeyen bir AD'nin maliyeti yalnızca güvenlik değil, doğrudan iş kaybıdır.
AD'nizin Yönetilmediğini Nasıl Anlarsınız?
Aşağıdaki sorulardan birine bile net bir cevap veremiyorsanız, Active Directory yapınızın gözden geçirilme zamanı gelmiş demektir:
- Şu anda kaç aktif kullanıcı hesabınız var ve bu sayı çalışan sayınızla örtüşüyor mu?
- Domain Admins grubunda kimler var ve neden oradalar?
- En son ne zaman kullanılmayan hesaplar temizlendi?
- Grup ilkelerinizin bir listesi ve açıklaması var mı?
- AD yedeğinizi en son ne zaman test ettiniz?
Bu soruların cevapları çoğu zaman birkaç rapor çekerek bulunabilir. Ancak raporları düzenli olarak çekecek, yorumlayacak ve harekete geçecek bir sorumlu yoksa, aynı sorunlar her yıl büyüyerek tekrar eder.
Sağlıklı Bir Active Directory Yönetimi İçin 5 Temel Uygulama
1. İşe giriş ve çıkış süreçlerini standartlaştırın
İnsan kaynakları ile BT arasında net bir süreç kurun. Ayrılan çalışanın hesabı aynı gün devre dışı bırakılmalı, yetkileri kaldırılmalıdır. Yeni başlayan çalışan için de rolüne uygun, önceden tanımlanmış gruplar kullanılmalı; bir başka kullanıcının yetkileri kopyalanmamalıdır. Kopyalanan yetkiler, gereksiz erişimlerin en yaygın kaynağıdır.
2. En az yetki ilkesini uygulayın
Her kullanıcıya yalnızca işini yapması için gereken yetkiyi verin. Yönetici işlemleri için günlük kullanılan hesaptan ayrı, özel yönetici hesapları kullanın. Böylece e-posta veya internet kullanımı sırasında ele geçirilen bir hesap, yönetici yetkilerine doğrudan ulaşamaz.
3. Düzenli temizlik yapın
Belirli bir süre oturum açmamış kullanıcı ve bilgisayar hesaplarını periyodik olarak raporlayın, kontrol edin ve devre dışı bırakın.
4. Grup ilkelerini sadeleştirin ve belgeleyin
Her GPO'nun amacını, kapsamını ve sorumlusunu kayıt altına alın. Kullanılmayan veya çakışan ilkeleri kaldırın. Parola ve hesap kilitleme politikalarının güncel güvenlik ihtiyaçlarınıza uygun olduğunu da bu sırada kontrol edin.
5. İzleyin ve yedekleyin
Kritik grup üyeliklerindeki değişiklikleri izleyin. Birden fazla domain controller ile yedekliliği sağlayın ve AD yedeğinin geri yüklenebilir olduğunu düzenli olarak test edin.
Yedeği olan ama hiç geri yükleme testi yapılmamış bir AD, kriz anında beklenen güvenceyi vermeyebilir. Felaket senaryosunda kimin ne yapacağını önceden belirlemek, kurtarma süresini önemli ölçüde kısaltır.
Yönetilen Hizmet Modeli Ne Kazandırır?
Yönetilen hizmet modeli, AD bakımını planlı bir işe dönüştürür ve iç ekibinizin yükünü azaltır. Active Directory bakımı tek seferlik bir proje değil, sürekli bir iştir. Ancak çoğu şirkette BT ekibi günlük destek talepleriyle meşgul olduğu için bu iş sürekli ertelenir.
Yönetilen hizmet modelinde AD'nin düzenli kontrolü, temizliği, raporlanması ve dokümantasyonu planlı olarak yapılır. İç ekibiniz de günlük operasyona ve iş önceliklerine odaklanabilir.
Süreç genellikle kapsamlı bir sağlık kontrolüyle başlar. Bu kontrolde kullanıcı ve bilgisayar hesapları, ayrıcalıklı gruplar, parola politikaları, grup ilkeleri, domain controller'ların durumu ve replikasyon sağlığı incelenir. Ortaya çıkan bulgular önceliklendirilir ve iş süreçlerinizi aksatmadan planlı bir şekilde düzeltilir.
Sonrasında düzenli bakım devreye girer: periyodik temizlik, değişikliklerin kayıt altına alınması, aylık raporlama ve güncel tutulan dokümantasyon. Böylece AD yapınız tek bir kişinin hafızasına değil, belgelenmiş ve sürdürülebilir bir düzene dayanır.
Sonuç
Active Directory, şirketinizin görünmeyen ama en kritik altyapılarından biridir. Yönetilmediğinde riskleri sessizce büyür; düzenli bakımla ise hem güvenliği hem de günlük verimliliği artırır.
Synchron olarak Active Directory yapınızı analiz ediyor, temizliyor ve yönetilen hizmet modeliyle düzenli bakımını üstleniyoruz. AD'nizin mevcut durumunu birlikte değerlendirmek için bizimle iletişime geçebilirsiniz.
Yazar hakkında
Synchron