Загальне
Чому тестування на проникнення варто розглядати як кібернавчання?
Тестування на проникнення можна порівняти зі страхуванням від пожежі, але воно дає значно більше. Страхування від пожежі компенсує збитки вже після можливої катастрофи.
Кібератаки сьогодні — серйозна загроза не лише для великих організацій, а й для компаній будь-якого масштабу. Тому впроваджувати заходи безпеки ще до інциденту стає критичною вимогою.
У цьому сенсі тестування на проникнення можна порівняти зі страхуванням від пожежі, але воно дає значно більше. Страхування від пожежі має на меті компенсувати матеріальні збитки після можливої катастрофи, тоді як тестування на проникнення виявляє вразливості системи ще до атаки. Так воно не лише мінімізує шкоду, а й від початку запобігає реалізації ризику, створюючи для вашої компанії проактивний щит безпеки.
Отже, тестування на проникнення виходить за межі класичного уявлення про страхування: воно не лише захищає вас від збитків, а й має на меті, щоб атака взагалі не відбулася.
Що таке тестування на проникнення?
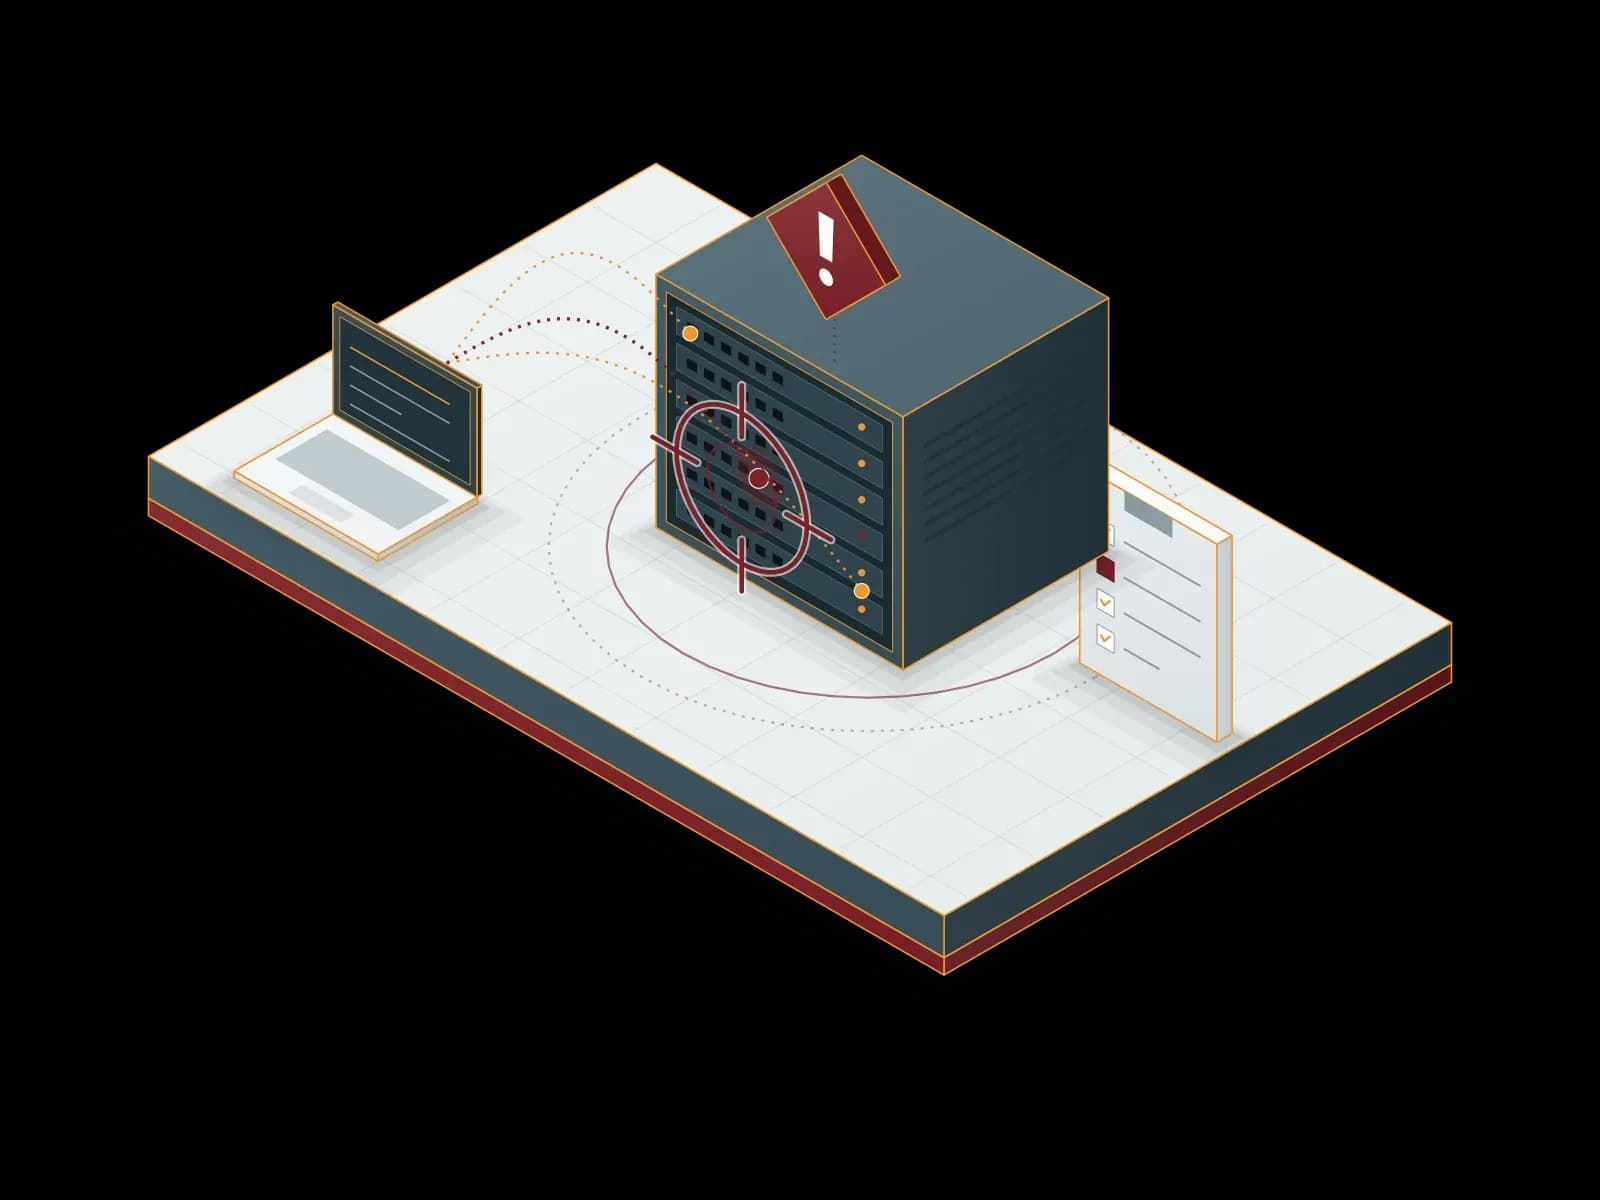
Тестування на проникнення (пентест) — це контрольована й авторизована симуляція атаки, яку проводять, щоб виявити вразливості системи. Мета — щоб організація помітила слабкі місця системи раніше, ніж зловмисники зможуть їй зашкодити.
Послугу тестування на проникнення від Synchron Bilişim виконують із використанням реальних методів атак. Тестування охоплює вебзастосунки, мережеву інфраструктуру, доступи користувачів, бездротові підключення та багато інших компонентів. Тести проводять компетентні сертифіковані фахівці з кібербезпеки.
Перед сучасними загрозами самих лише пасивних методів захисту недостатньо. Тести на проникнення — критичний інструмент для вимірювання та підвищення кіберстійкості організацій.
Раннє виявлення вразливостей запобігає не лише фінансовим збиткам, а й ширшим наслідкам — втраті репутації та юридичним санкціям. Особливо в межах KVKK (закону Туреччини про захист персональних даних) і подібних регуляцій проактивне забезпечення кібербезпеки — це вже не вибір, а вимога закону.
Набагато цінніше не гасити пожежу, а не допустити, щоб вона взагалі спалахнула. Саме тут тестування на проникнення і захищає організації.
Ризики для організацій, які не проводять тестування
Організації, які не проводять тестування на проникнення, продовжують працювати, не знаючи про вразливості своїх систем. Ззовні може здаватися, що проблем немає, але для зловмисників це означає легку ціль.
Сьогодні багато кібератак не потребують складних методів. Часто проста помилка конфігурації, неоновлене програмне забезпечення чи слабкий пароль можуть ланцюжком призвести до масштабних витоків даних.
Можливі наслідки для організацій, що зазнали атаки:
- Витік даних клієнтів
- Втрата репутації та підрив довіри
- Юридичні зобов’язання та регуляторні штрафи
- Перебої в роботі та втрата доходу
Тестування на проникнення значною мірою дає змогу запобігти цим ризикам. Ігнорування ризиків лише відтерміновує проблему, але не усуває загрозу.
Переваги тестування на проникнення
Тестування на проникнення дає організаціям численні переваги не лише з технічного, а й з операційного та стратегічного погляду. Результати тестів чітко показують, де саме безпека системи слабка. Завдяки цьому визначаються пріоритетні ризики, а інвестиції в безпеку спрямовуються в правильні сфери.
Основні переваги тестування на проникнення:
- Раннє виявлення вразливостей:
дає змогу вжити заходів проти критичних вразливостей. Організація може діяти раніше, ніж зловмисники дістануться до цих вразливостей. - Підвищення обізнаності з кібербезпеки:
тестування оцінює не лише системи, а й звички користувачів. Так розвивається культура безпеки всередині організації. - Підготовка до відповідності вимогам і регуляціям:
KVKK, ISO 27001 та подібні стандарти рекомендують регулярно проводити тестування на проникнення. Звіти про тестування відіграють важливу роль під час аудитів. - Довіра клієнтів і бізнес-партнерів:
компанії, які проактивно ставляться до безпеки, виконують свої зобов’язання перед зацікавленими сторонами. Це підвищує цінність бренду.
Тестування на проникнення — це практика, яка дає конкурентну перевагу.
Тестування потрібно проводити не один раз, а регулярно
Кіберзагрози не стоять на місці. Техніки атак постійно розвиваються, програмне забезпечення оновлюється, помилки користувачів повторюються. Тому тестування на проникнення не слід розглядати як одноразове рішення.
Вразливості можуть будь-коли з’явитися знову — через оновлення систем, зміни інфраструктури, додавання нових користувачів або сторонні інтеграції. Найкращий захід проти такої мінливості — періодично повторювати тестування.
Крім того, зовнішні аудити та регуляції також вимагають регулярного тестування. Наприклад, у деяких галузях тестування на проникнення раз на шість місяців є вимогою закону.
Кібербезпека — не статичний, а динамічний процес. Організації мають іти в ногу з цим процесом і постійно переглядати свої заходи безпеки.
Тестування на проникнення — не витрата, а інвестиція
Організації часто розглядають тестування на проникнення не як статтю бюджету, а як статтю «витрат», і це серйозна помилка у сприйнятті. Насправді ці тести дають змогу помітити слабкі місця системи ще до того, як ними скористаються. Це запобігає значно більшим витратам — від втрати даних і шкоди репутації до регуляторних штрафів.
Якщо проаналізувати статті збитків після кібератаки, легко побачити, що вартість тестування становить у цій картині дуже малу частку. До того ж це безпосередньо впливає не лише на фінанси, а й на такі стратегічні сфери, як цінність бренду, довіра клієнтів і безперервність операцій.
Тестування на проникнення — це ніби відповідь на запитання:
«Ви справді довіряєте своїй системі чи почуваєтеся в безпеці лише тому, що вас ще не атакували?»
Щоб дати чітку відповідь на це запитання на рівні організації, потрібні конкретні дані, засновані на результатах тестування.
Отже, тестування на проникнення —
- це не разова витрата, а довгострокова інвестиція в безпеку;
- воно вимірює рівень вашої готовності до можливих атак;
- воно захищає організацію від ризиків і перетворює обізнаність із безпеки на частину корпоративної культури.
Страхування від пожежі спрацьовує в момент катастрофи. Тестування на проникнення працює для того, щоб катастрофа взагалі не сталася. Ця різниця надто критична, щоб її ігнорувати.
Рішення безпеки для вашої організації: тестування на проникнення з Synchron Bilişim
Synchron Bilişim надає комплексну послугу тестування на проникнення, щоб організації могли оцінити рівень своєї кібербезпеки на основі конкретних даних. Команда сертифікованих фахівців із кібербезпеки проводить тестування за сценаріями, що відповідають наявній структурі організації.
У межах тестування:
- виявляються вразливості систем і застосунків;
- вразливості безпеки детально описуються в технічних звітах;
- кроки з усунення подаються чітко та у придатному до виконання вигляді.
Потреби кожної організації в безпеці різні. Тому тести на проникнення налаштовуються відповідно до інфраструктури організації та галузевого профілю ризиків. Наприкінці процесу ви отримуєте не лише перелік вразливостей, а й пріоритизовані дії, які потрібно вжити щодо них.
Працюючи з Synchron Bilişim, ви:
- будете готові до реальних технік атак;
- оціните безпеку своїх систем незалежним поглядом ззовні;
- забезпечите відповідність законодавчим і галузевим регуляціям.
Найефективніший захист у кібербезпеці починається з того, щоб спершу протестувати власну систему неупередженим експертним поглядом.
Щоб отримати детальну інформацію про наші послуги, заповніть форму на сторінці контактів або поділіться з нами своїми контактними даними. Наш фахівець незабаром вам зателефонує.
Про автора
Synchron