

Кібербезпека
Управління кіберрозвідкою (CTI)
Відстежуємо джерела розвідданих про загрози, відбираємо важливі для вас індикатори (IOC), передаємо їх у ваші системи безпеки та надсилаємо пріоритезовані сповіщення й звіти.
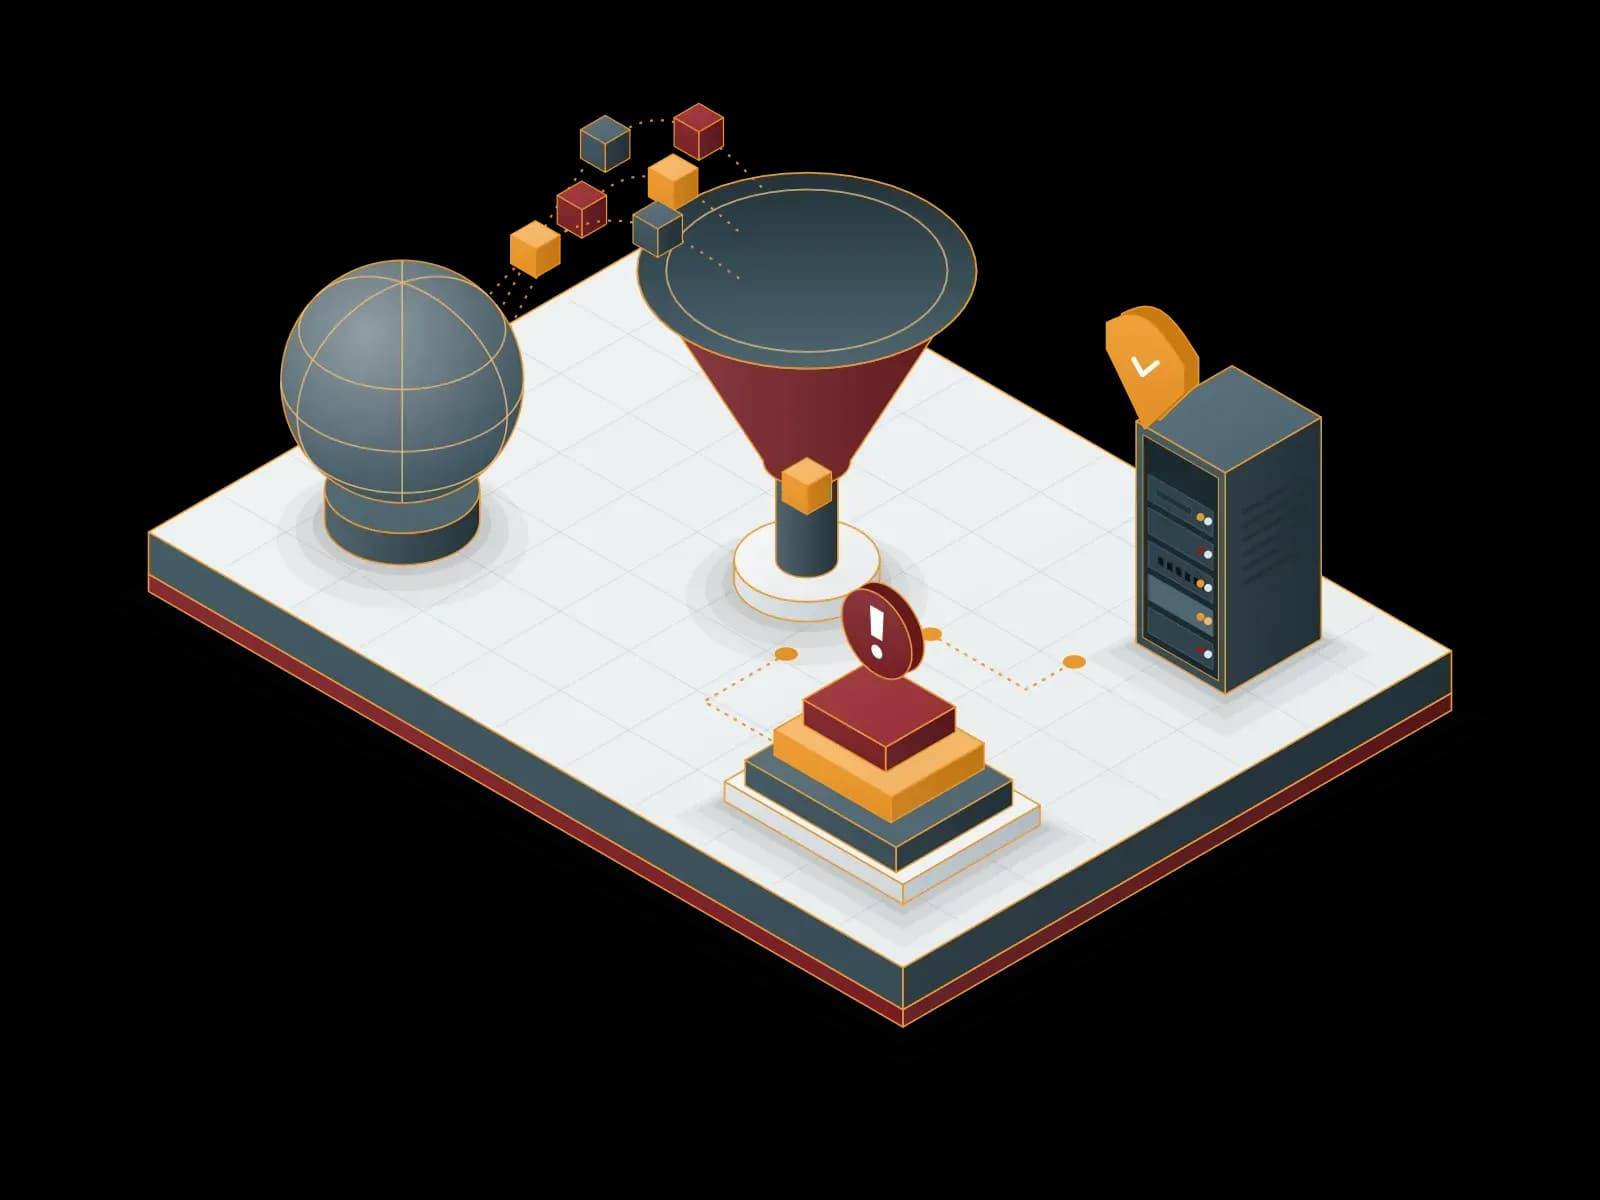
Що таке розвідка кіберзагроз?
Розвідка кіберзагроз (Cyber Threat Intelligence, CTI) — це збір і перевірка інформації про зловмисників, їхню інфраструктуру й методи та перетворення її на рішення для вашої організації. Сирі дані самі по собі ще не є розвідкою. Інформація стає розвідкою, коли її пов’язано з вашими активами, галуззю та технологіями.
CTI допомагає команді безпеки відповісти на запитання: Які загрози можуть бути спрямовані на нас? Які індикатори слід блокувати? Які вразливості закривати першими? Чи є виявлена подія частиною відомої атакувальної кампанії?
Джерела, які ми відстежуємо
Відкриті потоки даних про загрози
Відкриті джерела, що публікують шкідливі IP-адреси, домени, URL і хеші файлів.
Національні та галузеві повідомлення
Повідомлення національних команд реагування на комп’ютерні інциденти (CERT/CSIRT) і галузевих спільнот обміну інформацією.
Бюлетені безпеки виробників
Повідомлення про вразливості операційних систем, мережевого обладнання й застосунків, якими ви користуєтеся.
Власні спостереження
Індикатори з подій, які ми бачимо в межах послуги Управління SIEM-SOC.
Управління SIEM-SOCМоніторинг, специфічний для організації
Нові реєстрації доменів, схожих на ваш, і знахідки з відкритих джерел щодо назви вашої компанії.


Індикатори компрометації (IOC) та їхній життєвий цикл
Індикатор компрометації (Indicator of Compromise, IOC) — це технічні дані, що несуть слід атаки: IP-адреса, домен, URL, хеш файлу або відправник листа. Ми також класифікуємо індикатори за техніками атак (TTP) і моделлю MITRE ATT&CK.
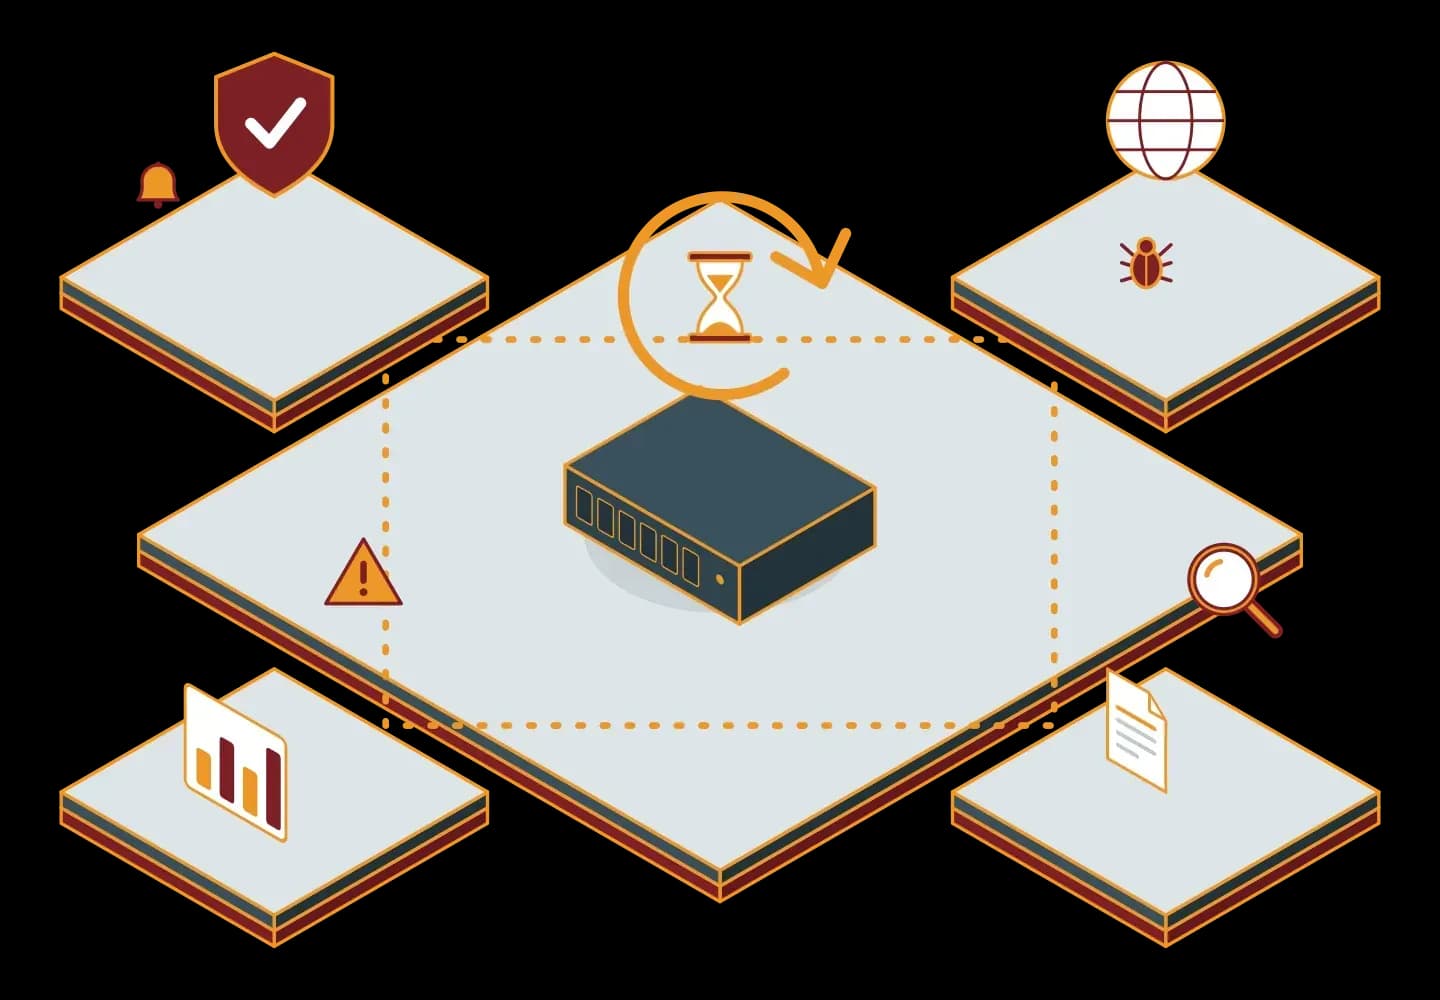
1. Збір
Автоматично отримуємо індикатори з джерел.
2. Перевірка
Відсіюємо індикатори, що можуть давати хибні спрацювання, наприклад IP-адреси спільного хостингу та домени відомих сервісів.
3. Оцінювання
Надаємо кожному індикатору пріоритет за надійністю та релевантністю для вас.
4. Поширення
Передаємо індикатори у ваші системи: SIEM, міжмережевий екран, поштовий шлюз і захист кінцевих точок.
5. Завершення строку
Вилучаємо застарілі індикатори зі списків, щоб уникнути зайвих блокувань.


Потік сповіщень
Сповіщення створюється, коли індикатор з’являється у вашому середовищі або коли надходить повідомлення про загрозу, що безпосередньо стосується вас. Спершу сповіщення оцінюють наші аналітики. Якщо ризик реальний, ми надсилаємо вам сповіщення з класом пріоритету й рекомендованою дією.
1. Виявлення
Надходить збіг індикатора або повідомлення, що стосується вашої організації.
2. Оцінка
Аналітик перевіряє, чи збіг реальний і який його вплив.
3. Сповіщення
Підтверджене сповіщення надсилаємо вашій відповідальній особі погодженим каналом.
4. Реагування
Разом із вами виконуємо блокування, встановлення виправлень або розслідування.
5. Закриття
Фіксуємо подію й додаємо отримані висновки до правил.


Звітність
Миттєві сповіщення
Для підтверджених загроз із високим пріоритетом.
Регулярний зведений звіт
Заблоковані індикатори, збіги, нові вразливості й кампанії, що стосуються вас.
Звіт для керівництва
Тенденції загроз, оцінка ризиків і рекомендовані покращення.
Обсяг і періодичність звітів визначає договір про надання послуг.
Зв’язок із SIEM-SOC та іншими послугами безпеки
Кіберрозвідка не працює окремо. Індикатори стають правилами й кореляціями в межах послуги Управління SIEM-SOC. Адреси, які треба блокувати, застосовуємо в межах Керування міжмережевим екраном. Актуальні вразливості перевіряємо у вашому середовищі за допомогою Тестування на проникнення. Індикатори шкідливих листів передаємо в системи захисту пошти, як-от Proxmox Mail Gateway.
Процес надання послуги
1. Визначення потреб
Визначаємо ваші пріоритетні розвідувальні запитання та критичні активи.
2. Інвентаризація
Складаємо перелік ваших доменів, публічних IP-адрес і технологій.
3. Інтеграція
Підключаємо потік індикаторів до ваших систем безпеки.
4. Налаштування
У перший період налаштовуємо пороги й правила, щоб зменшити хибні спрацювання.
5. Експлуатація
Відстежуємо джерела, оцінюємо сповіщення й регулярно надсилаємо звіти.


Щодо послуги кіберрозвідки напишіть нам через контактну форму.
Поширені запитання
Чим кіберрозвідка відрізняється від SIEM?
SIEM збирає журнали з ваших систем і виявляє події. Кіберрозвідка збирає зовнішню інформацію про загрози й підказує SIEM, на що звертати увагу. Дві послуги працюють разом: індикатори розвідки потрапляють у правила SIEM, а знахідки SIEM повертаються в розвідку.
Які джерела ви використовуєте?
Використовуємо відкриті потоки даних про загрози, повідомлення національних і галузевих CERT, бюлетені безпеки виробників і власні спостереження SOC. Для вашої організації також відстежуємо реєстрації доменів, схожих на ваш, і знахідки з відкритих джерел.
Що таке IOC і як його використовують?
IOC — це технічні дані, що несуть слід атаки: IP-адреса, домен, URL, хеш файлу або відправник листа. Ми перевіряємо й пріоритезуємо індикатори та передаємо їх у ваш міжмережевий екран, SIEM і системи захисту пошти. Застарілі індикатори вилучаємо зі списків.
Як ви надсилаєте нам сповіщення?
Спершу сповіщення оцінюють наші аналітики. Підтверджене сповіщення з класом пріоритету й рекомендованою дією надсилаємо вашій відповідальній особі погодженим каналом. Класи пріоритету та правила комунікації визначає договір.
Як часто ми отримуємо звіти?
Для підтверджених загроз із високим пріоритетом надсилаємо миттєві сповіщення. Крім того, готуємо регулярний зведений звіт і звіт для керівництва. Періодичність і обсяг звітів визначаємо разом у договорі.
Чи працює послуга з нашим SIEM або міжмережевим екраном?
Так. Ми передаємо індикатори в поширені продукти SIEM і міжмережеві екрани у стандартних форматах. Перед інтеграцією аналізуємо ваші системи й разом обираємо спосіб підключення.
Повʼязані послуги

Управління SIEM-SOC
Збираємо журнали ваших систем у платформі SIEM, відстежуємо події безпеки силами нашої SOC-команди та передаємо вам підтверджені інциденти.
Управління міжмережевим екраном (Firewall)
Встановлюємо ваш міжмережевий екран, пишемо набір правил і щодня його обслуговуємо. Працюємо з пристроями FortiGate, Palo Alto Networks і MikroTik.
Тестування на проникнення
Проводимо контрольовані тестові атаки на ваші системи, виявляємо вразливості та звітуємо про знахідки з рекомендаціями щодо усунення.
Proxmox Mail Gateway: впровадження та підтримка
Proxmox Mail Gateway фільтрує спам, віруси та фішингові листи ще до поштового сервера; впровадження, ліцензії та підтримку надає Synchron.
Обговорімо ваш проєкт
Розкажіть, що вам потрібно, і ми підберемо відповідну команду. З термінових питань телефонуйте на лінію підтримки.