

Кібербезпека
Управління антивірусним і антишкідливим захистом
Встановлюємо антивірусне й антишкідливе ПЗ на комп’ютери та сервери, керуємо ним із центральної консолі та відстежуємо сповіщення про загрози. Працюємо з продуктами ESET і Bitdefender.
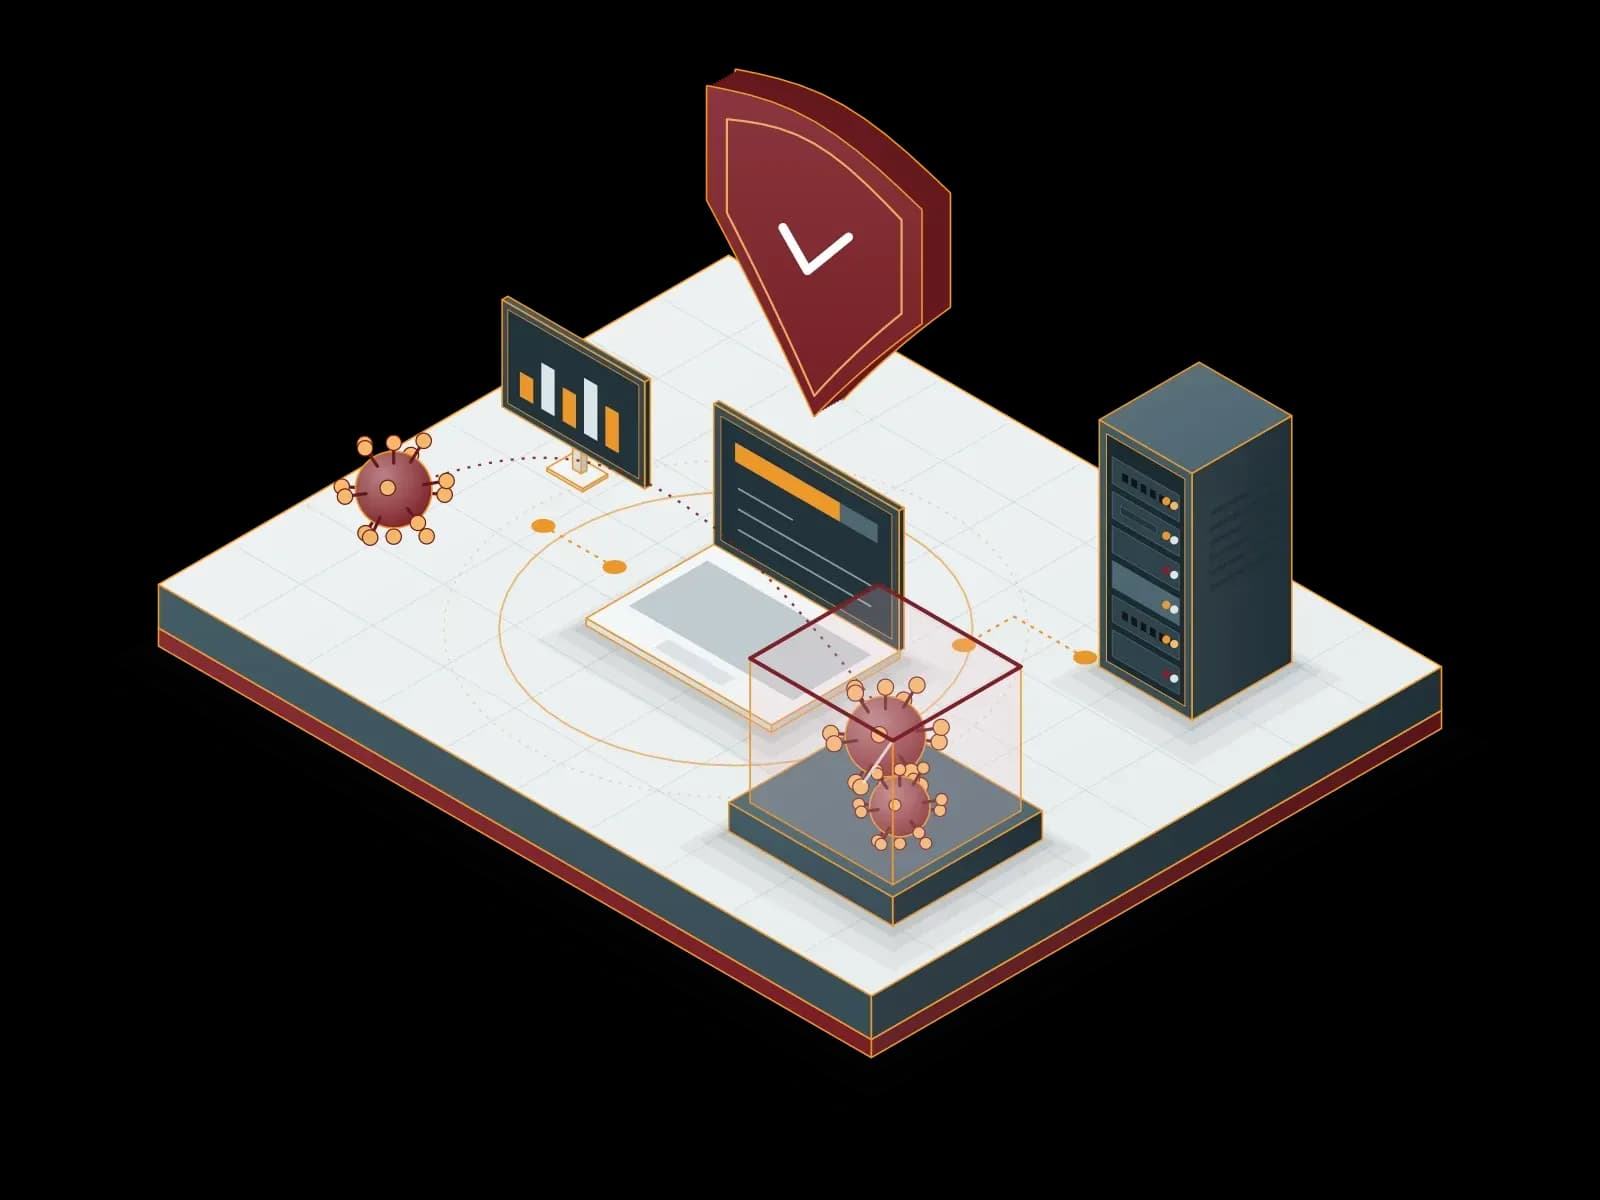
Які переваги дає управління антивірусним і антишкідливим захистом?
Захист у реальному часі
ПЗ захисту сканує файли й процеси під час роботи. Якщо знаходить шкідливе ПЗ, блокує файл або переміщує його в карантин.
Оновлення
Перевіряємо в консолі, що оновлення сигнатур і продукту надходять на всі пристрої. Пристрій без оновлень аналізуємо.
Налаштування продуктивності
Налаштовуємо розклад сканування та списки винятків під навантаження, щоб сканування не заважало користувачам і серверам.
Централізоване керування
Визначаємо політики безпеки в центральній консолі та застосовуємо їх до груп пристроїв. Зміна політики одночасно діє для всієї групи.
Багаторівнева безпека
Плануємо антивірусний захист разом із міжмережевим екраном, фільтрацією пошти та резервним копіюванням. Ці рівні ведемо в суміжних послугах.
Сповіщення про загрози
Відстежуємо сповіщення про загрози в консолі. Після виявлення перевіряємо пристрій, за потреби ізолюємо його від мережі та очищаємо.
План міграції
Плануємо перехід із вашого поточного антивірусного продукту. Видаляємо старий продукт і поетапно розгортаємо новий агент на групи пристроїв.
Технічна підтримка 24/7
Наша лінія підтримки доступна 24/7. Запити пріоритизуємо за впливом на бізнес.


Чим відрізняються антивірус, антишкідливий захист і EDR?
Антивірус — це ПЗ захисту, яке виявляє шкідливе ПЗ за сигнатурами та аналізом поведінки. Термін «антишкідливий захист» (antimalware) охоплює, крім вірусів, усі типи шкідливого ПЗ: черв’яків, троянів, шпигунське ПЗ і програми-вимагачі. Корпоративні продукти захисту кінцевих точок поєднують обидві функції в одному агенті.
EDR (Endpoint Detection and Response) записує активність процесів, файлів і мережі на кінцевій точці. За цими записами аналітик з’ясовує, як почалася атака, і реагує на неї. XDR розширює цю видимість на інші джерела, як-от електронну пошту, мережу та хмару. Лінійка продуктів ESET пропонує XDR, а лінійка Bitdefender GravityZone — варіанти EDR.
Як ми впроваджуємо захист кінцевих точок?
- Інвентаризація: складаємо перелік комп’ютерів, серверів і версій операційних систем, які потрібно захистити.
- Продукт і ліцензія: обираємо продукт ESET або Bitdefender і потрібні модулі відповідно до кількості пристроїв. Подробиці: Ліцензування програмного забезпечення.
- Консоль керування: розгортаємо хмарну або локальну консоль керування.
- Проєктування політик: визначаємо окремі групи та політики для серверів, робочих станцій і пристроїв адміністраторів.
- Пілот і розгортання: спершу перевіряємо агент на невеликій пілотній групі, потім розгортаємо його на всі пристрої.
- Супровід: відстежуємо сповіщення та перевіряємо, що оновлення надходять на кожен пристрій.
Що ми робимо після виявлення шкідливого ПЗ?
- Перевірка: аналізуємо сповіщення в консолі й визначаємо, чи це реальна загроза.
- Ізоляція: за потреби ізолюємо пристрій від мережі, щоб зупинити поширення.
- Очищення: очищаємо шкідливий файл або переміщуємо його в карантин і повторно скануємо пристрій.
- Аналіз джерела: з’ясовуємо, як шкідливе ПЗ потрапило на пристрій (вкладення в листі, вебсайт, USB-накопичувач).
- Відновлення: якщо дані пошкоджено, відновлюємо їх із резервної копії.
- Запис і рекомендації: записуємо інцидент і рекомендуємо налаштування, які запобігають повторенню.
Що містять наші звіти?
- Стан захисту: пристрої без агента, без актуальних оновлень або без захисту.
- Підсумок загроз: виявлення за період і вжиті дії.
- Перелік політик: групи пристроїв і застосовані політики безпеки.
- Записи інцидентів: проаналізовані інциденти, першопричина та вжиті заходи.
Щоб аналізувати події кінцевих точок разом з іншими системними журналами, див. послугу Управління SIEM-SOC. Чому потрібні потужний антивірус і додаткові заходи безпеки, пояснюємо в нашій статті в блозі.
Наші партнери з антивірусного захисту

Повʼязані послуги

Управління SIEM-SOC
Збираємо журнали ваших систем у платформі SIEM, відстежуємо події безпеки силами нашої SOC-команди та передаємо вам підтверджені інциденти.
Управління міжмережевим екраном (Firewall)
Встановлюємо ваш міжмережевий екран, пишемо набір правил і щодня його обслуговуємо. Працюємо з пристроями FortiGate, Palo Alto Networks і MikroTik.
Управління мобільними пристроями
Централізовано реєструємо корпоративні мобільні пристрої, застосовуємо політики безпеки та віддалено видаляємо корпоративні дані з утраченого пристрою.
Обговорімо ваш проєкт
Розкажіть, що вам потрібно, і ми підберемо відповідну команду. З термінових питань телефонуйте на лінію підтримки.