

Кібербезпека
Управління DLP
Проєктуємо, впроваджуємо та супроводжуємо політики DLP, що контролюють вихід чутливих даних за межі організації. Відстежуємо події DLP і звітуємо про них.
Які переваги наших рішень з управління DLP?
Захист чутливих даних
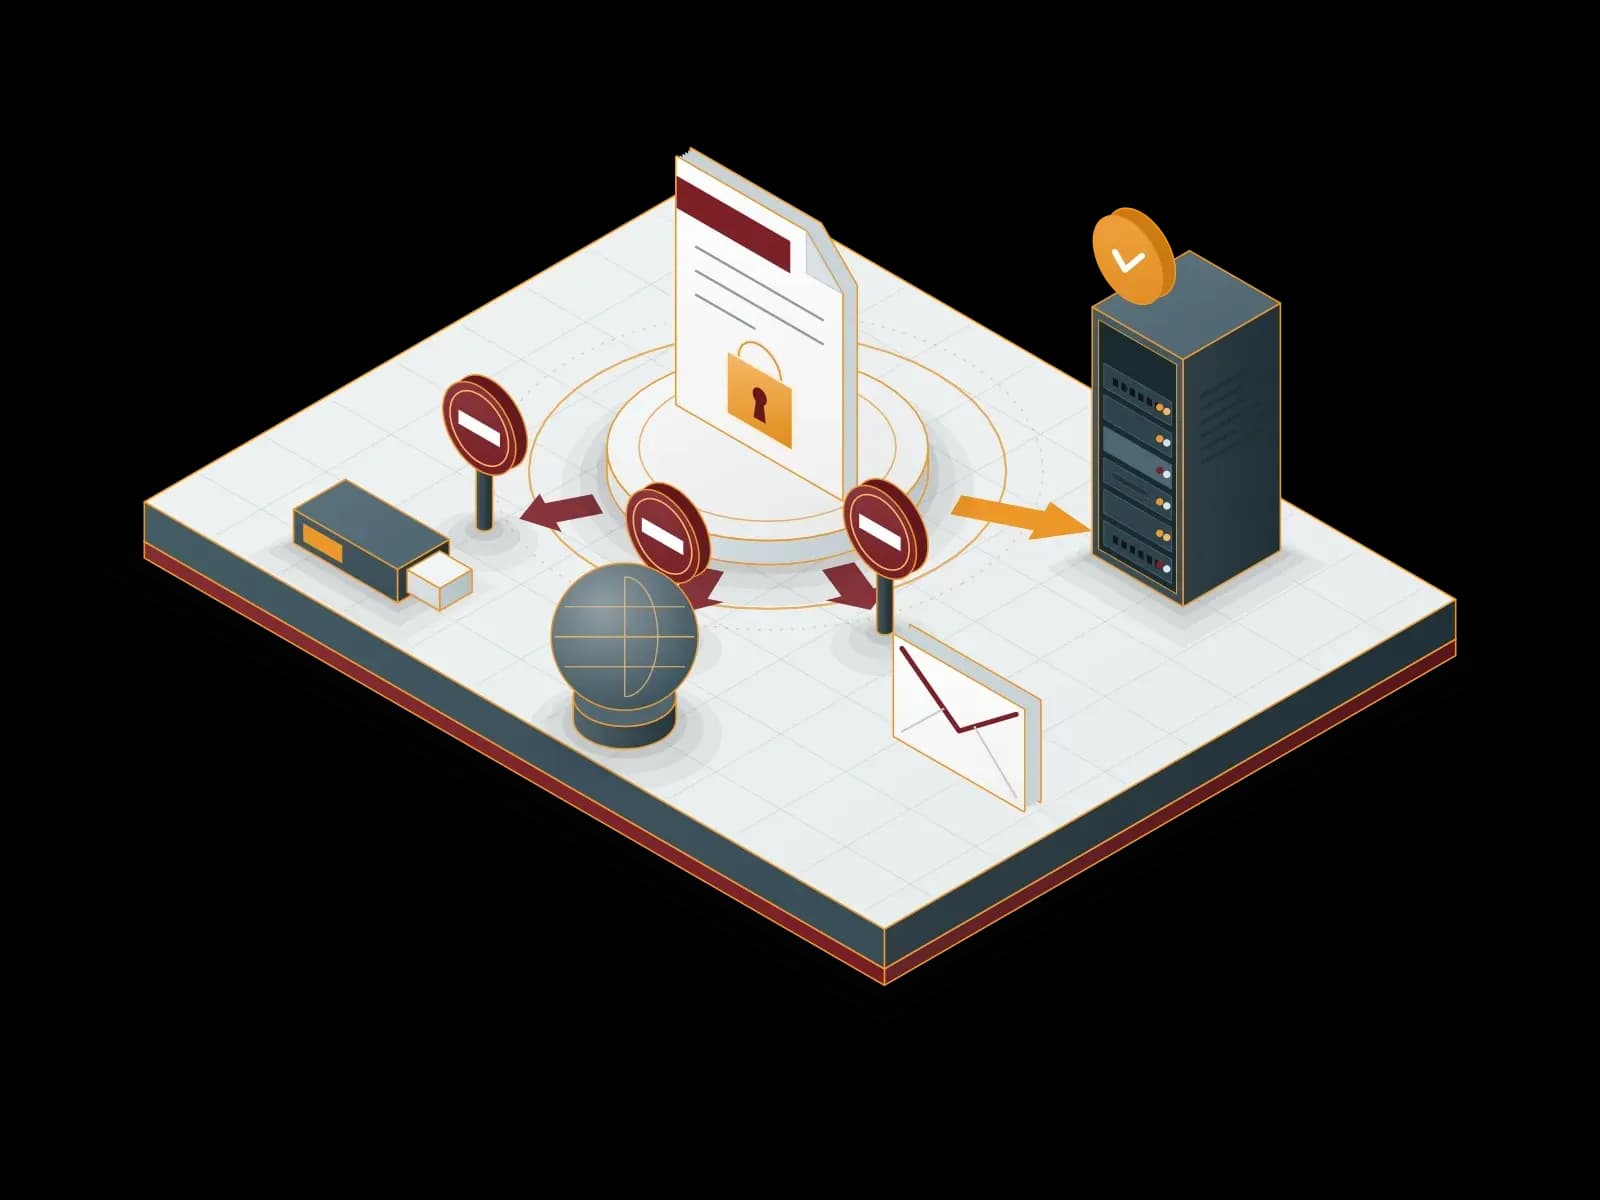
Визначаємо типи чутливих даних, як-от персональні, фінансові дані та вихідний код, і блокуємо їх передавання неавторизованими каналами.
Моніторинг подій
Відстежуємо події DLP у консолі. Аналізуємо кожну передачу, яку зупинила політика, і повідомляємо вам.
Підтримка відповідності
Записи DLP є доказом технічних заходів відповідно до KVKK. Для відповідності потрібні також адміністративні заходи.
Обізнаність користувачів
Налаштовуємо політики так, щоб користувач бачив сповіщення. Користувач бачить, чому дію заблоковано.
Поетапне впровадження
Спочатку запускаємо політики в режимі моніторингу, аналізуємо результати й лише потім вмикаємо блокування.
Звітність
Регулярно звітуємо про заблоковані передачі, ризиковану поведінку користувачів і зміни політик.
Виявлення даних
Скануємо комп’ютери та знімні носії на наявність чутливих даних і плануємо дії щодо знайдених файлів.
Технічна підтримка 24/7
Наша лінія підтримки доступна 24/7. Запити пріоритизуємо за впливом на бізнес.


Які канали передавання даних контролює DLP?
DLP контролює політиками кожен канал, яким чутливі дані можуть залишити організацію. Рішення DLP для кінцевих точок виконують цей контроль на комп’ютері користувача. Типові канали:
- Знімні носії: USB-накопичувачі, зовнішні диски та телефони, підключені до комп’ютера.
- Вебпереглядачі та вебсервіси обміну файлами.
- Поштові клієнти та месенджери.
- Застосунки хмарного сховища.
- Буфер обміну (копіювання та вставлення), знімки екрана та принтери.
Для DLP ми використовуємо Netwrix Endpoint Protector. За даними виробника, продукт працює на комп’ютерах з Windows, macOS і Linux. Він має чотири модулі: Device Control (контроль пристроїв), Content Aware Protection (захист на основі вмісту), eDiscovery (виявлення чутливих даних у сховищі) та Enforced Encryption (примусове шифрування USB-накопичувачів).
З яких етапів складається проєкт DLP?
Ми виконуємо проєкт DLP поетапно. Спочатку перевіряємо політики в режимі моніторингу, а потім вмикаємо режим блокування. Такий підхід не перериває робочі процеси.
- Визначення даних: разом із вами визначаємо типи даних, які потрібно захистити. Приклади: дані клієнтів, фінансові дані, вихідний код і персональні дані відповідно до KVKK.
- Канали та групи користувачів: визначаємо, який канал залишається відкритим для якої групи користувачів.
- Режим моніторингу: спочатку запускаємо політики лише для запису подій.
- Аналіз: разом із вами переглядаємо записи та виправляємо правила, що створюють хибні тривоги.
- Режим блокування: переводимо погоджені політики в режим блокування. Користувач бачить причину блокування у сповіщенні.
- Експлуатація: відстежуємо події DLP, аналізуємо кожну передачу, яку зупинила політика, і регулярно звітуємо.
Яким організаціям потрібен DLP?
Кожна організація, що обробляє персональні дані, комерційну таємницю або інтелектуальну власність, знижує ризик витоку даних за допомогою DLP. Радимо запланувати проєкт DLP першочергово в таких випадках:
- Ви масово обробляєте персональні дані клієнтів, пацієнтів або працівників.
- Доступ до фінансових, бухгалтерських або кадрових даних мають багато користувачів.
- У вас є інтелектуальна власність: вихідний код, файли дизайну або комерційні пропозиції.
- Використання USB-накопичувачів і хмарного обміну файлами в організації не контролюється.
- Під час аудиту ви повинні надати докази контролю передавання даних.
DLP є одним із технічних заходів відповідно до KVKK. Наші статті на цю тему: Критична роль DLP у дотриманні вимог KVKK і GDPR та Що таке DLP? Способи підвищити безпеку даних вашої компанії.
DLP дає кращий результат разом із захистом кінцевих точок і централізованим моніторингом журналів. Пов’язані послуги: Управління антивірусним і антишкідливим захистом та Управління SIEM-SOC.
Наші партнери
Поширені запитання
Що таке DLP (запобігання втраті даних) і чому це важливо для компаній?
DLP — це метод безпеки, що виявляє та блокує вихід чутливих даних неавторизованими каналами. Він зменшує ризик витоку даних в організаціях, які обробляють персональні дані.
Які дані захищає послуга управління DLP від Synchron Bilişim?
Типи даних для захисту визначаємо разом із вами: інформація про клієнтів, фінансові дані, інтелектуальна власність і персональні дані за KVKK.
Як рішення DLP допомагають відповідати вимогам KVKK та інших нормативних актів?
DLP контролює передавання персональних даних і веде журнал подій. Ці записи є доказом технічних заходів. Відповідність KVKK не забезпечує один продукт; потрібні також адміністративні заходи.
Як управління DLP захищає від внутрішніх загроз?
DLP контролює навмисне або помилкове поширення даних користувачами за допомогою політик і реєструє кожну подію. Спочатку перевіряємо політики в режимі моніторингу, потім вмикаємо блокування.
Чому для управління DLP варто обрати Synchron Bilişim?
Одна команда виконує роботу від проєктування політик до щоденного аналізу подій. Наша лінія підтримки доступна 24/7. Як рішення DLP використовуємо Netwrix Endpoint Protector.
Повʼязані послуги

Управління SIEM-SOC
Збираємо журнали ваших систем у платформі SIEM, відстежуємо події безпеки силами нашої SOC-команди та передаємо вам підтверджені інциденти.
Управління кіберрозвідкою (CTI)
Відстежуємо джерела розвідданих про загрози, відбираємо важливі для вас індикатори (IOC), передаємо їх у ваші системи безпеки та надсилаємо пріоритезовані сповіщення й звіти.
Управління антивірусним і антишкідливим захистом
Встановлюємо антивірусне й антишкідливе ПЗ на комп’ютери та сервери, керуємо ним із центральної консолі та відстежуємо сповіщення про загрози. Працюємо з продуктами ESET і Bitdefender.
Обговорімо ваш проєкт
Розкажіть, що вам потрібно, і ми підберемо відповідну команду. З термінових питань телефонуйте на лінію підтримки.