Кібербезпека
Критична роль DLP у дотриманні вимог KVKK і GDPR
DLP, тобто Data Loss Prevention, допомагає запобігати неконтрольованому поширенню, виведенню назовні чи потраплянню до сторонніх осіб конфіденційних даних організації…
- Автор
- Synchron
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
4 хв читання
Норми захисту даних, як-от KVKK (закон Туреччини про захист персональних даних) і GDPR, покладають на організації не лише відповідальність за зберігання персональних даних: вони також безпосередньо контролюють, хто має доступ до цих даних, як їх обробляють, за яких умов ними діляться та як їх захищають. Тому відповідність вимогам не зводиться до дотримання юридичних текстів. Головне — щоб дані можна було безпечно керувати як усередині організації, так і за її межами.
Сьогодні в багатьох організаціях персональні дані обробляють у різних системах, різні групи користувачів і часто на кількох платформах. Що більше зростає потік даних між електронною поштою, файловими обмінами, хмарними застосунками, портативними пристроями та внутрішніми системами, то вищий ризик неконтрольованого поширення конфіденційної інформації. Саме тут безпека даних стає не допоміжним елементом відповідності вимогам, а її центральною темою.
Адже навіть якщо організація знає, де зберігає персональні дані, але не може відстежити, як їх використовують, вона не має реального контролю. Так само передавання даних не тій особі, відкриття їх для несанкціонованого доступу чи витік за межі організації — це не лише вразливість безпеки, а й серйозна проблема відповідності вимогам. З погляду KVKK і GDPR ризик — це не лише втрата даних, а й брак контролю, недостатня простежуваність і слабкість запобіжних механізмів.
Тому підхід організацій має полягати не лише в тому, щоб «захищати дані», а й у тому, щоб «керувати рухом даних». Якщо чітко не визначено, які дані конфіденційні, хто має до них доступ, якими каналами ними можна ділитися та як виявляти ризиковану поведінку, мета відповідності вимогам залишається на папері. Справжня відповідність можлива лише завдяки технічному контролю, видимості та стійкому підходу до безпеки даних.
Як рішення DLP захищають конфіденційні дані?
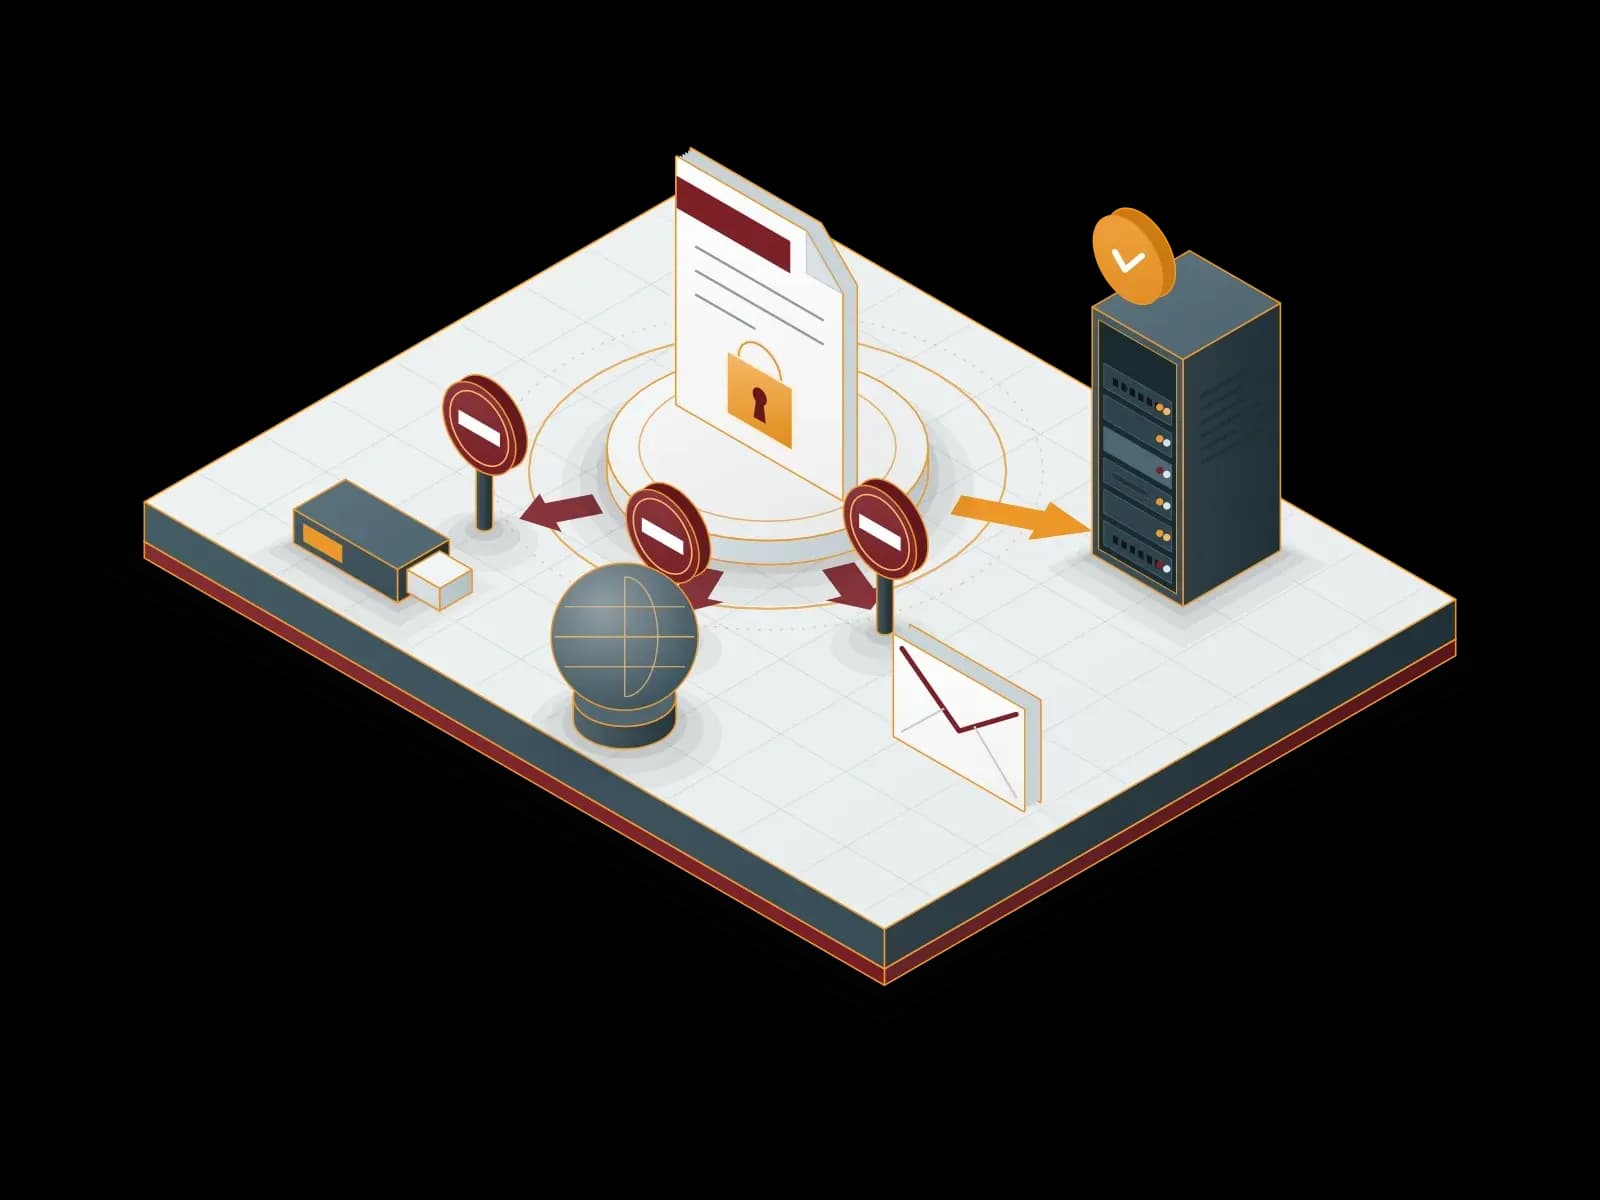
DLP, тобто Data Loss Prevention, — це критичний рівень безпеки, який допомагає запобігати неконтрольованому поширенню, виведенню назовні чи потраплянню до сторонніх осіб конфіденційних даних організації. Особливо коли йдеться про такі норми, як KVKK і GDPR, питання полягає не лише в зберіганні даних, а й у тому, щоб відстежувати їх рух і втручатися в ризикованих ситуаціях.
Сьогодні персональні дані зберігаються не лише в базах даних. Вони циркулюють в електронних листах, вкладеннях, хмарних сховищах, платформах для командної співпраці та на пристроях кінцевих користувачів. Це означає, що конфіденційні дані часто можуть непомітно залишити організацію. Саме тут рішення DLP роблять видимим, де перебувають дані, як їх використовують і які дії з ними становлять ризик.
Головна перевага DLP — не лише сповіщення після інциденту, а здатність запобігти ризику ще до того, як він реалізується. Наприклад, система може відіграти запобіжну роль, коли працівник надсилає файл із персональними даними не тому адресату, коли інформацію про клієнтів завантажують на несанкціоновану хмарну платформу або коли конфіденційний документ виносять за межі організації.
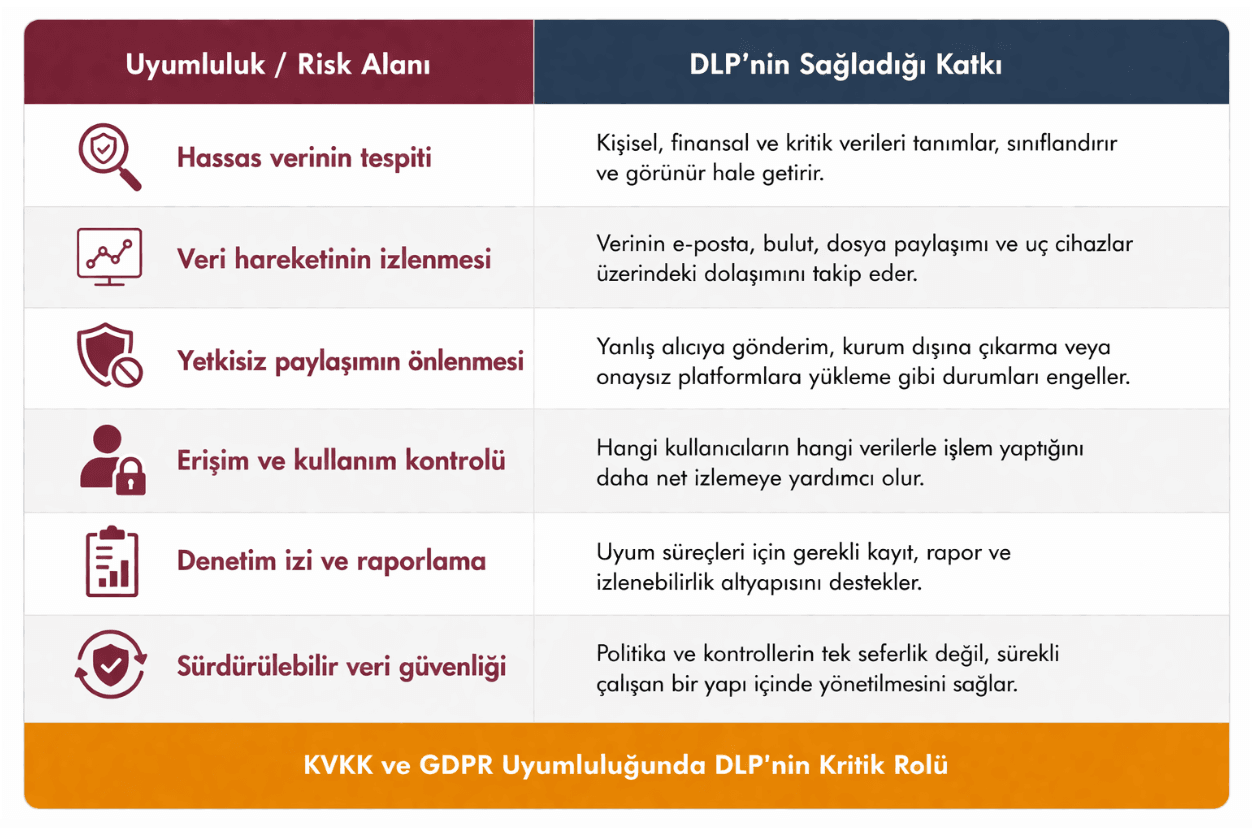
У цьому сенсі DLP — не лише технічний інструмент безпеки, а й активна частина управління даними. Він дає організаціям відповідь не тільки на запитання «які дані де?», а й на запитання «хто що робить і чи ризикована ця дія?». Саме це і є критичним для відповідності KVKK і GDPR: не просто зберігати дані, а керувати ними свідомо та контрольовано.
Чому видимість, моніторинг і стійкий контроль обов’язкові для відповідності?
Відповідності KVKK і GDPR не досягти, лише записавши певні правила. Організації також мають знати, де перебувають дані, відстежувати, як їх використовують, і вчасно реагувати на ризиковані дії. Адже коли контроль над конфіденційними даними втрачено, відповідність вимогам на практиці теж починає слабшати.
Тут видимість набуває критичного значення. Коли організація чітко бачить, які дані в яких системах зберігаються і хто їх обробляє, вона може точніше керувати ризиками. Рівень моніторингу надає цій видимості сенсу: недостатньо лише знати про наявність даних — потрібно також відстежувати їх рух. Особливо в середовищах, де персональні дані циркулюють через електронну пошту, хмарні застосунки та канали обміну файлами, таке відстеження — базова частина відповідності вимогам.
Стійкий контроль забезпечує тривалість цієї структури. Одного разу налаштовані політики безпеки потрібно з часом оновлювати, адаптувати до змін у поведінці користувачів і гнучко пристосовувати до нових сценаріїв ризику. Інакше структура, яка спершу здається надійною, може швидко втратити ефективність. Тому підхід DLP слід розглядати не як одноразовий захід, а як механізм безпеки та управління, що працює постійно.
Synchron Bilişim пропонує рішення DLP, які ставлять безпеку даних у центр, є простежуваними та стійкими, щоб організації могли ефективніше виконувати зобов’язання за KVKK і GDPR. Так організації не лише захищають дані, а й роблять процеси відповідності вимогам контрольованішими, вимірюванішими та стійкішими. Детальну інформацію можна отримати, зв’язавшись з нами.
Про автора
Synchron