Знання
Користувачі VPN, увага! Висока ціна роботи без MFA
MFA (багатофакторна автентифікація) забезпечує додатковий захист ваших паролів. Цей захист не дає вам опинитися перед критичною вразливістю безпеки.
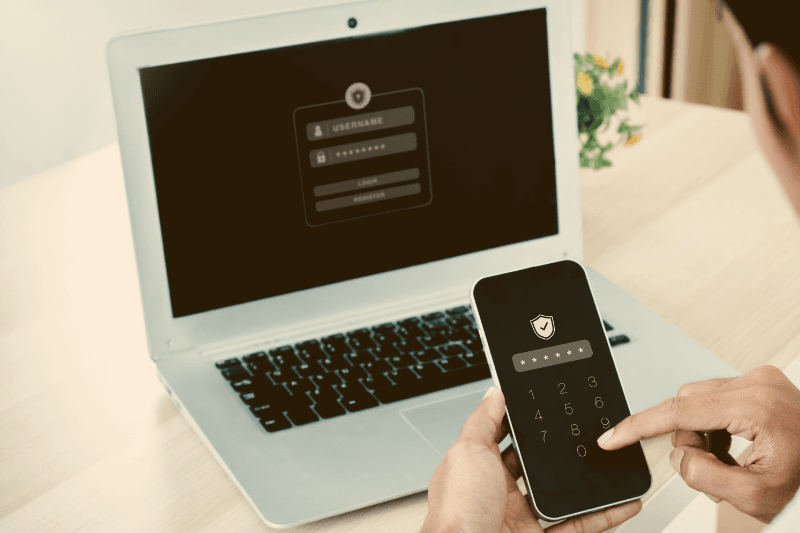
Загрози кібербезпеці стають дедалі складнішими, і щодня все більше компаній звертаються до таких рішень, як VPN (Virtual Private Network), щоб захистити своїх працівників і чутливі дані. VPN шифрує трафік даних в інтернеті, забезпечує безпечне з’єднання та допомагає компаніям створити мережу, закриту від зовнішнього світу. Проте самого лише VPN недостатньо. Якщо ви не підсилите цей потужний захист MFA (багатофакторною автентифікацією), ви фактично наражаєте компанію на серйозні ризики безпеки.
MFA додає ще один рівень безпеки для підтвердження особи користувача і спрацьовує там, де паролів недостатньо. Сьогодні кіберзлочинці застосовують дедалі складніші та різнобічні техніки атак, щоб заволодіти даними користувачів. Тому доступ до VPN, захищений лише простими паролями, може виявитися беззахисним перед такими атаками. Без MFA двері, що захищають ваші дані, стають для зловмисників перешкодою, яку легко подолати.
MFA (багатофакторна автентифікація) забезпечує додатковий захист ваших паролів. Цей метод захисту не дає вам опинитися перед критичною вразливістю безпеки.
Проблеми, з якими ви можете зіткнутися без MFA
1. Відчинені двері для кібератак
VPN шифрують трафік даних в інтернеті й дають користувачам змогу встановити безпечне з’єднання. Однак якщо такі з’єднання захищені лише ім’ям користувача та паролем, вони недостатньо безпечні. Кіберзлочинці можуть легко подолати цей захист за допомогою атак методом підбору (brute-force), вгадування паролів або витоків даних. Додатковий крок перевірки MFA значно знижує шанси таких атак на успіх. Якщо ви не використовуєте MFA, ви стаєте легкою мішенню для кіберзлочинців.
2. Витоки даних і втрата репутації
Коли обліковий запис VPN зламано, зловмисники можуть отримати доступ до корпоративної мережі, а це означає крадіжку критичних даних. Важлива інформація про клієнтів, комерційні таємниці та інші чутливі дані можуть потрапити назовні. Це серйозно шкодить репутації вашої компанії та призводить до втрати довіри. Без MFA ці ризики зростають, а разом із ними й шанси кібератак на успіх. У сучасному бізнесі репутація цінніша за гроші, і втрачену репутацію відновити майже неможливо.
3. Фінансові втрати та юридичні наслідки
Після витоку даних компанії втрачають не лише репутацію, а й фінансові ресурси. Вразливості безпеки можуть спричинити штрафи та вимоги про відшкодування збитків. Такі норми захисту даних, як GDPR і KVKK, передбачають значні штрафи за витоки даних. Крім того, компанії, які не змогли захистити дані клієнтів, можуть бути змушені вести тривалі судові процеси й нести великі витрати. MFA є ефективним рішенням для запобігання таким фінансовим втратам.
4. Слабкий захист від фішингових атак
Фішингові атаки (phishing) — поширений метод, за якого користувачів обманом змушують розкрити паролі та персональні дані. Такі атаки успішніші там, де MFA не ввімкнено. Адже системи, що перевіряють лише ім’я користувача та пароль, полегшують зловмисникам досягнення мети. Оскільки MFA вимагає додаткового кроку перевірки, вона зменшує вплив фішингових спроб і захищає користувачів.
5. Зловмисникам легше проникнути всередину
Компанії, які використовують VPN, зазвичай пропонують можливість віддаленої роботи, а отже, доступ до корпоративних даних здійснюється через ширшу мережу. Якщо в такій ситуації MFA не використовується, то в разі викрадення облікових даних працівника зловмисники можуть легко проникнути в мережу й почати атаку зсередини. Зокрема, полегшується поширення таких загроз, як програми-вимагачі, а масштаби шкоди стають більшими.
Приклади високої ціни нехтування MFA
Атака на Twitter
У 2020 році світ технологій глибоко сколихнула атака на Twitter, яка яскраво показала важливість MFA (багатофакторної автентифікації). Із поширенням віддаленої роботи під час пандемії Twitter, як і багато інших компаній, надав працівникам доступ до систем через VPN. Однак недостатній захист цього доступу за допомогою MFA мав серйозні наслідки.
Зловмисники заволоділи даними VPN кількох працівників Twitter і отримали доступ до внутрішніх інструментів компанії. Завдяки цьому з відомих і великих облікових записів було опубліковано шахрайські повідомлення про фальшивий Bitcoin. У результаті Twitter зазнав втрати репутації та фінансових збитків, а інцидент отримав широкий резонанс у всьому світі.
Ця атака наочно показала важливість MFA для кібербезпеки. Пропуск простого кроку безпеки відкриває кіберзлочинцям великі можливості, тоді як використання MFA може запобігти таким загрозам і значно підвищити безпеку систем.
Витік даних Capital One
Ще один показовий приклад — витік даних Capital One у 2019 році. Цей інцидент показав масштабне порушення безпеки, якого зазнав гігант фінансових послуг через відсутність MFA та вразливість хмарної безпеки.
Capital One зберігала дані клієнтів на хмарних серверах Amazon Web Services (AWS). Проте зловмисник, скориставшись неправильно налаштованим міжмережевим екраном і відсутністю MFA, отримав несанкціонований доступ до цих серверів. Унаслідок атаки витекли персональні дані, заявки на кредитні картки та номери соціального страхування приблизно 106 мільйонів клієнтів у США та Канаді.
Цей інцидент не лише завдав Capital One серйозної шкоди репутації, а й обернувся для компанії регуляторними штрафами та компенсаціями клієнтам на суму понад 80 мільйонів доларів. Цей витік, спричинений вразливістю безпеки, показав, наскільки серйозними можуть бути наслідки, коли відсутність MFA поєднується з неправильно налаштованими заходами безпеки.
Такі інциденти ще раз показують, чому MFA та належні заходи кібербезпеки обов’язкові і наскільки важлива потужна лінія захисту.
Сертифікації з інформаційної безпеки та обов’язковість MFA
У сертифікаціях з інформаційної безпеки використання надійних методів автентифікації, як-от MFA (багатофакторна автентифікація), часто наголошують як вимогу стандартів кібербезпеки. Наприклад, ISO 27001 і NIST (National Institute of Standards and Technology) Cybersecurity Framework та інші міжнародно визнані стандарти інформаційної безпеки рекомендують застосовувати багатофакторну автентифікацію та впроваджувати безпечні методи автентифікації для доступу до чутливих систем.
Використання MFA як складової цих стандартів робить системи безпечнішими як від внутрішніх, так і від зовнішніх загроз. Зокрема, у фінансовому секторі, охороні здоров’я та державних послугах такі сертифікації стають обов’язковими, а впровадження додаткових рівнів безпеки, як-от MFA, вважається критичною складовою процесів сертифікації та відповідності. Ці вимоги мають на меті захистити чутливі дані як користувачів, так і організацій, та звести до мінімуму ризики витоку даних.
Сьогодні PCI-DSS (Payment Card Industry Data Security Standard) та інші сертифікації, специфічні для галузі платіжних карток, також заохочують використання MFA, щоб запобігти несанкціонованому доступу до платіжних систем і даних клієнтів. Ці сертифікати зобов’язують організації захищати персональні та фінансові дані своїх клієнтів і забезпечувати додатковий рівень захисту від можливих кібератак. MFA має таке велике значення як вимога безпеки в процесах сертифікації тому, що цей простий захід значно знижує шанси кібератак на успіх.
Тому для організацій, які прагнуть отримати сертифікацію з інформаційної безпеки або відповідають цим стандартам, впровадження MFA — життєво важливий крок не лише для забезпечення відповідності, а й для розвитку культури безпеки та зміцнення довіри користувачів.
Підвищимо вашу безпеку за допомогою MFA
Те, що сталося з Twitter і Capital One, чітко показує, чому MFA є критичною складовою стратегій кібербезпеки. У сучасному світі самого лише VPN недостатньо: системи без додаткових рівнів безпеки стають мішенню зловмисників. MFA захищає особу користувача додатковим кроком перевірки й не дає викраденим або скомпрометованим паролям самим по собі становити загрозу.
Щоб захиститися від витоків даних, втрати репутації та фінансових збитків, компаніям необхідно впроваджувати такі ефективні рішення, як MFA. Хоча MFA може здаватися простим кроком, вона значно ускладнює зловмисникам доступ до системи та зменшує вплив потенційних загроз.
Synchron пропонує послуги у сфері технологій і кібербезпеки, а також рішення, що інтегрують MFA та інші надійні методи автентифікації, щоб забезпечити вам найвищий рівень безпеки. Якщо ви хочете підвищити безпеку компанії та вибудувати потужнішу лінію захисту від кіберзагроз, включення MFA до стратегії кібербезпеки має життєво важливе значення. Ми хочемо наголосити, що безпеку варто сприймати не як вибір, а як необхідність, щоб упевненіше рухатися в майбутнє. Якщо ви бажаєте отримати детальну інформацію з цієї теми, ми з радістю зв’яжемося з вами та все пояснимо.
Про автора
Synchron