Загальне
Протоколи безпеки електронної пошти: навіщо потрібні SPF, DKIM і DMARC?
Електронна пошта — один із найпоширеніших способів комунікації, особливо в корпоративному світі. Водночас вона — один із найчастіше використовуваних інструментів кібератак.
Електронна пошта залишається основним засобом комунікації в бізнесі. Проте саме таке широке використання робить її водночас одним із найбільших ризиків кібербезпеки. Щодня мільйони людей, самі того не помічаючи, відкривають листи зі шкідливими посиланнями, довіряють листам від підроблених відправників і ставлять під загрозу корпоративні дані.
Зокрема, фішингові атаки (phishing) і підроблені листи (spoofing) можуть спричинити серйозні витоки даних як на особистому, так і на корпоративному рівні. Ще гірше, що такі атаки з використанням домену компанії можуть підірвати довіру до бренду та завдати серйозної шкоди репутації.
Саме тут у гру вступають три важливі протоколи, що роблять поштовий трафік безпечнішим:
- SPF (Sender Policy Framework)
- DKIM (DomainKeys Identified Mail)
- DMARC (Domain-based Message Authentication, Reporting and Conformance)
Ця трійка — наріжний камінь захисту вашого домену та поштової інфраструктури. У цій серії матеріалів ми детально розглянемо, навіщо потрібен кожен протокол, як він працює і чому їх слід використовувати разом.
Що таке SPF (Sender Policy Framework) і навіщо він потрібен?
Електронна пошта — один із найпоширеніших способів комунікації, особливо в корпоративному світі. Водночас вона — один із найчастіше використовуваних інструментів кібератак. Фішингові атаки з підробленими адресами відправників вводять користувачів в оману, щоб заволодіти персональними даними. Протокол SPF — один з основних заходів безпеки, створених проти цієї загрози.
Що таке SPF?
SPF (Sender Policy Framework) — протокол автентифікації електронної пошти, що визначає, з яких IP-адрес домен має право надсилати листи. Завдяки SPF сервери-одержувачі можуть перевірити, чи справді сервер, що надіслав лист, належить відповідному домену.
Цей механізм перевірки допомагає запобігти несанкціонованому використанню вашого домену зловмисниками.
Як працює SPF?
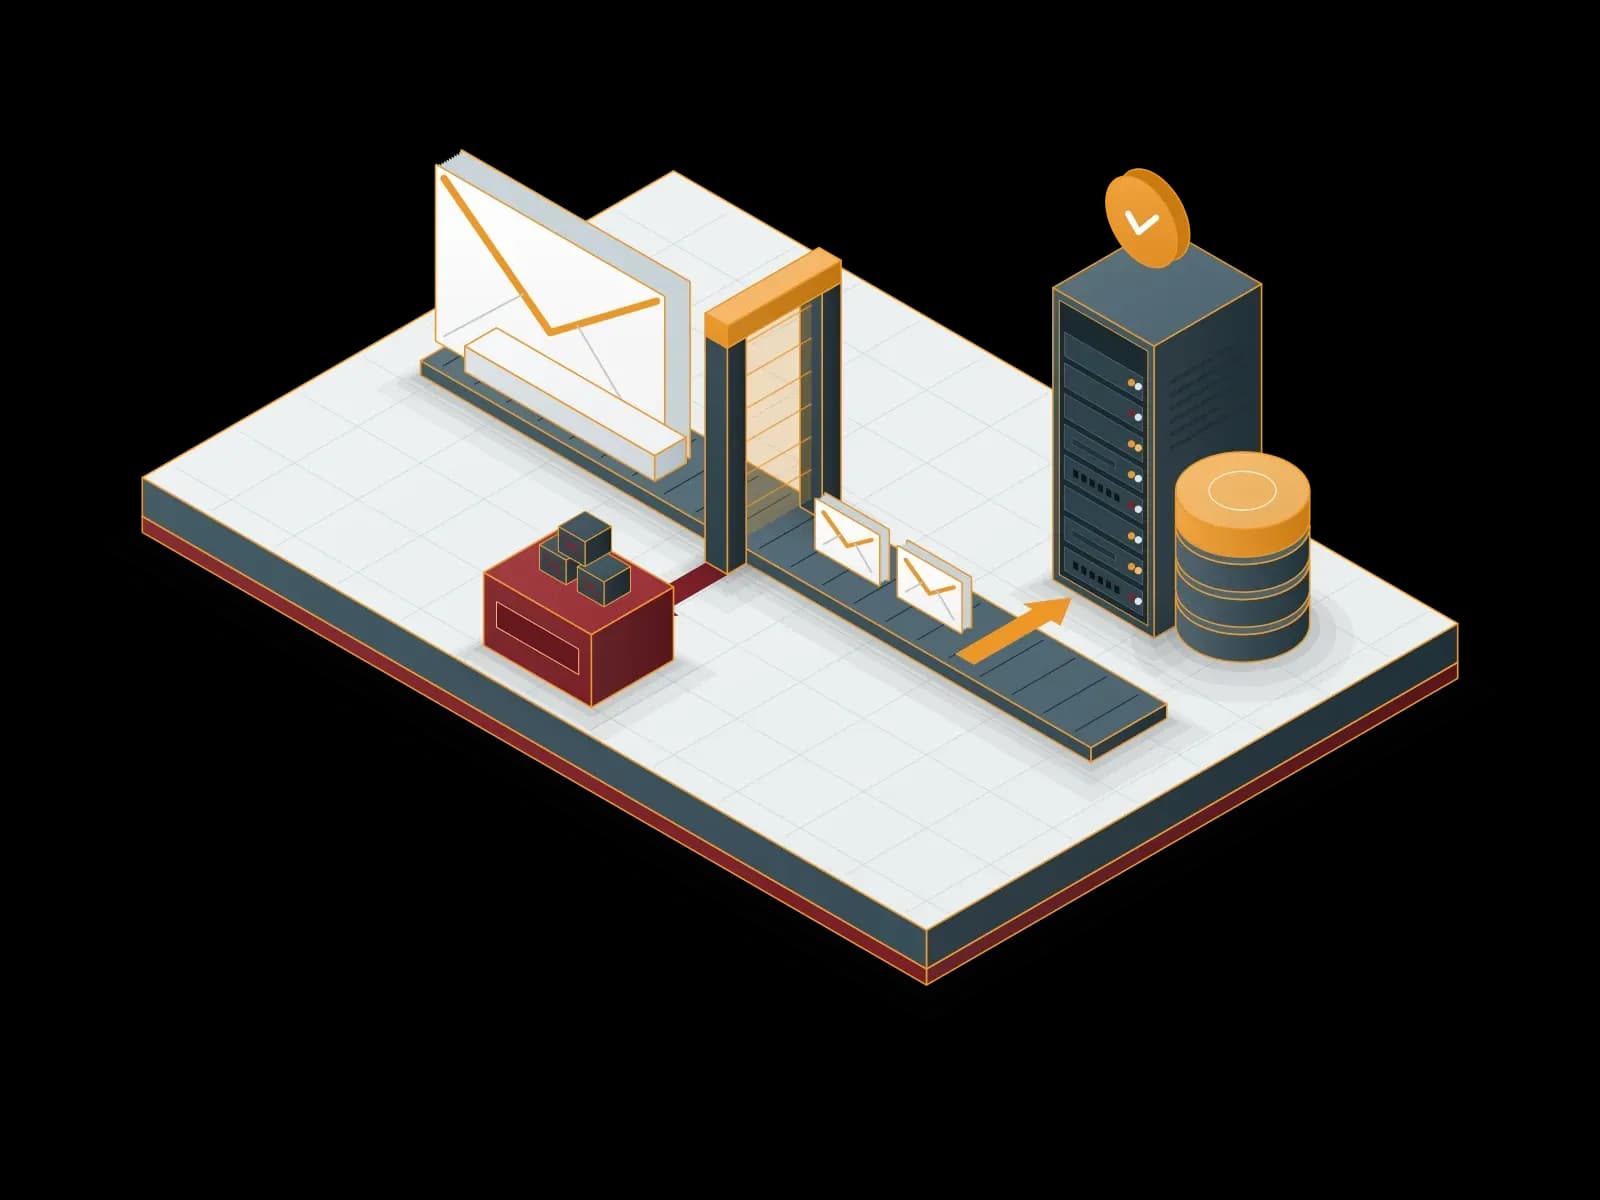
SPF працює через DNS (систему доменних імен). Спеціальний SPF-запис, доданий до DNS-записів домену відправника, перелічує IP-адреси, які мають право надсилати листи від імені цього домену.
Під час надсилання листа процес відбувається так:
- Сервер-одержувач запитує SPF-запис домену з адреси відправника вхідного листа.
- IP-адреси зі SPF-запису порівнюються з IP-адресою сервера, що надіслав лист.
- Якщо IP-адресу вказано в SPF-записі, перевірка вважається успішною.
- Якщо збігу немає, сервер-одержувач відповідно до SPF-політики може відхилити лист, помістити його в карантин або видати попередження.
Чому SPF важливий?
- Допомагає запобігати атакам з підробленими адресами відправників.
- Не дає зловмисникам видавати себе за ваш домен.
- Підвищує надійність вашого корпоративного поштового трафіку.
- Позитивно впливає на проходження спам-фільтрів.
Як створити SPF-запис?
SPF-запис задається в DNS як TXT-запис. Приклад SPF-запису може виглядати так:
v=spf1 ip4:192.168.1.1 include:mailservisiniz.com -all
Цей запис вказує, що листи не можна надсилати з жодного джерела, крім певної IP-адреси та авторизованого зовнішнього сервісу (наприклад, інструмента для розсилок).
Примітка: SPF сам по собі не дає достатнього захисту. Він лише перевіряє, чи має сервер-відправник право надсилати листи, але не перевіряє вміст листа чи те, чи його змінювали. Тому SPF обов’язково слід використовувати разом із протоколами DKIM і DMARC.
Що таке DKIM (DomainKeys Identified Mail) і навіщо він потрібен?
Протокол SPF перевіряє, чи надіслано лист з авторизованого сервера. Але це не означає, що вміст листа не змінили під час передавання. Саме тут у гру вступає DKIM.
DKIM — протокол автентифікації, що дає змогу визначити, чи справді лист належить домену, з якого його надіслано, і чи не змінювали його під час передавання.
Що таке DKIM?
DKIM (DomainKeys Identified Mail) — протокол безпеки, що забезпечує цифровий підпис надісланих листів. Сервер-одержувач перевіряє цей підпис і так визначає щодо листа:
- чи надіслав його авторизований відправник,
- чи змінювали його вміст під час передавання.
Завдяки цьому захищено не лише технічну автентифікацію, а й цілісність повідомлення.
Як працює DKIM?
DKIM — система, що працює на основі криптографічних методів. Процес відбувається так:
- Під час створення листа сервер-відправник додає цифровий підпис до певних частин повідомлення.
- Цей підпис створюється приватним ключем, що належить домену.
- Сервер-одержувач перевіряє підпис за допомогою публічного ключа DKIM із DNS-записів відправника.
- Якщо підпис дійсний, лист вважається перевіреним. Якщо ні — вважається, що повідомлення могли змінити або підробити.
Чому DKIM важливий?
- Перевіряє, чи не змінювали вміст листа під час передавання.
- Допомагає запобігти зловживанню доменом.
- Дає другий рівень перевірки проти фішингу та підроблених листів
- Підвищує надійність надсилання листів і позитивно впливає на рівень доставлення.
Як додати DKIM-запис?
Під час налаштування DKIM:
- Для вашого домену на сервері налаштовується приватний ключ
. - Відповідний публічний ключ
публікується в DNS як TXT-запис.
Приклад формату DNS-запису DKIM може виглядати так:
default._domainkey.sirketiniz.com IN TXT “v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFA…”
Цей запис потрібен, щоб сервери-одержувачі могли виконати перевірку.
DKIM теж сам по собі не забезпечує повного захисту. У поєднанні з SPF він дає сильніший захист. Але для цілісної та контрольованої системи ці два протоколи мають працювати разом із DMARC.
Що таке DMARC (Domain-based Message Authentication, Reporting and Conformance) і навіщо він потрібен?
Щоб підвищити безпеку електронної пошти, протоколи на кшталт SPF і DKIM значною мірою запобігають несанкціонованому використанню доменів. Проте самих лише цих двох протоколів недостатньо. Адже стандартно не визначено, як система-одержувач має реагувати, якщо перевірка SPF або DKIM не пройшла.
Саме тут у гру вступає DMARC.
Що таке DMARC?
DMARC (Domain-based Message Authentication, Reporting and Conformance) — політика, що визначає, як сервери-одержувачі мають обробляти лист залежно від результатів перевірки SPF і DKIM. Крім того, DMARC надає власникам доменів звіти й дає змогу відстежувати аномалії в поштовому трафіку.
DMARC дає власникам доменів змогу керувати захистом від підробки ідентичності.
Як працює DMARC?
DMARC перевіряє, чи застосовуються протоколи SPF та/або DKIM і чи успішна перевірка. Залежно від результату він діє в межах заданої політики. Процес відбувається так:
- Сервер-одержувач виконує перевірку SPF і DKIM для вхідного листа.
- Якщо одна або обидві перевірки не пройшли, сервер-одержувач запитує політику DMARC.
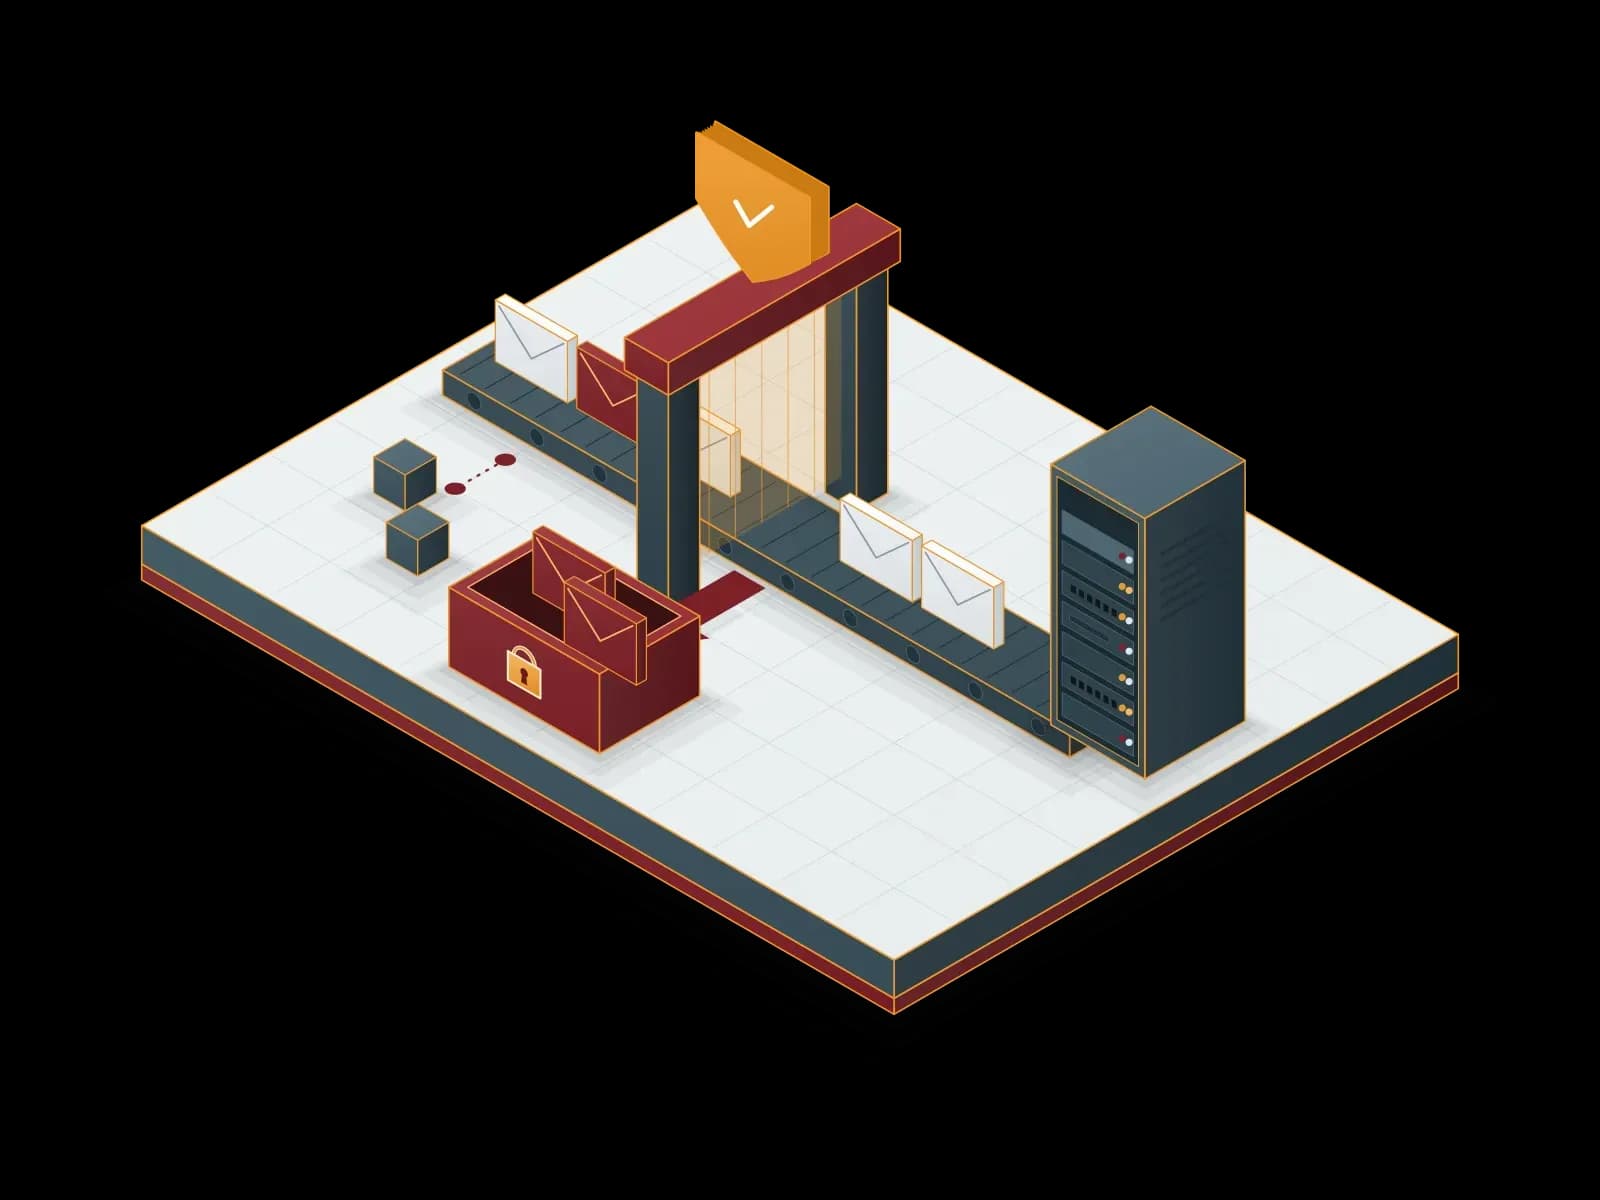
- Відповідно до правил DMARC-запису до листа застосовується одна з таких дій:
- none
: лише надіслати звіт, нічого не робити. - quarantine
: помістити лист у карантин (наприклад, у папку «Спам»). - reject
: повністю відхилити лист.
- Крім того, сервери-одержувачі періодично надсилають власнику домену звіти DMARC.
Чому DMARC важливий?
- Робить обов’язковим ефективне застосування перевірок SPF і DKIM.
- Дає організаціям змогу виявляти підроблені листи, що імітують їхні домени.
- Дає змогу безпосередньо протидіяти фішинговим атакам.
- Завдяки звітності допомагає аналізувати, звідки і як надходять можливі загрози.
- Захищає репутацію бренду та довіру клієнтів.
Як створити DMARC-запис?
DMARC-запис — це TXT-запис, що додається в DNS. Приклад DMARC-запису може виглядати так:
_dmarc.sirketiniz.com IN TXT “v=DMARC1; p=reject; rua=mailto:dmarc-rapor@sirketiniz.com”
Цей запис:
- вказує, що протокол DMARC увімкнено (
v=DMARC1
) - визначає політику: листи, що не пройшли перевірку, буде відхилено (
p=reject
) - задає адресу електронної пошти, на яку надсилатимуться звіти (
rua=…
)
Саме ці параметри він визначає.
DMARC разом із SPF і DKIM утворює потрійний рівень захисту. Але ця система ефективна лише за правильної конфігурації. Помилкові налаштування можуть призвести до блокування й легітимних листів. Тому перед впровадженням рекомендуємо тестування та поступовий перехід.
Коли ці три системи використовуються разом:
- Ваш домен надійно захищено від несанкціонованого використання.
- Фішингові (phishing) атаки та підроблені листи значною мірою блокуються.
- Надійність надсилання листів зростає, а рівень доставлення покращується.
- Репутація бренду та довіра клієнтів зберігаються.
Оснащення корпоративної поштової інфраструктури цими трьома протоколами — не лише технічний вибір, а й основа вашої цифрової безпеки.
Правильний вибір для безпечної поштової інфраструктури: Synchron Bilişim
Протоколи безпеки, як-от SPF, DKIM і DMARC, — невід’ємні елементи сучасної поштової інфраструктури. Проте правильне налаштування, керування та стабільна підтримка цих систем потребують технічних знань, досвіду та постійності.
Synchron Bilişim пропонує масштабовані, безпечні та керовані послуги корпоративної електронної пошти, адаптовані для вашої компанії.
Наші послуги охоплюють:
- Професійне налаштування електронної пошти на вашому домені
- Повну інтеграцію протоколів безпеки, як-от SPF, DKIM і DMARC
- Розширену фільтрацію спаму та антивірусний захист
- Рішення для резервного копіювання, архівування та відновлення даних
- Технічну підтримку 24/7 і безперебійний сервіс
Ми тут, щоб зробити вашу поштову комунікацію не лише функціональною, а й безпечною та корпоративною. Щоб дізнатися більше, просто зв’яжіться з нами.
Про автора
Synchron