Штучний інтелект
Чим небезпечний «Shadow AI»? Неконтрольована автоматизація в корпоративних хмарах
Shadow AI — це, найпростіше кажучи, використання працівниками в бізнес-процесах інструментів штучного інтелекту, які офіційно не схвалені в організації...
- Автор
- Synchron
- Категорія
- Штучний інтелект
- Опубліковано
- Оновлено
5 хв читання
Інструменти штучного інтелекту обіцяють бізнесу швидкість, ефективність і зручність. Підсумувати текст за лічені секунди, впорядкувати нотатки з наради, підготувати звіт чи автоматизувати повторювані завдання тепер можна кількома командами. Саме тому працівники, щоб прискорити щоденну роботу, часто, не чекаючи схвалення ІТ-команд, звертаються до різних рішень штучного інтелекту. Таке неконтрольоване й невидиме використання називають «Shadow AI» (тіньовий ШІ).
Shadow AI — це, найпростіше кажучи, використання працівниками в бізнес-процесах інструментів штучного інтелекту, які офіційно не схвалені в організації. На перший погляд такий спосіб використання здається невинним і навіть корисним, але в корпоративних структурах він створює серйозну прогалину в контролі. Адже кожен інструмент, якого не бачать ІТ-команди, несе невизначеність: до яких даних він має доступ, де обробляє дані, як їх зберігає і як взаємодіє зі сторонніми системами.
Головна причина поширення цього явища — потреба працівників швидше отримувати результати під тиском вимог до ефективності. Там, де офіційні системи повільні або недостатньо гнучкі, багато команд починають створювати власні рішення. Зростання кількості хмарних сервісів і зручних інструментів AI робить такий перехід ще простішим. У результаті в організації формується непомітний, але дедалі критичніший рівень використання технологій.
Проблема не в самому використанні штучного інтелекту, а в тому, що воно відбувається поза межами контролю, керування та безпеки. У корпоративних структурах кожне невидиме використання технологій із часом перестає бути лише питанням ефективності та перетворюється на пряму загрозу. Саме тут Shadow AI стає небезпечним.
Які ризики створює неконтрольована автоматизація в корпоративних хмарах?
Корпоративні хмарні середовища завдяки гнучкості та масштабованості прискорюють бізнес-процеси, але неконтрольована автоматизація створює нові зони ризику. Зокрема, коли інструменти зі штучним інтелектом напряму інтегровані з хмарними застосунками й залишаються поза контролем, межі безпеки організації можуть стати розмитими. Навіть проста автоматизація, яку працівник запустив з добрими намірами, може непомітно передати конфіденційні дані за межі організації.
Головний із цих ризиків — витік даних та його наслідки. Документи, записи про клієнтів, договори, внутрішнє листування чи фінансові дані, завантажені в несхвалені інструменти штучного інтелекту, можуть оброблятися в сторонніх системах усупереч політикам організації. Організація часто не знає, де зберігаються ці дані, як довго їх зберігають і чи використовують їх для навчання інших моделей. Це має не лише технічні, а й юридичні та репутаційні наслідки.
Ще один важливий ризик — несанкціонований доступ і втрата контролю. Автоматизації між хмарними сервісами часто працюють через дозволи API, облікові записи користувачів і під’єднані застосунки. Такі зв’язки, створені без достатньої видимості та контролю, можуть надавати надмірні права і несподівано відкривати критичні системи організації. Навіть невелика помилка конфігурації може перетворитися на масштабну вразливість.
Крім того, порушення відповідності вимогам (compliance) теж не можна ігнорувати. Особливо в регульованих галузях потрібно чітко визначати, як обробляються дані, хто має до них доступ і в яких системах вони зберігаються. Проте автоматизації на основі Shadow AI послаблюють цю простежуваність. Навіть якщо здається, що в організації працює певне рішення, але невідомо, які процеси виконуються у фоновому режимі, аудит і звітність теж порушуються.
Найкритичніше ось що: неконтрольована автоматизація спочатку виглядає як практичне рішення, що підвищує ефективність; проте, запущена без рівнів безпеки, керування та політик, вона створює для організації нову поверхню атаки. Справжня загроза в корпоративній хмарі — не лише сама технологія, а її непомітне й безконтрольне поширення.
Від ризику до керування: як організаціям узяти Shadow AI під контроль?
Шлях до керування Shadow AI — не повна заборона на використання технологій працівниками, а перетворення цього використання на видиме, безпечне та відповідне корпоративним рамкам. Адже працівники зазвичай звертаються до альтернативних інструментів не для того, щоб обійти систему, а щоб працювати швидше й простіше. Тому підхід організацій має полягати не стільки в тому, щоб «блокувати», скільки в тому, щоб «уможливлювати в правильних межах».
Ключове тут — перенести використання штучного інтелекту та автоматизації зі сфери особистих уподобань у сферу корпоративного керування. Тобто потрібно чітко визначити, які інструменти можна використовувати, які дані можна передавати в ці системи, хто і з якими правами має доступ і як ці процеси відстежуються. Інакше розрізнене використання, що почалося з добрими намірами, з часом перетворюється на технологічну тінь, яку важко контролювати.
Сфера управління | Що має зробити організація |
|---|---|
Чіткі політики використання | Слід чітко визначити, які інструменти ШІ схвалені, а які сценарії вважаються ризикованими. |
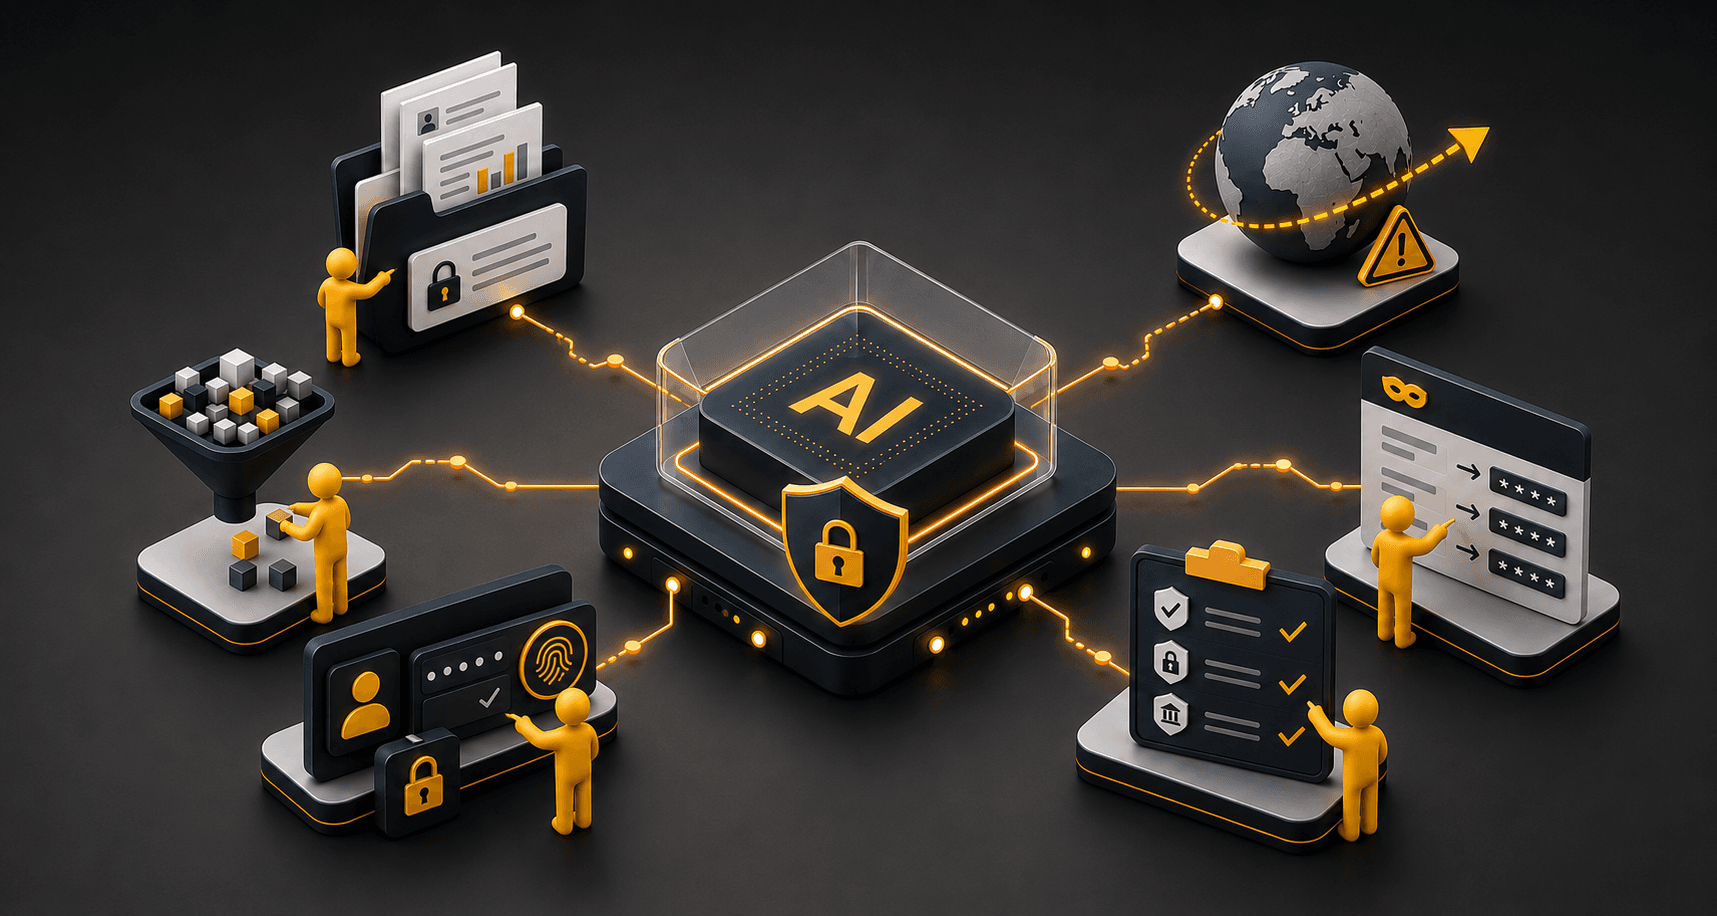
Класифікація даних | Для чутливих, персональних, фінансових і стратегічних даних слід визначити окремі правила для інструментів ШІ. |
Керування доступом і правами | Слід контролювати, до яких систем і в якому обсязі мають доступ інструменти автоматизації. |
Моніторинг і аудит | Має бути видно, яку програму де впроваджено, яких даних вона торкається і як її використовують. |
Обізнаність працівників | Значна частина ризику виникає через брак знань; навчання відіграє таку ж важливу роль, як і технічні заходи. |
Схвалена альтернатива | Якщо корпоративні рішення не дають працівникам потрібної швидкості та гнучкості, тіньове використання стає неминучим. |
Контрольний список управління Shadow AI: аналіз Synchron Bilişim (2026)
Насправді питання не лише в безпеці, а й у стійкості. Структура, у якій кожен в організації створює власну автоматизацію, власні AI-процеси та власну модель використання даних, у короткостроковій перспективі може здаватися ефективною, але в довгостроковій стає некерованою. Натомість за правильної моделі керування організації можуть і підтримувати інновації, і рухатися вперед без компромісів у безпеці.
Отже, найефективніший підхід у боротьбі з Shadow AI — не тиск, а видимість, політики та контрольована свобода. Коли організації розуміють потреби працівників і створюють відповідні безпечні рамки, штучний інтелект перестає бути загрозою і стає справжнім інструментом трансформації.
Підхід Synchron Bilişim: безпечна й контрольована трансформація AI та хмари
Шлях до усунення ризику Shadow AI — не зупинити технології, а керувати ними в правильних рамках. Ми в Synchron Bilişim розробляємо інфраструктуру та стратегії, що підтримують безпечне, контрольоване та кероване використання штучного інтелекту й хмарних технологій в організаціях.
В основі цього підходу три критичні потреби:
- Видимість:
Знати, які інструменти та автоматизації використовуються в організації - Контроль:
Керувати даними, доступом та інтеграціями на основі політик - Безпека:
Підвищуючи ефективність, утримувати корпоративні ризики на мінімальному рівні
Мета — не сповільнити інновації, а зробити їх стійкими. Завдяки правильним політикам, правильній архітектурі та правильним рівням безпеки рішення штучного інтелекту стають для організацій не загрозою, а джерелом реальної цінності
Щоб безпечно керувати трансформацією AI та хмари, звертайтеся до експертів Synchron Bilişim — познайомтеся з нами.
Про автора
Synchron