Штучний інтелект
Як захистити дані компанії під час використання штучного інтелекту?
Безпека даних під час використання штучного інтелекту критично важлива для компаній з погляду відповідності KVKK. У цій статті ми розглядаємо основні ризики та 7 конкретних заходів.
- Автор
- İrem
- Категорія
- Штучний інтелект
- Опубліковано
- Оновлено
5 хв читання
Безпека даних під час використання штучного інтелекту сьогодні стала пріоритетом, який компанії не можуть ігнорувати. Працівник вставляє звіт про скаргу клієнта в ChatGPT, щоб отримати короткий зміст. Розробник надсилає штучному інтелекту блок коду з персональними даними, щоб знайти помилку. Відділ кадрів оцінює заявки на вакансії, відсіюючи їх за допомогою інструменту ШІ. Усі три сценарії часто трапляються в повсякденній роботі — і всі три непомітно створюють серйозний ризик порушення KVKK.
Швидка інтеграція інструментів ШІ в корпоративне життя відкриває великі можливості для продуктивності, але водночас несе нові й часто недооцінені ризики для безпеки даних. У цій статті ми розглядаємо основні ризики, з якими стикаються компанії під час використання ШІ, і конкретні способи керування цими ризиками.
Звідки виникає проблема?
Великі мовні моделі (LLM) — це системи, розроблені для роботи з вхідними даними, що надходять постійно. Текст, який працівник вставляє в інструмент ШІ, може непомітно потрапити до пулу даних цього інструменту. Це означає, що внутрішня інформація компанії, дані клієнтів і комерційні таємниці можуть перетворитися на неконтрольований витік даних.
До того ж це не лише теоретичний ризик. 24 листопада 2025 року KVKK опублікував «Посібник із генеративного штучного інтелекту та захисту персональних даних» і так надав цьому питанню офіційної основи. Тепер кожна компанія, яка використовує ШІ, зобов’язана враховувати цей посібник.
Які дані під загрозою з погляду безпеки даних у роботі зі ШІ?
Типи даних, які в компанії передають інструментам ШІ, зазвичай належать до таких категорій: інформація про клієнтів (ім’я, телефон, електронна пошта, ідентифікаційний номер громадянина Туреччини), фінансові дані, медична інформація, документи щодо судових процесів і комерційні таємниці. Значну частину з них KVKK розглядає як «персональні дані» або «персональні дані особливої категорії».
Особливе значення мають аудіозаписи, зображення та дані, які обробляють для біометричного розпізнавання. Якщо інструмент ШІ обробляє аудіозапис не лише для транскрибування, а й для автентифікації чи аналізу емоцій, такі дані вважаються біометричними й підпадають під дію статті 6 KVKK.
Основні ризики для компаній
Транскордонна передача даних
Сервери більшості популярних інструментів ШІ розташовані за кордоном. Передача даних до країн без рішення про належний рівень захисту або без відповідних правових гарантій (як-от стандартний договір) суперечить статті 9 KVKK. Це один із найпоширеніших видів порушень, за який передбачено найсуворіші санкції.
Відсутність правової підстави
Кожен етап обробки ШІ — введення даних, обробка, формування результату — вважається окремою діяльністю з обробки даних. Для кожного з них має існувати одна з умов обробки, визначених у статтях 5 і 6 KVKK. Багато компаній відкривають доступ до інструментів ШІ, не з’ясувавши цієї правової підстави.
Порушення принципу мінімізації даних
Працівники зазвичай передають більше даних, ніж потрібно. Вставити документ повністю, щоб отримати короткий зміст звіту, означає передати штучному інтелекту й зайві персональні дані, що в ньому містяться.
Яких заходів мають ужити компанії?
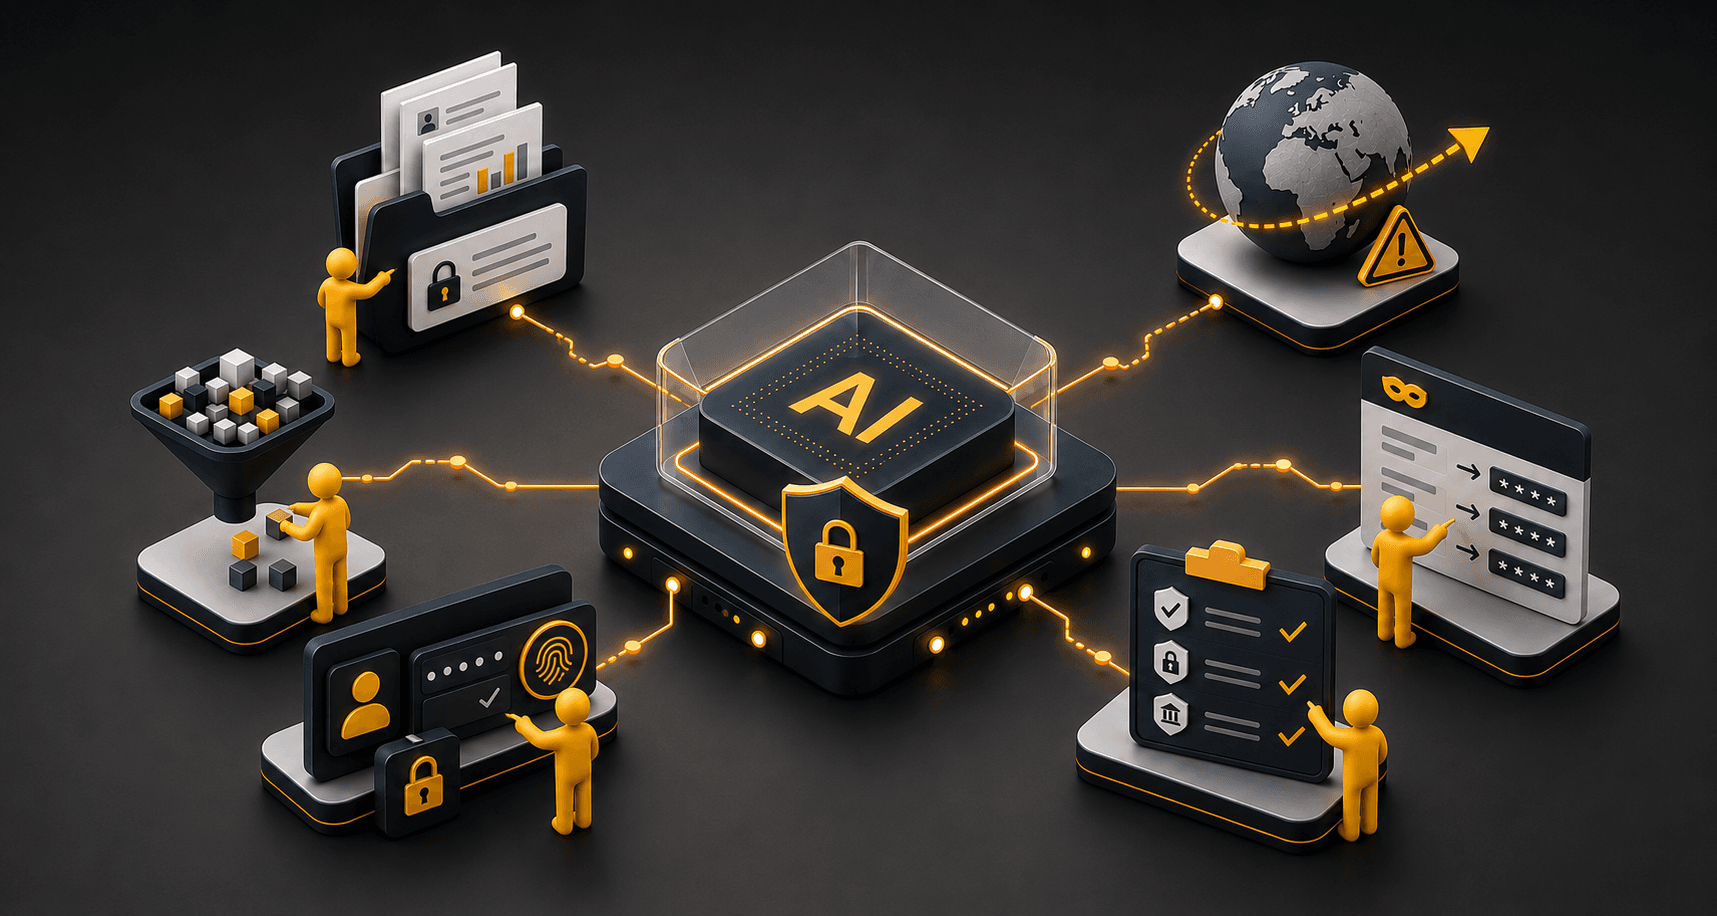
1. Створіть політику використання ШІ
Потрібна політика, яка чітко визначає, якими інструментами ШІ, з якими типами даних і за яких умов можуть користуватися працівники. Ця політика має містити перелік схвалених інструментів, заборонені категорії даних і порядок дій у разі порушення.
2. Запровадьте рівень маскування даних (masking)
Розміщення рівня маскування PII (персональної ідентифікаційної інформації) в трафіку даних, що йде з мережі компанії до сервісів ШІ, — дієвий технічний захід. Така система автоматично виявляє ідентифікаційний номер громадянина Туреччини, телефон, ім’я та інші дані, маскує їх і лише в такому вигляді передає штучному інтелекту.
3. Розгляньте вітчизняні або локальні моделі
Для операцій із чутливими даними вибір рішень ШІ із серверами в Туреччині або локальних моделей з відкритим кодом, розгорнутих на власній інфраструктурі компанії (наприклад, систем на основі Llama або Mistral), усуває ризик транскордонної передачі.
4. Визначте правову підставу
Для кожної діяльності з обробки даних за допомогою інструментів ШІ чітко визначте, на яку правову підставу ви спираєтеся (явна згода, законний інтерес, виконання договору тощо). Явна згода має бути останнім варіантом, до якого звертаються, коли інші правові підстави не застосовні.
5. Визначте політики строків зберігання
Відповідно до принципу мінімізації даних дані, передані інструментам ШІ, слід зберігати лише стільки, скільки потрібно для мети обробки. Цей строк зазвичай становить від 30 до 180 днів залежно від галузі; інакше виникає ризик звернення до Ради та адміністративних санкцій.
6. Створіть комітет з управління ШІ
Особливо в галузях з інтенсивною обробкою даних (фінанси, охорона здоров’я, електронна комерція, логістика) рекомендовано створити в компанії комітет з управління ШІ або розширити в цьому напрямі повноваження наявного комітету з питань KVKK. Цей комітет має пропускати кожен новий інструмент ШІ через юридичний і технічний фільтр безпеки ще до початку обробки.
7. Застосовуйте підхід Privacy by Design
Заходи захисту даних мають бути не функцією, яку додають до інтеграції ШІ згодом, а архітектурним елементом, закладеним від самого початку. Перший крок цього підходу — скласти карту того, які дані в які системи надходять.
Ціна порушення серйозна
Санкції KVKK неможливо ігнорувати. У разі порушення обов’язків щодо безпеки даних може бути накладено адміністративний штраф від 250.000 TL до 8.500.000 TL. Порушення правил транскордонної передачі карається окремо, а пропуск обов’язку повідомити про стандартний договір може призвести до додаткового штрафу за процедурне порушення.
ШІ та захист даних — не протилежності
За правильного налаштування використання ШІ та захист персональних даних не є протилежними поняттями. Якщо принципи безпеки та захисту даних інтегровано в системи ШІ від самого початку, можна і користуватися ефективністю технологій, і забезпечувати відповідність законодавству.
Зробіть використання ШІ безпечним разом із Synchron Bilişim
Безпека даних і відповідність KVKK під час корпоративного використання інструментів ШІ потребують не лише технічної інфраструктури, а й розроблення процесів і політик. Synchron Bilişim підтримує вас у процесах інтеграції ШІ — від картування потоків даних до розгортання рівнів маскування, від варіантів інфраструктури локальних моделей до створення політики безпеки.
Наші послуги з кібербезпеки — ознайомтеся з ними.
Про автора
İrem