

Чи потрібно платити викуп? 5 критичних рішень під час атаки ransomware
Рішення першої години атаки ransomware визначають масштаб шкоди. Від ізоляції до рішення про викуп: 5 критичних кроків для захисту вашого бізнесу.
Публікації цього автора
Рішення першої години атаки ransomware визначають масштаб шкоди. Від ізоляції до рішення про викуп: 5 критичних кроків для захисту вашого бізнесу.
Перехід із фізичного сервера на VPS усуває апаратні ризики, масштабує ресурси, забезпечує автоматичне резервне копіювання та передбачувані витрати. Ознайомтеся з 5 перевагами.
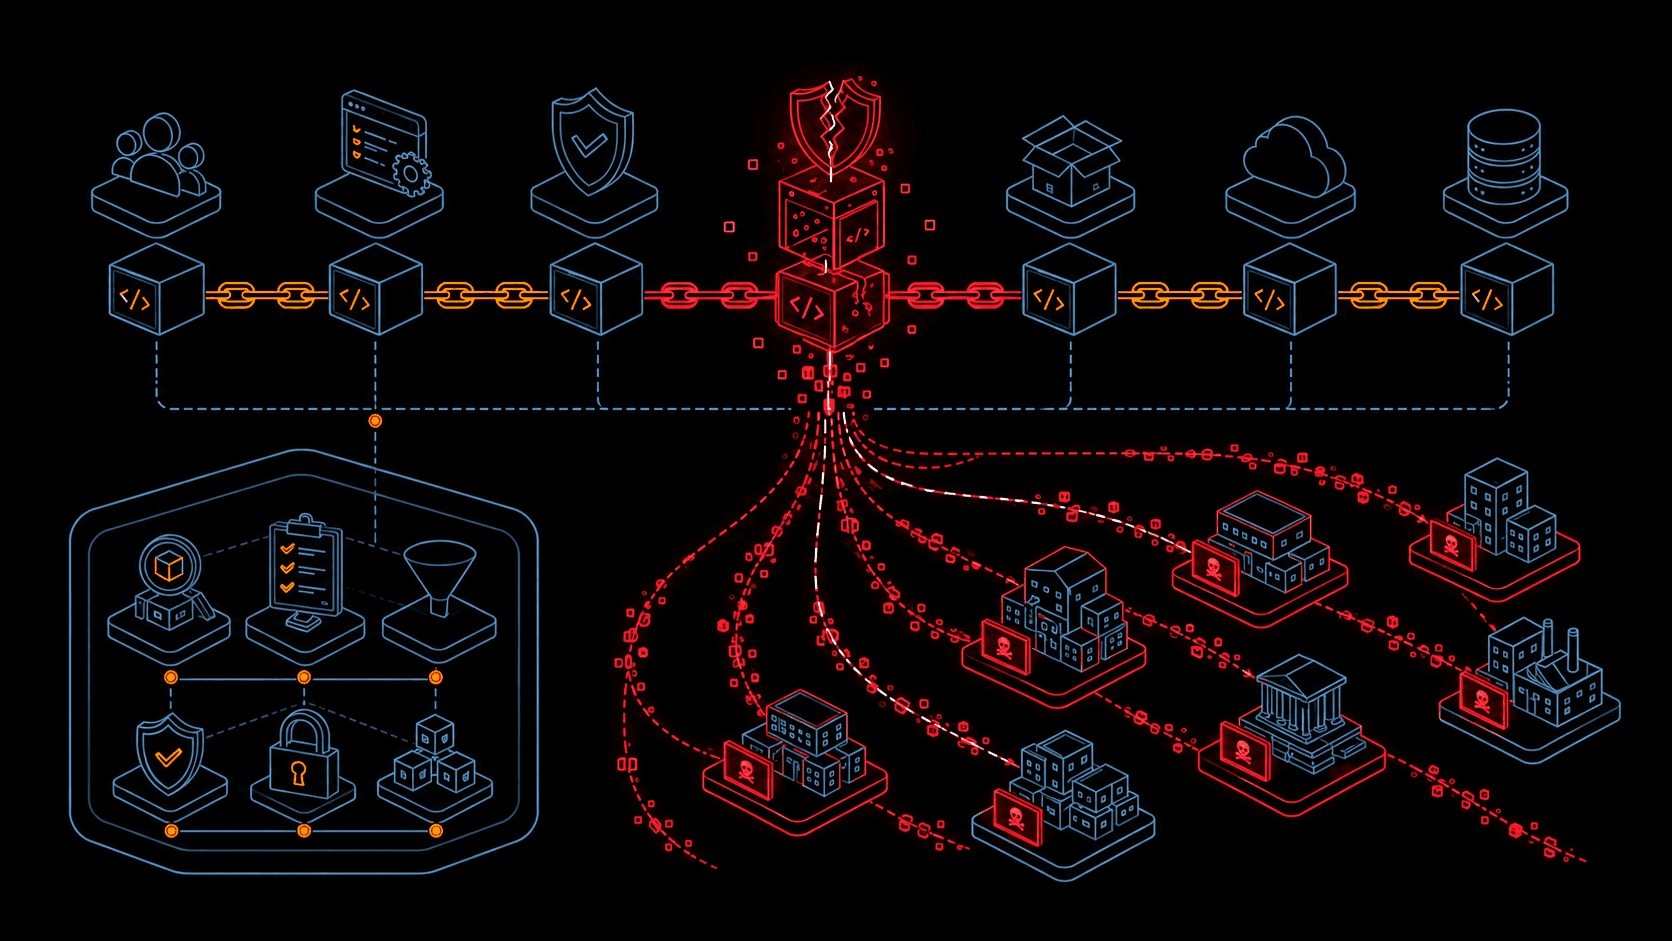
Атаки на ланцюг постачання проникають у вашу організацію через постачальників, яким ви довіряєте. Дізнайтеся, як вони працюють, і 4 заходи, що знижують ризик третіх сторін.
5 технічних умов, які страховики перевіряють перед підписанням поліса кіберстрахування: MFA, EDR/MDR, ізольоване резервне копіювання, план реагування на інциденти та централізоване журналювання.
Що таке постквантове шифрування і що кажуть стандарти NIST? План підготовки з 4 кроків і практичні поради для МСП щодо квантової загрози.
Deepfake-шахрайство використовує клоновані штучним інтелектом голос і відео, щоб зловживати довірою працівників. Як працює атака і 5 заходів захисту для компанії.
Коли ІТ-аутсорсинг вигідний для малих, середніх і великих компаній? Розгляньте баланс витрат, експертизи та підтримки 7/24 у керованих ІТ-послугах.
Безпека даних під час використання штучного інтелекту критично важлива для компаній з погляду відповідності KVKK. У цій статті ми розглядаємо основні ризики та 7 конкретних заходів.
Відкрийте 10 практичних способів оптимізувати витрати на хмару: знайдіть зайві ліцензії та зменште рахунки за хмарні послуги.
Тестування резервних копій пропускають із кількох типових причин. Для ІТ-команд, які працюють під тиском часу, тестування резервних копій зазвичай опиняється в самому кінці списку пріоритетів.
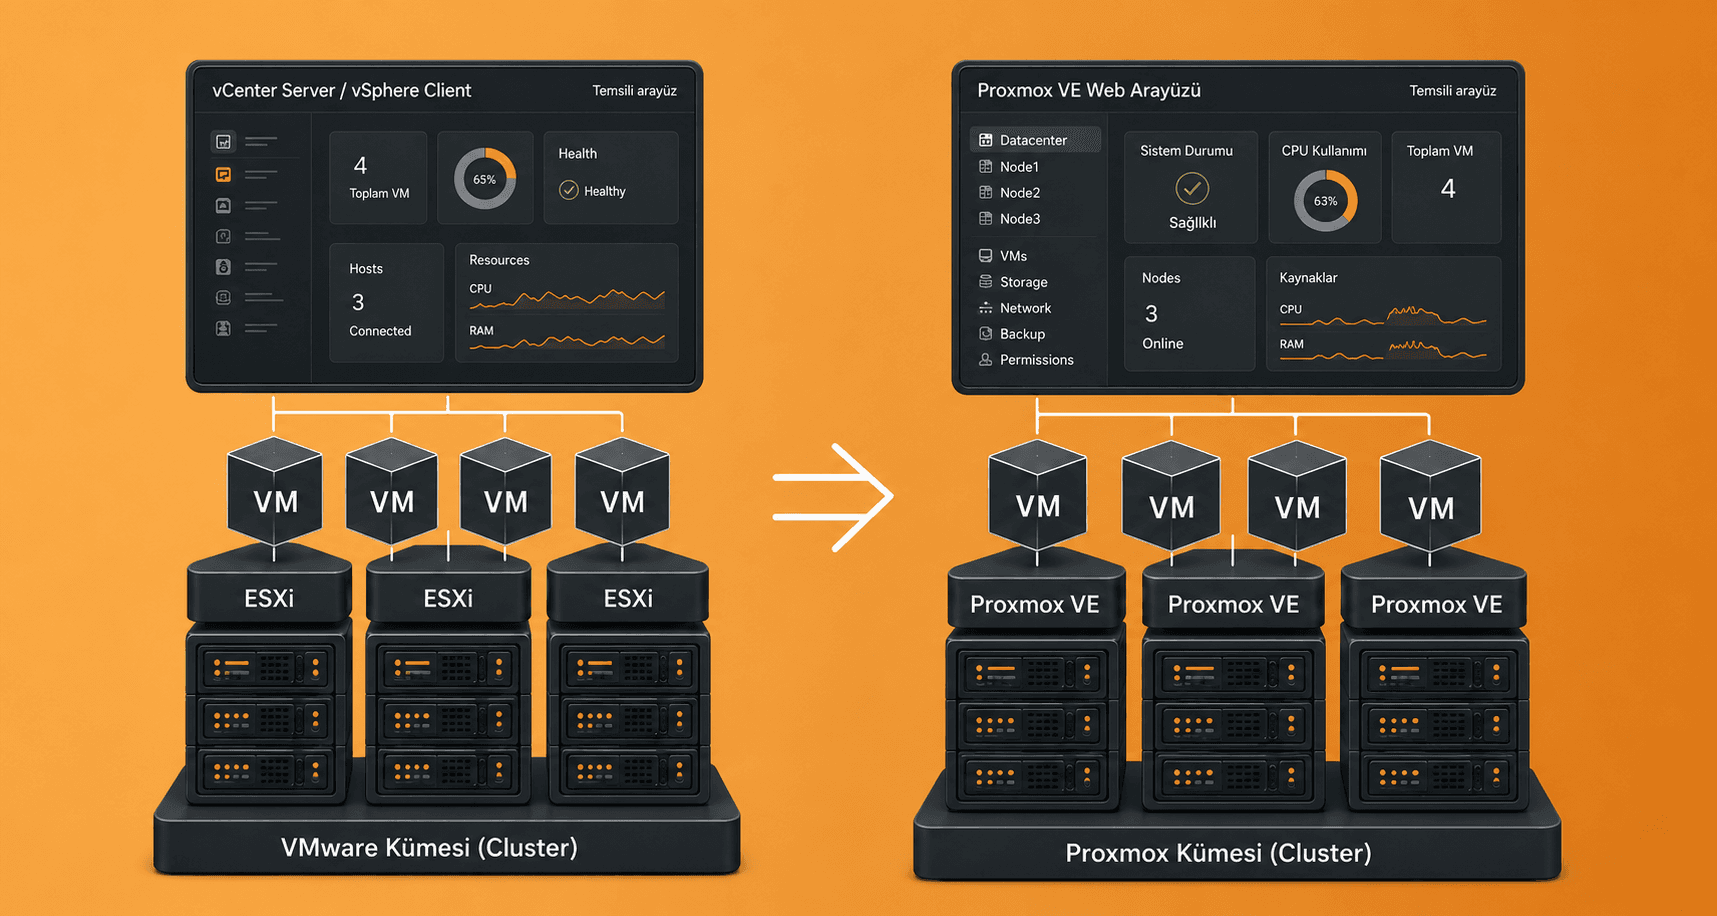
Після того як Broadcom у 2023 році придбала VMware, ситуація швидко змінилася. Безстрокові ліцензії скасували, усе перевели на модель підписки.
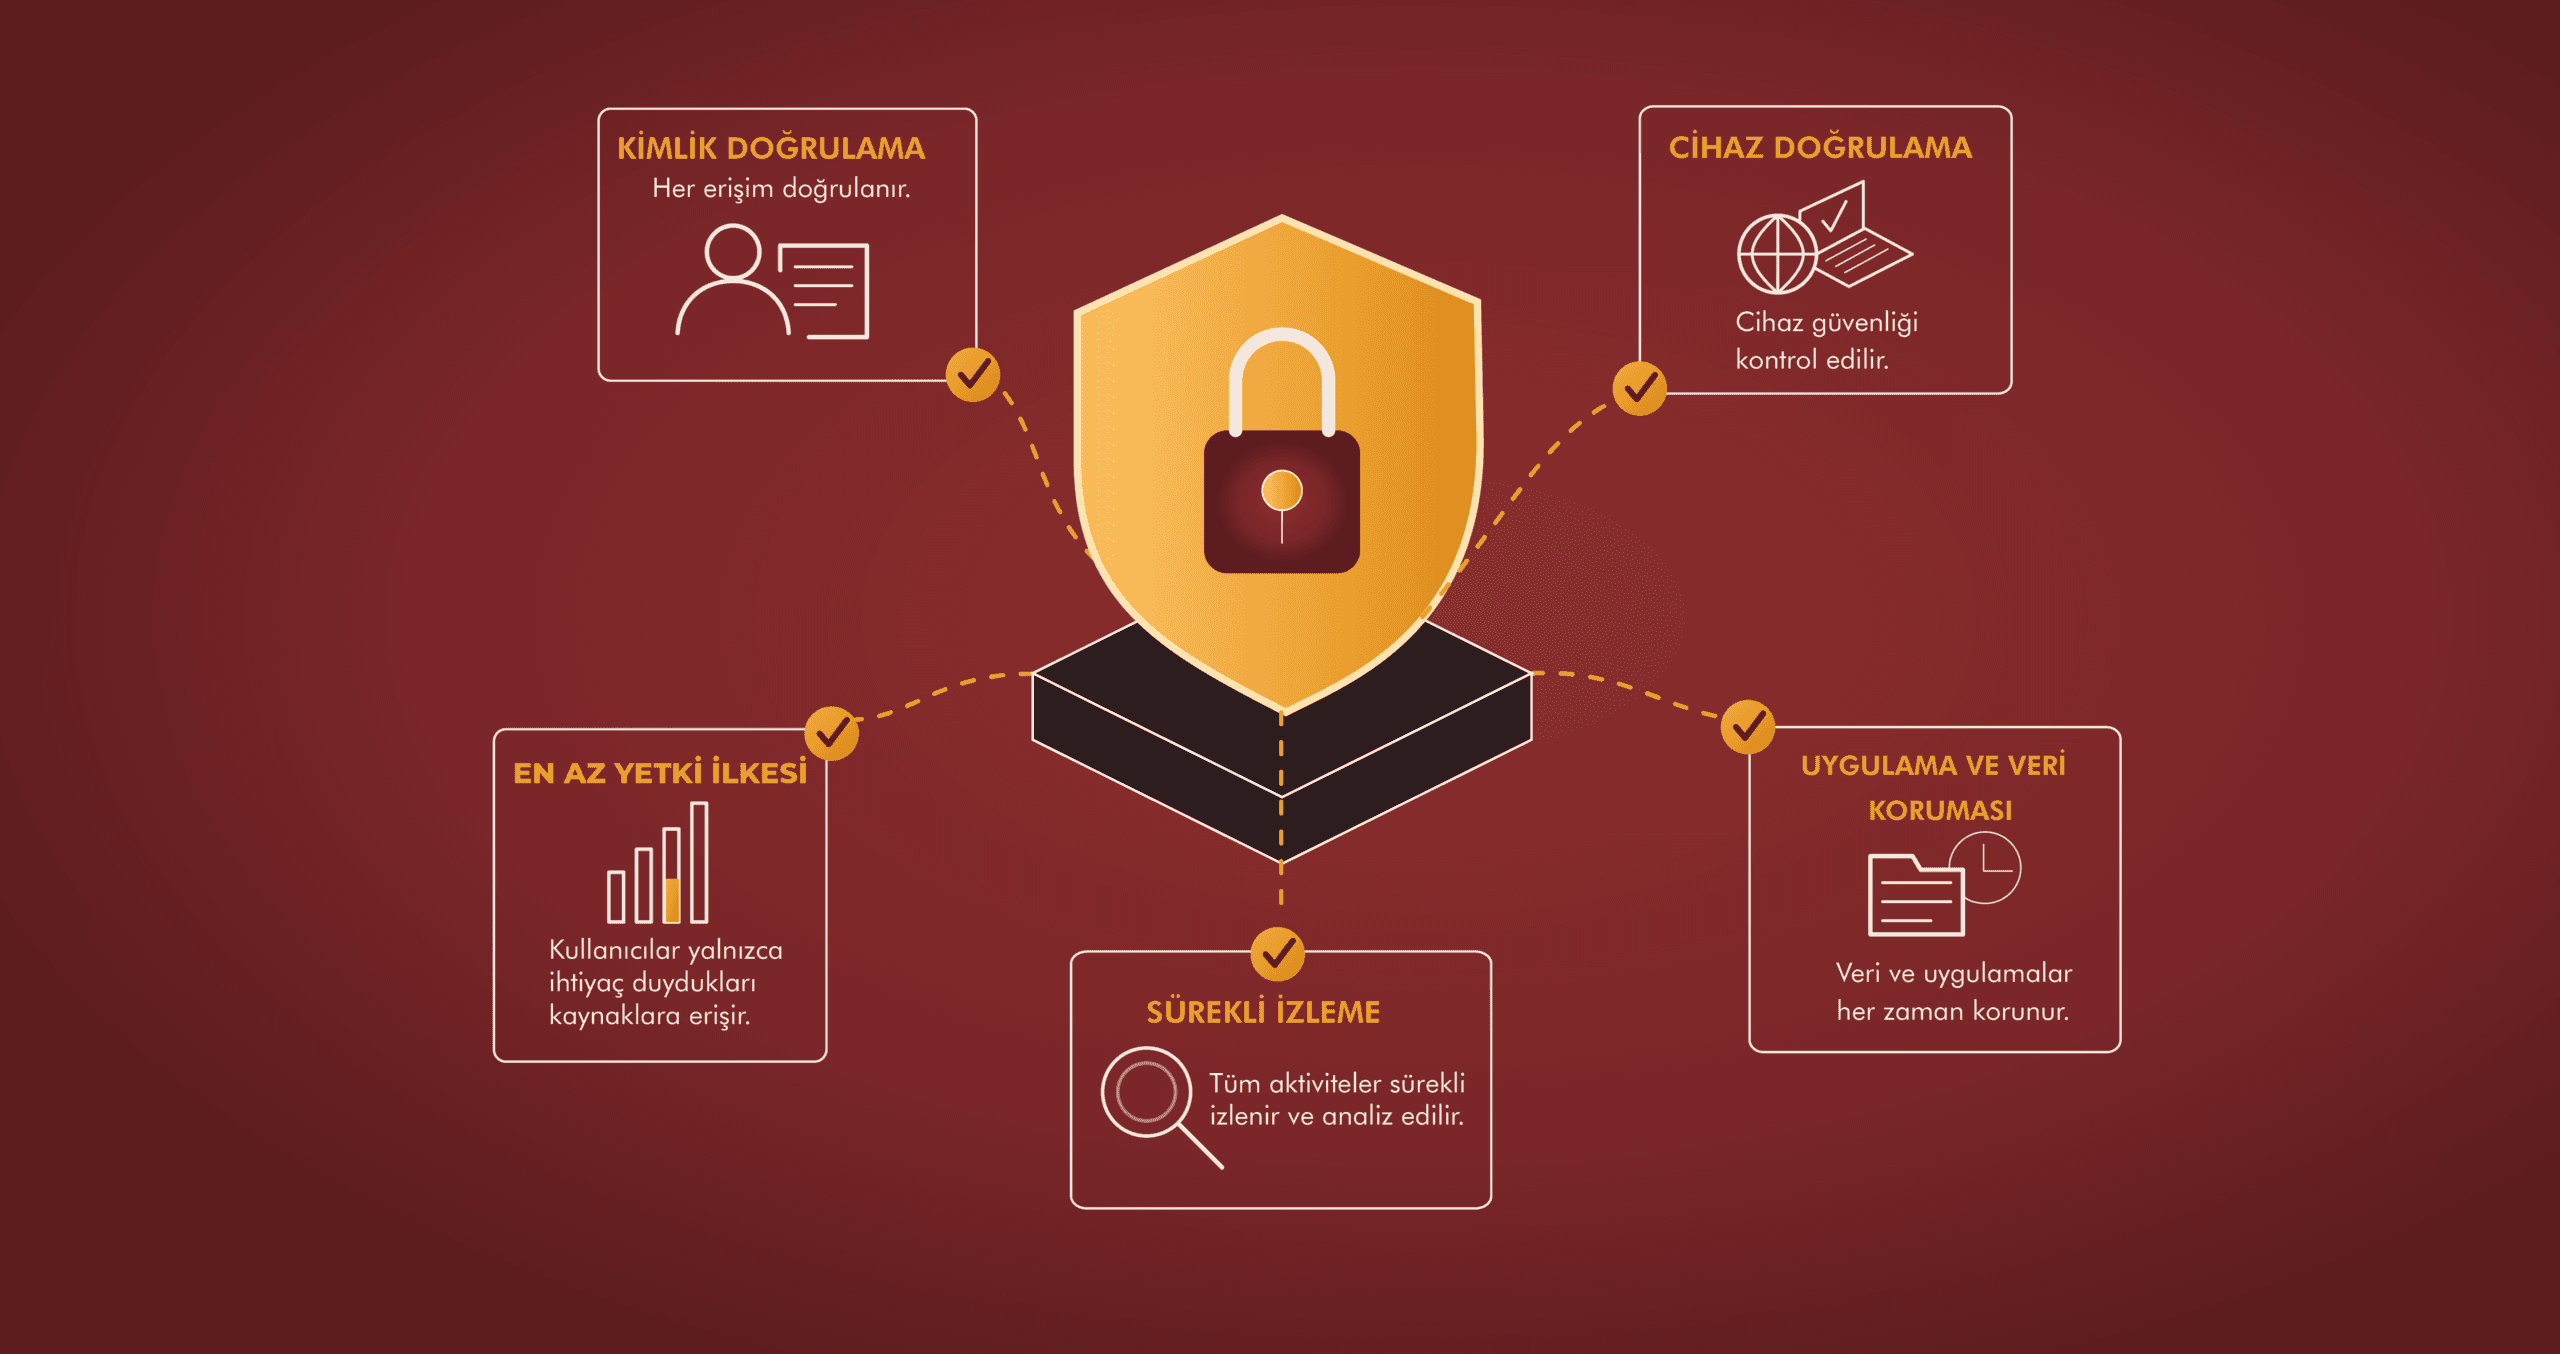
Колись корпоративна безпека ґрунтувалася на одній логіці: якщо ти зумів потрапити в мережу компанії, тобі довіряють. Якщо ти за фаєрволом, проблем немає. Ця епоха минула.