Кібербезпека
Перед підписанням поліса: 5 технічних умов кіберстрахування
5 технічних умов, які страховики перевіряють перед підписанням поліса кіберстрахування: MFA, EDR/MDR, ізольоване резервне копіювання, план реагування на інциденти та централізоване журналювання.
- Автор
- İrem
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
5 хв читання
Ви вважаєте, що після кібератаки страховка покриє збитки. У вас є поліс, ви сплатили внесок, ви захищені — принаймні так вам здається. Проте, коли ви подасте заяву на відшкодування, відповідь страхової компанії може бути зовсім не такою, як ви очікуєте: «Вашу заяву не може бути розглянуто, оскільки не забезпечено засоби контролю безпеки, передбачені умовами поліса».
Світ кіберстрахування останніми роками докорінно змінився. Тепер страхові компанії оформлюють поліс не лише в обмін на страховий внесок: вони вимагають, щоб ваша організація мала конкретні засоби контролю безпеки, наявність яких можна довести. Компанії, що не відповідають цим умовам, або стикаються з дуже високими внесками, або не можуть отримати поліс, або, що найгірше, отримують відмову у відшкодуванні після інциденту. Чого ж саме вимагають страховики у 2026 році?
Чому кіберстрахування тепер потребує технічного аудиту?
Зі зростанням частоти та вартості атак програм-вимагачів страхові компанії почали прогинатися під тягарем виплат. У результаті галузь перейшла до моделі, що ретельніше оцінює ризики. Сьогодні заявка на кіберстрахування фактично перетворилася на процес технічного аудиту: страховик оцінює ймовірність того, що вашу організацію атакують і що вона зазнає збитків, на основі конкретних засобів контролю.
Найкритичніший момент тут такий: страхування не замінює технічної готовності. Поліс існує для того, щоб пом’якшити фінансові наслідки атаки, а не для того, щоб запобігти атаці чи звільнити вас від базових заходів безпеки. Ба більше, якщо ви насправді не застосовуєте засоби контролю, задекларовані в заявці, це може стати підставою для відмови у відшкодуванні під час інциденту. Тому перед підписанням поліса критично важливо оцінити, чи справді ваша інфраструктура відповідає очікуванням страховика.
5 основних технічних умов, яких вимагають страховики
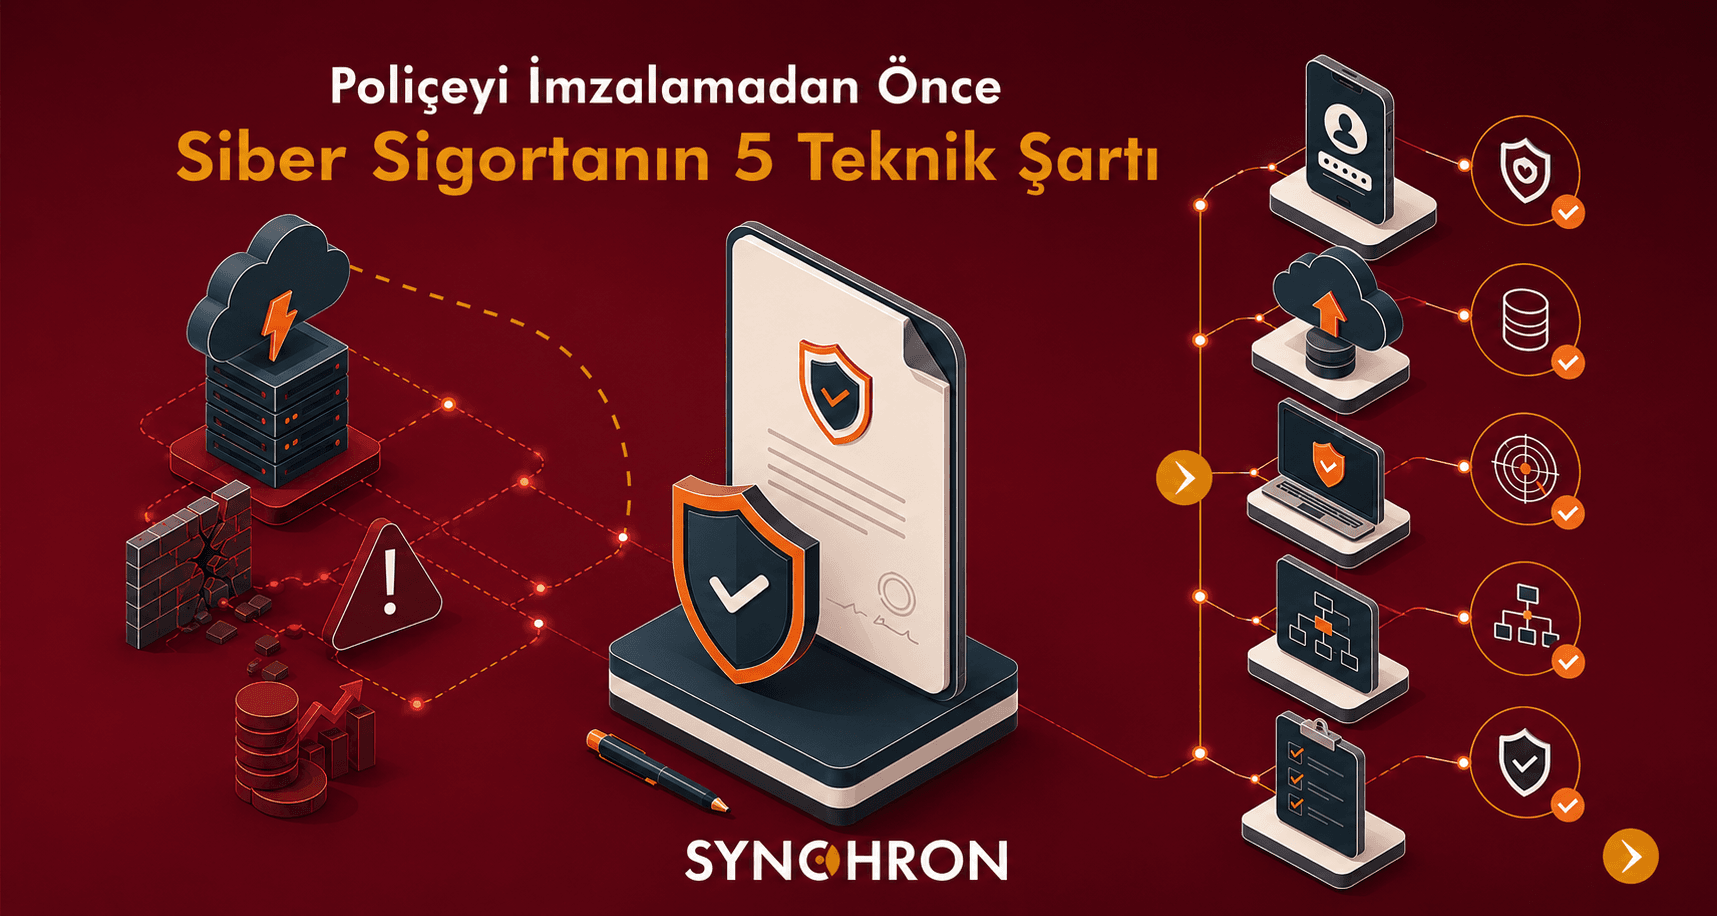
Хоча деталі в різних страхових компаній відрізняються, у 2026 році майже в усіх заявках виділяються п’ять основних засобів контролю. Ось що обов’язково слід перевірити перед оформленням поліса:
1. Багатофакторна автентифікація (MFA)
MFA — перша умова, щодо якої страховики не погоджуються на компроміси. Очікується, що MFA буде увімкнено для всіх облікових записів користувачів, насамперед для VPN, віддаленого доступу до робочого столу та облікових записів адміністраторів (admin). Відсутність або часткове впровадження MFA — одна з найчастіших підстав для відмови у відшкодуванні за кіберстрахуванням.
2. Виявлення загроз на кінцевих пристроях і реагування (EDR/MDR)
Класичного антивіруса вже недостатньо. Страховики вимагають рішень EDR, які виявляють загрози та реагують на них у реальному часі, а дедалі частіше — і послуги керованого виявлення та реагування (MDR) з моніторингом 24/7. Системи, які відстежуються лише в робочий час, для багатьох полісів уже не відповідають вимогам.
3. Регулярне та ізольоване резервне копіювання
Самої наявності резервних копій недостатньо: їх слід регулярно тестувати, зберігати ізольовано від основної системи (офлайн або в незмінному вигляді) і відстежувати. Випадки, коли під час атак програм-вимагачів шифрувалися й резервні копії, змусили страховиків значно ретельніше ставитися до цього питання. Показово, що саме питання про резервне копіювання найчастіше заповнюють неправильно або неповністю в заявках.
4. Задокументований план реагування на інциденти
Письмовий план реагування на інциденти, який визначає, хто, що і в якому порядку робить під час атаки, — тепер стандартне очікування. Страховики хочуть не лише наявності такого плану, а й чітко визначених обов’язків, регулярного тестування (настільні навчання зараховуються) і ланцюга ескалації.
5. Централізоване журналювання та моніторинг
Централізований збір журналів з кінцевих пристроїв, мережі та систем ідентифікації, визначені строки зберігання й активний моніторинг дедалі частіше стають умовою схвалення поліса. Цей засіб контролю також дозволяє ретроспективно довести, що сталося під час інциденту, а це може бути вирішальним у процесі відшкодування.
Нове очікування: нульова довіра (Zero Trust)
Окрім п’яти наведених умов, у дедалі більшій кількості полісів вимагають і компонентів підходу нульової довіри, як-от принцип мінімальних привілеїв, сегментація мережі та контроль доступу на основі ідентичності. Кроки в цьому напрямку можуть і знизити ваш внесок, і посилити вашу заявку.
Висновок: поліс — це не щит, а доповнення
За правильного налаштування кіберстрахування — цінна страхувальна сітка, але воно ніколи не замінить вашої технічної готовності. Якщо перед підписанням поліса ви переконаєтеся, що відповідаєте цим п’яти основним умовам — від MFA до резервного копіювання, від EDR до плану реагування на інциденти, — ви отримаєте страховку на вигідніших умовах і, що найважливіше, справжню виплату відшкодування під час інциденту.
Synchron Bilişim оцінює наявну інфраструктуру безпеки вашої організації з урахуванням очікувань страхових компаній і допомагає правильно налаштувати MFA, EDR/MDR, резервне копіювання, журналювання, план реагування на інциденти та інші засоби контролю кібербезпеки. Щоб разом перевірити, чи готова ваша інфраструктура, перш ніж ви підпишете поліс, зв’яжіться з нами.
Поширені запитання
Чи обов’язкова MFA для кіберстрахування?
На практиці так. Багато страховиків не оформлюють поліс без MFA, особливо для VPN, віддаленого робочого столу та облікових записів адміністраторів, а часткове впровадження може стати підставою для відмови у відшкодуванні.
Чому замість антивіруса вимагають EDR?
Класичний антивірус виявляє відомі сигнатури, а EDR відстежує поведінку на кінцевому пристрої та може в реальному часі реагувати на підозрілу активність. Страховики дедалі частіше вимагають і послуги MDR з моніторингом 24/7.
У мене є резервні копії, цього достатньо?
Самих лише копій недостатньо. Очікується, що резервні копії регулярно тестуються, зберігаються ізольовано від основної системи (офлайн або в незмінному вигляді) і відстежуються, адже під час атак програм-вимагачів резервні копії також можуть бути зашифровані.
До чого призводить неправдива декларація в заявці?
Якщо ви насправді не застосовуєте задекларовані засоби контролю, під час інциденту вам можуть відмовити у відшкодуванні. Тому перед заповненням заявки важливо перевірити реальний технічний стан.
Про автора
İrem