Кібербезпека
Що потрібно знати про віруси нульового дня (Zero-Day)
Сьогодні, коли кіберзагрози постійно розвиваються, самого антивірусного програмного забезпечення вже недостатньо. Особливо вразливості, які ще не виявлено,
- Автор
- Synchron
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
5 хв читання
Сьогодні, коли кіберзагрози постійно розвиваються, самого лише антивірусного програмного забезпечення вже недостатньо. Особливо віруси нульового дня (zero-day), які спрямовані на ще не виявлені вразливості, можуть застати організації в найбільш незахищений момент. Тому ефективна стратегія керування антивірусним захистом має велике значення для проактивного захисту систем. У цій статті ми розглянемо, що таке загрози нульового дня, чому традиційні антивірусні рішення не справляються з ними та які існують сучасні способи захисту.
Що таке віруси нульового дня? Відмінності від традиційних загроз
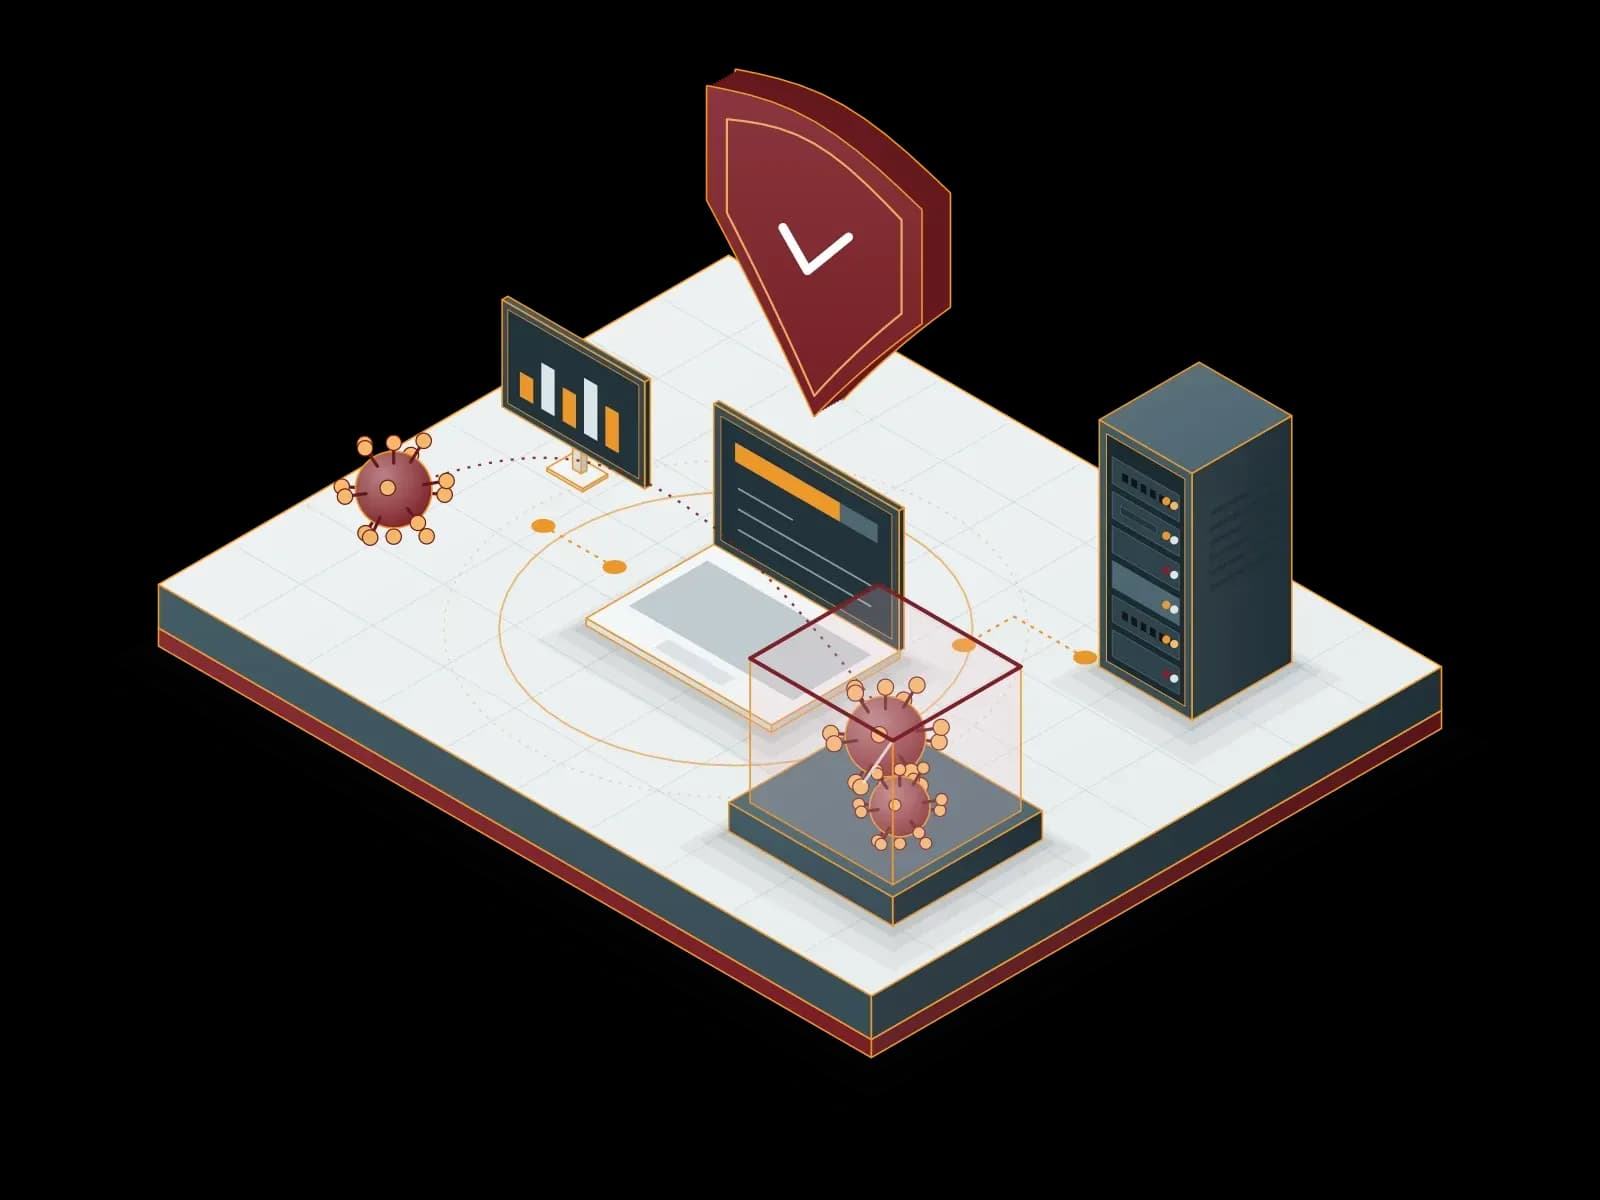
У світі кібербезпеки термін «Zero-Day» (нульовий день) означає, що кіберзловмисники використовують вразливість у програмі чи системі ще до того, як її помітили розробник або спільнота фахівців з безпеки. Щойно таку вразливість оприлюднюють або виправляють, вона втрачає статус «zero-day», але шкода, якої вона може завдати за цей короткий проміжок часу, дуже велика.
Віруси нульового дня — це шкідливі програми, що проникають у системи через такі вразливості. Їхня основна відмінність від традиційних вірусів полягає в тому, що вони працюють непоміченими. Більшість антивірусних програм працює на основі сигнатур, тобто розпізнає загрози за заздалегідь визначеними базами даних. Проте у вірусів нульового дня ще немає «сигнатури», тому ці загрози легко обходять фільтри.
Тому класичні антивірусні рішення самі по собі можуть не впоратися з такими атаками. Атаки нульового дня зазвичай поширюються через вкладення в листах, підроблені оновлення або шкідливі посилання, отримують високий рівень прав у цільових системах і можуть спричинити витік даних або збій системи.
Небезпеки атак нульового дня для організацій
Атаки нульового дня особливо небезпечні для корпоративних середовищ, бо часто довго залишаються в системі непоміченими. Це дає зловмисникам більше часу та посилює наслідки. Ціллю зазвичай є критична інфраструктура: можуть постраждати дані клієнтів, фінансова інформація, внутрішнє листування і навіть виробничі системи.
Одна з найбільших загроз — недостатня обізнаність компаній щодо кібербезпеки та слабкі процеси керування антивірусним захистом. Якщо централізовані антивірусні рішення не оновлено або не всі пристрої відстежуються з однієї панелі керування, вірус нульового дня може легко поширитися мережею. Особливо в компаніях, що перейшли на гібридний формат роботи, підключення особистих пристроїв до корпоративних мереж розширює поверхню атаки.
Атаки нульового дня можуть призвести не лише до матеріальних збитків, а й до шкоди репутації бренду та юридичних санкцій. Зокрема, якщо дані користувачів не захищено відповідно до таких норм, як KVKK і GDPR, можна отримати великі штрафи.
Керування антивірусним захистом: чому воно має бути достатнім?
У боротьбі з атаками нульового дня потужна інфраструктура керування антивірусним захистом є для організацій першою лінією оборони. Проте тут важливо зробити розмежування: самої наявності антивірусної програми недостатньо; цю програму потрібно ефективно керувати, оновлювати та відстежувати.
Сьогодні багато організацій, придбавши антивірусні ліцензії, використовують ці системи пасивно, тобто покладаються лише на автоматичні сканування. Проте сучасні загрози дуже легко обходять такі прості заходи. Загрози нульового дня створено саме для обходу систем на основі сигнатур, тому організації без централізованої системи керування антивірусним захистом перебувають під високим ризиком.
Основні елементи ефективного керування антивірусним захистом:
- Централізована панель керування:
Відстеження стану антивірусного захисту на всіх кінцевих точках з одного місця. - Автоматичні оновлення:
Коли оновлення бази даних затримуються, система стає вразливою до вірусів нульового дня. - Моніторинг у реальному часі:
Миттєве відстеження підозрілої активності дає змогу запобігти поширенню. - Процедури реагування на інциденти:
Коли загрозу виявлено, її потрібно швидко ізолювати й повідомити про неї.
Крім того, слід створити багаторівневу стратегію безпеки, що спирається не лише на антивірус, а й на сучасні рішення, як-от antimalware, EDR (Endpoint Detection and Response) і sandboxing.
Не варто забувати, що шкідливі програми проникають у системи не лише через технічні вразливості, а й через людські помилки. Тому керування антивірусним захистом слід розглядати не лише на рівні програмного забезпечення, а й разом з навчанням і обізнаністю користувачів.
Чому важливо працювати з експертним партнером з безпеки?
Захист від атак нульового дня потребує виходу за межі підходу, обмеженого класичними антивірусними рішеннями. Ці загрози використовують ще не виявлені вразливості, тому системи на основі сигнатур часто не можуть їх виявити. Саме тут у справу вступають сучасні підходи до безпеки та механізми проактивного захисту.
Побудова надійного захисту від загроз нульового дня не обмежується купівлею програмного забезпечення. За цим процесом стоїть багато чинників: експертиза, постійний моніторинг, інтеграція технологій і швидке реагування під час кризи. Проте багатьом організаціям складно самостійно впоратися з цим операційним навантаженням.
Саме тут передача процесів безпеки експертній компанії дає велику перевагу.
Що вам дасть такий партнер з кібербезпеки, як Synchron Bilişim?
- Централізоване керування антивірусним захистом
: стан захисту всіх пристроїв регулярно відстежується, оновлення та аналіз загроз виконуються централізовано. - Відстеження загроз нульового дня та розвідка загроз
: ми стежимо за актуальними методами атак і вживаємо запобіжних заходів. - Інтеграція таких технологій, як EDR, antimalware і sandbox
: сучасні рішення безпеки об’єднано під одним дахом. - Консультації з кібербезпеки та навчання користувачів
: спеціальні програми, що підвищують обізнаність працівників, зменшують ризики, пов’язані з людським чинником. - Підтримка реагування на інциденти
: у разі загрози процеси швидкого реагування та ізоляції виконуються професійно.
Загрози нульового дня — одне з найсерйозніших випробувань кібербезпеки для сучасних компаній. Проте спроба керувати цим ризиком лише власними силами може бути і повільною, і ризикованою. Щоб підняти безпеку на новий рівень, співпраця з експертним партнером заощаджує час і ефективніше захищає ваші дані. Поки ви зосереджуєтеся на своїй діяльності, довірте безпеку фахівцям. Щоб дізнатися більше, просто зв’яжіться з нами.
Про автора
Synchron