Кібербезпека
Чому архітектура Zero Trust тепер обов’язкова для компаній?
Колись корпоративна безпека ґрунтувалася на одній логіці: якщо ти зумів потрапити в мережу компанії, тобі довіряють. Якщо ти за фаєрволом, проблем немає. Ця епоха минула.
- Автор
- İrem
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
5 хв читання
Колись корпоративна безпека ґрунтувалася на такій логіці: якщо ти зумів потрапити в мережу компанії, тобі довіряють. Якщо ти за фаєрволом, проблем немає. Такий підхід мав сенс у часи, коли всі працювали в офісі, системи стояли в будівлі компанії, а загрози надходили лише ззовні.
Ця епоха минула.
Сьогодні працівники підключаються з кав’ярень, з дому, з різних країн. Дані зберігаються не на сервері компанії, а в хмарі. Застосунки працюють на SaaS-платформах. «Бути всередині мережі» більше не означає бути в безпеці — адже зловмисники теж навчилися проникати в мережу. Крадіжка облікових даних, phishing, внутрішні загрози… Жодній із них фаєрвол не заважає.
Zero Trust — саме відповідь на цю реальність.
Що таке Zero Trust?
Zero Trust, як видно з назви, — це модель безпеки, що ґрунтується на принципі «за замовчуванням не довіряй нікому». Хоч би ким був користувач, хоч би де він перебував і хоч би яким пристроєм користувався, — ставтеся до кожного запиту на доступ із підозрою та перевіряйте його.
У традиційній моделі логіка була такою: увійди в мережу — і отримаєш доступ до всього. У моделі Zero Trust логіка інша: перевірка виконується окремо для кожного ресурсу, кожного застосунку, кожного набору даних. Якщо тебе один раз перевірили, це не означає, що довіра автоматично збережеться під час наступного доступу.
Це не програма, а архітектурний підхід. Придбавши один продукт, ви не перейдете на Zero Trust. Він складається з кількох рівнів безпеки, правильно поєднаних між собою.
Чому це вже не питання вибору?
Атаки на облікові дані стрімко зросли
За щорічними звітами Verizon про порушення безпеки даних, більшість інцидентів безпеки спричинені викраденими обліковими даними. Зловмисники більше не зламують систему — вони в неї входять. Зловмисник, який потрапив у мережу з дійсним ім’ям користувача та паролем, у традиційній моделі безпеки стає майже невидимим.
Гібридна робота стала постійною
Модель віддаленої роботи, яка прискорилася з пандемією, стала незворотним стандартом. Працівники не завжди підключаються до мережі компанії через VPN, не кожен пристрій належить компанії, не кожне з’єднання надходить із захищеної мережі. За таких умов підхід «у мережі — значить довіряємо» не працює.
Хмара та SaaS набули поширення
Дані та застосунки більше не зосереджені в одному місці. Microsoft 365, Salesforce, ERP-системи, інструменти керування проєктами… Кожен із них працює на окремій платформі. Традиційний захист периметра не може охопити таку розподілену структуру.
Регуляторний тиск зростає
KVKK, GDPR і галузеві стандарти безпеки зобов’язують компанії контролювати доступ до даних і фіксувати його. Інфраструктура контролю доступу та журналювання, яку дає Zero Trust, стає найпрямішим способом виконати ці вимоги відповідності.
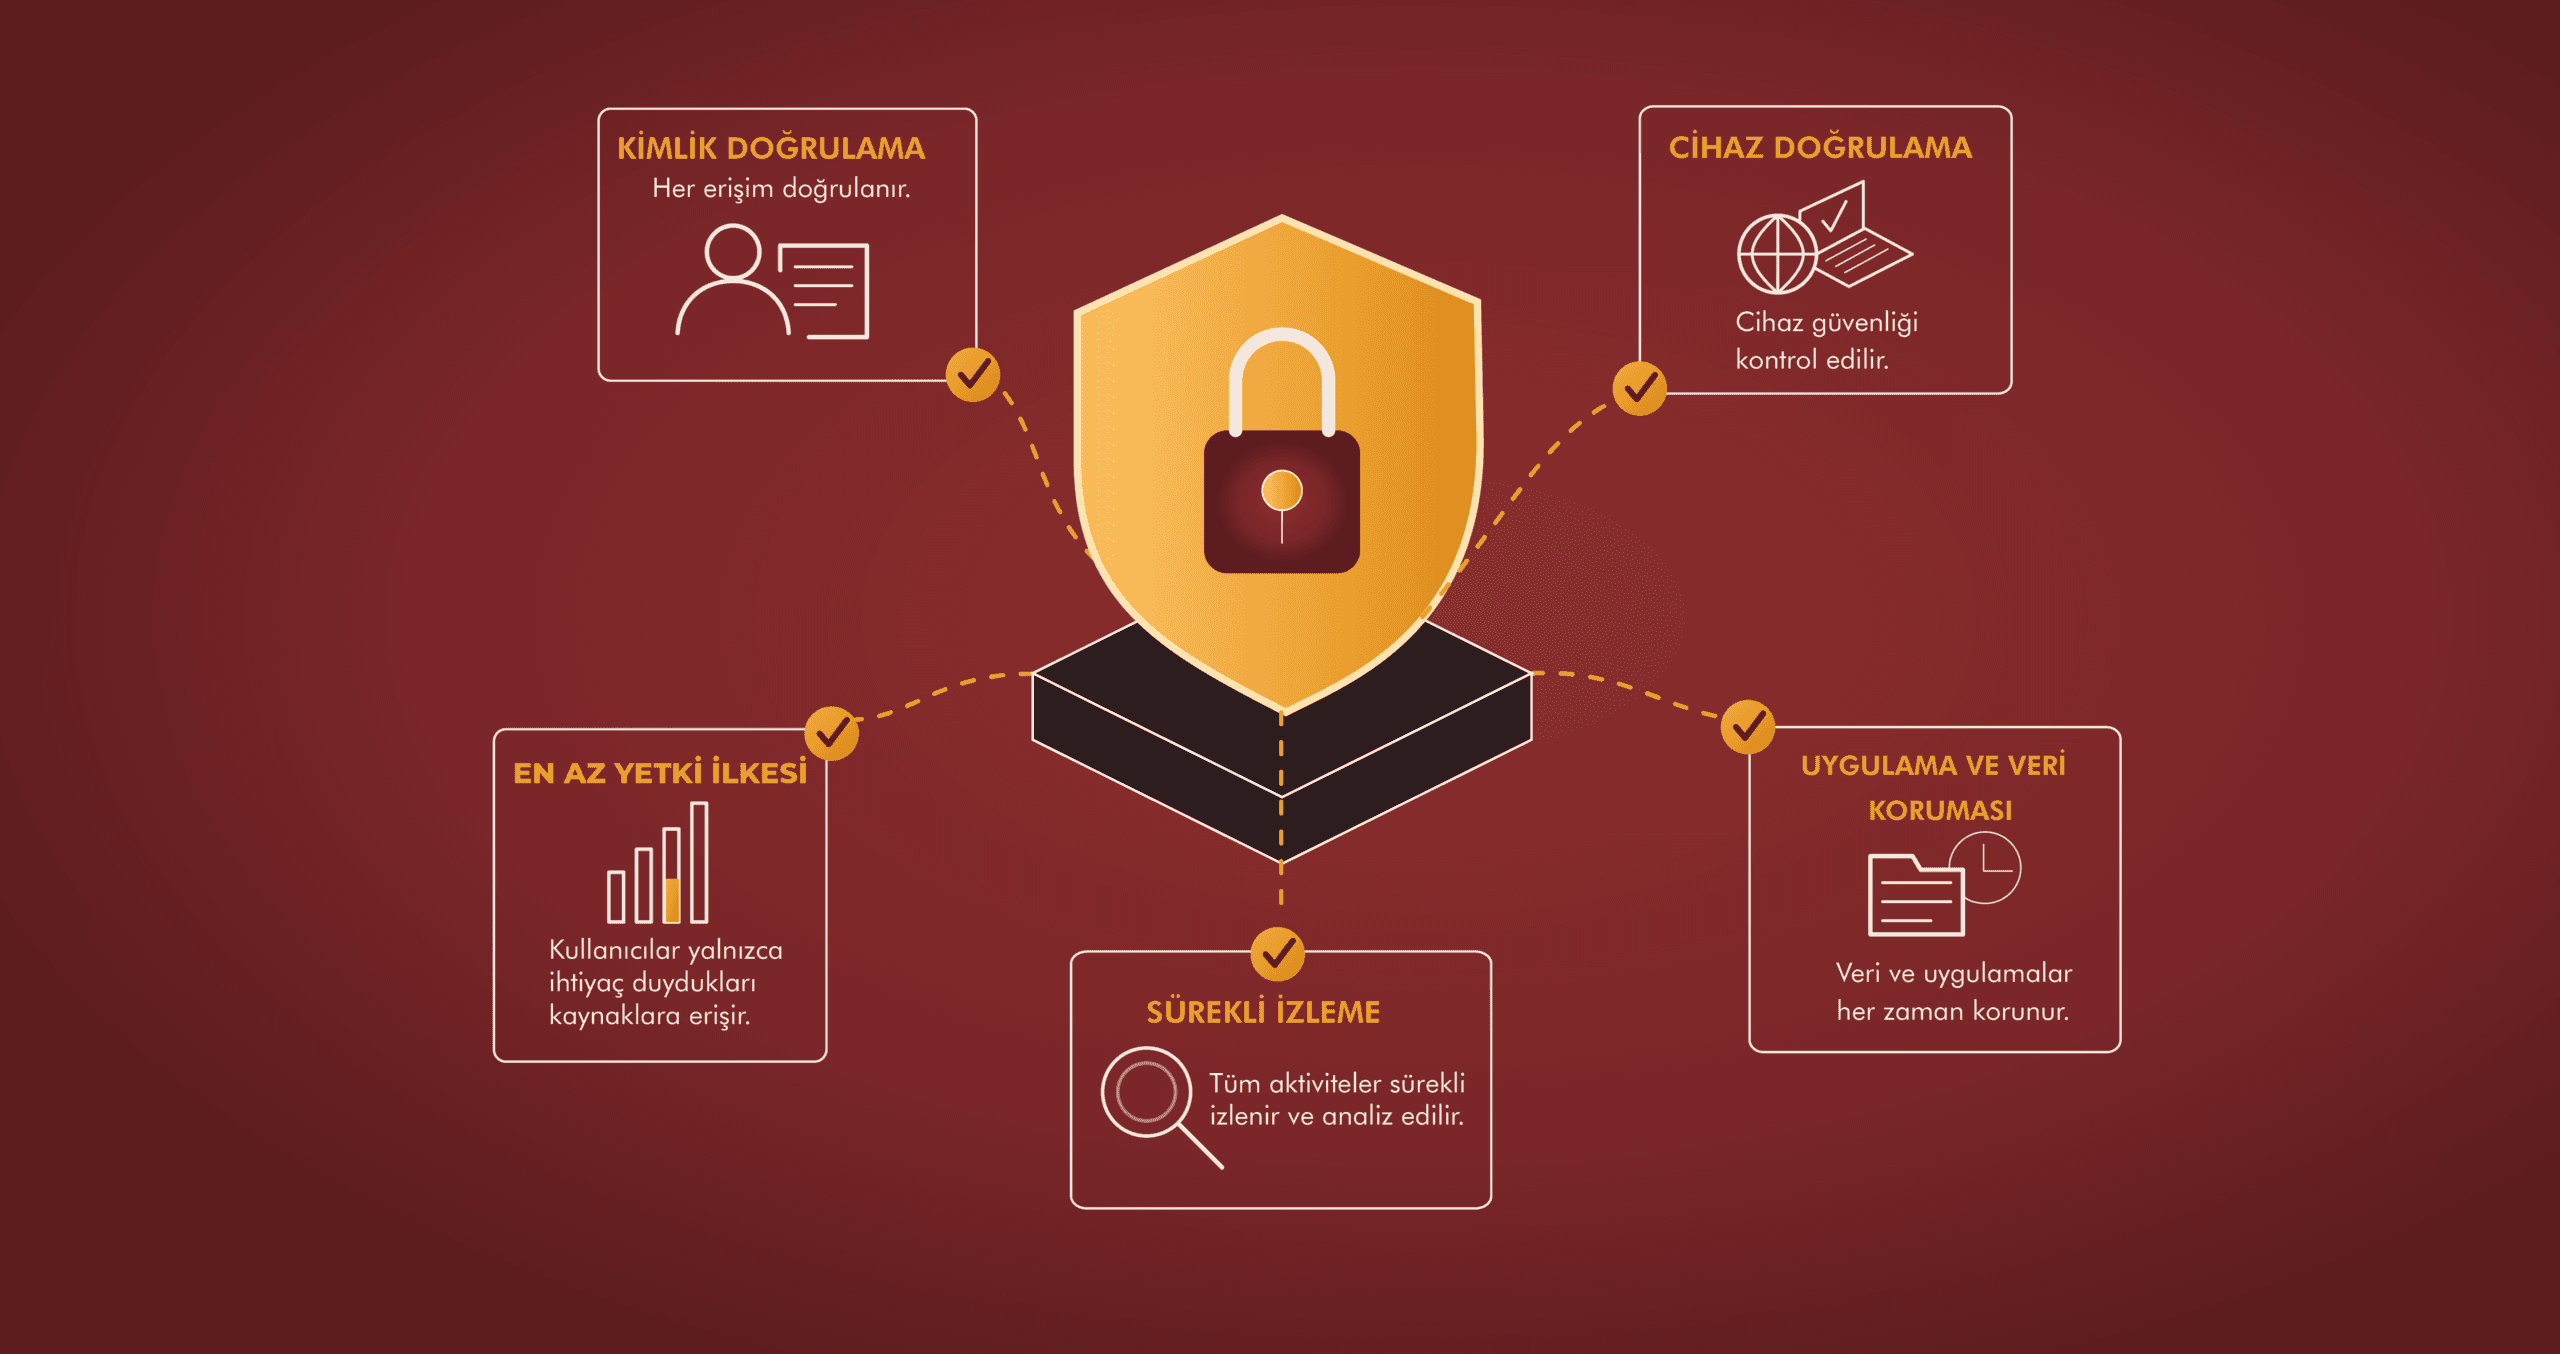
5 основних компонентів архітектури Zero Trust
1. Поставте MFA в центр автентифікації
Перший і найкритичніший крок Zero Trust — надійна перевірка особи кожного користувача. Багатофакторна автентифікація (MFA) гарантує, що самого лише викраденого пароля недостатньо. Сучасні платформи ідентифікації, такі як Microsoft Entra ID, завдяки MFA на основі оцінки ризику можуть автоматично вимагати додаткову перевірку під час підозрілих входів.
2. Застосовуйте принцип найменших привілеїв
Кожен користувач має отримувати доступ лише до тих ресурсів, які потрібні йому для роботи. Бухгалтер за замовчуванням не повинен мати доступу до ІТ-систем, а ІТ-фахівець — до фінансових даних. Таке розмежування знижує ризик внутрішніх загроз і не дає шкоді поширитися, якщо обліковий запис зламано.
3. Визначте політики умовного доступу
Самої лише автентифікації недостатньо. Окрім питання «Хто підключається?», потрібно відповісти й на питання «З якого пристрою, звідки, о котрій годині?». Політики умовного доступу ухвалюють рішення про доступ на основі цих змінних. Користувач, який підключається з офісу з оновленого пристрою компанії, і користувач, який підключається з невідомого пристрою з іншої країни, не повинні мати однаковий доступ.
4. Поділіть мережу на мікросегменти
У традиційній мережі зловмисник, потрапивши всередину, може горизонтально переміщатися всією системою. Мікросегментація обмежує це переміщення. Кожна система і кожен застосунок мають власну межу безпеки; захоплення одного сегмента не дає автоматичного доступу до інших. Така ізоляція життєво важлива насамперед для середовищ із критичними системами та чутливими наборами даних.
5. Постійний моніторинг і виявлення аномалій
Zero Trust — це модель не «перевір один раз і пропусти», а «перевіряй постійно». Поведінку користувачів, шаблони доступу та системні журнали слід постійно відстежувати, а аномальну активність — виявляти миттєво. Рішення SIEM і SOC є основою цієї інфраструктури моніторингу.
Перехід на Zero Trust не відбувається за одну ніч
Zero Trust — це мета і поетапний шлях. Спроба змінити все одночасно і дорога, і ризикована. Правильний підхід — рухатися крок за кроком, визначивши пріоритети серед наявних вразливостей.
Три найкритичніші кроки для початку: зміцнити інфраструктуру ідентифікації та зробити MFA обов’язковою, обмежити надто широкі права доступу і почати відстежувати журнали доступу. Навіть ці три кроки суттєво підвищують рівень безпеки багатьох компаній.
Розпочніть шлях до Zero Trust разом із Synchron Bilişim
Перехід на архітектуру Zero Trust потребує правильного поєднання керування ідентифікацією, мережевої безпеки, контролю кінцевих точок і постійного моніторингу. Знати, з якого кроку почати, і створити дорожню карту, сумісну з наявною інфраструктурою, — найкритичніша частина процесу.
Ми в Synchron Bilişim оцінюємо поточний стан безпеки вашої організації та допомагаємо крок за кроком впроваджувати компоненти Zero Trust. Ознайомтеся з нашими послугами з кібербезпеки.
Про автора
İrem