Кібербезпека
Чи потрібно платити викуп? 5 критичних рішень під час атаки ransomware
Рішення першої години атаки ransomware визначають масштаб шкоди. Від ізоляції до рішення про викуп: 5 критичних кроків для захисту вашого бізнесу.
- Автор
- İrem
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
4 хв читання
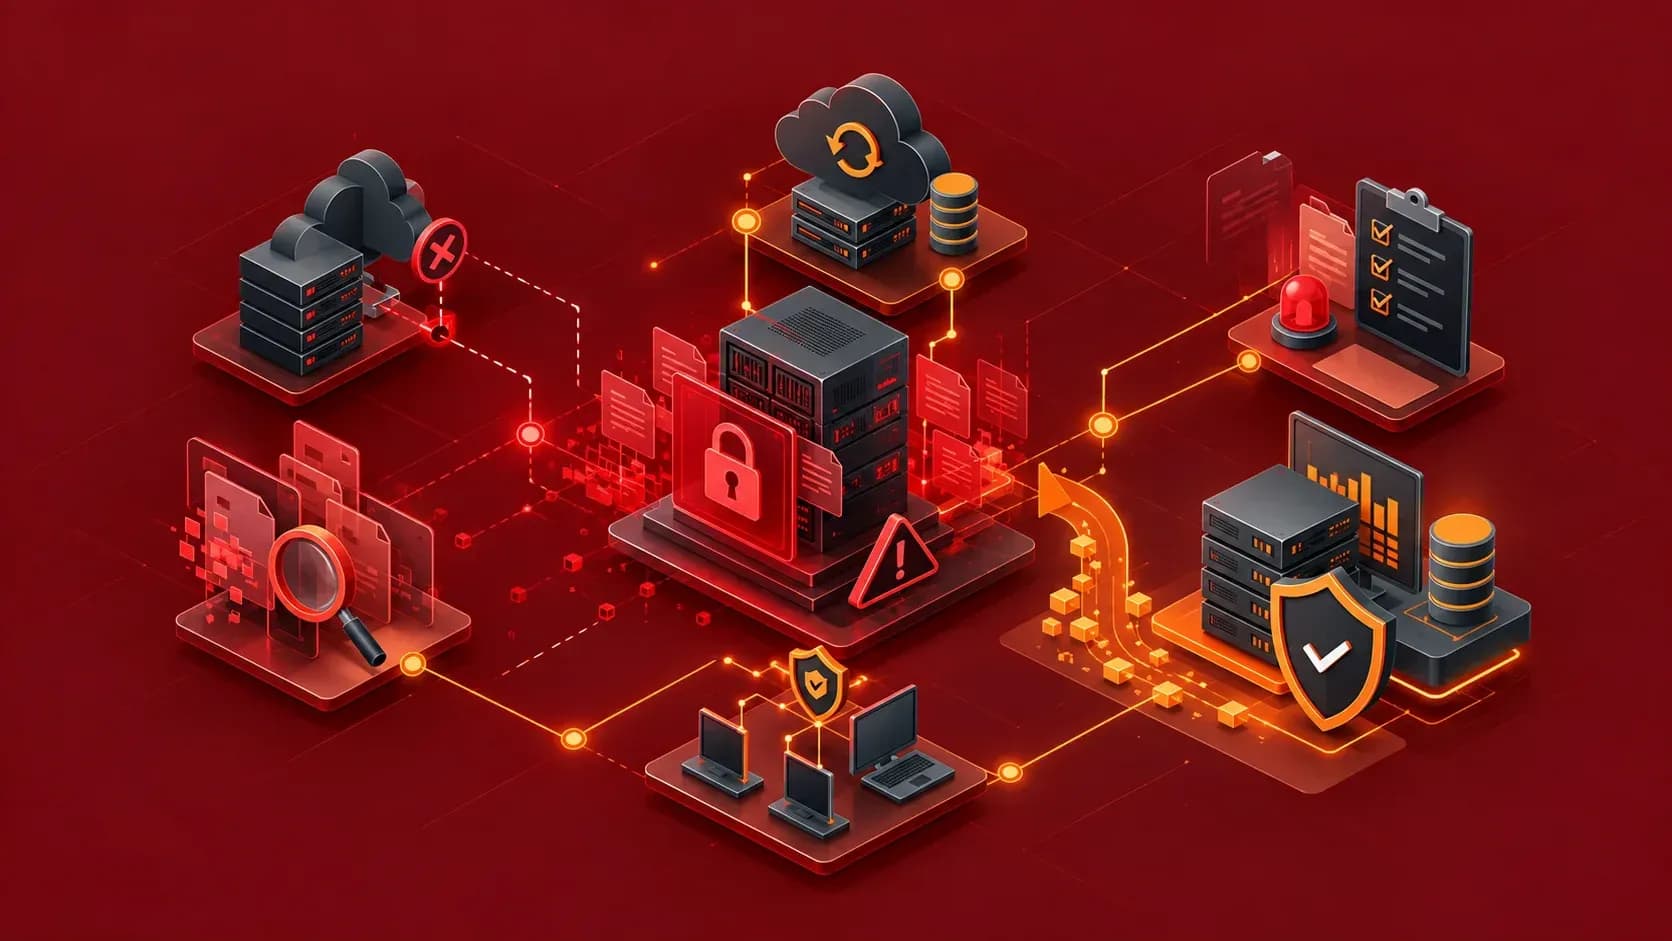
Повідомлення на екрані однозначне: ваші файли зашифровано, і щоб їх повернути, потрібно заплатити. Зворотний відлік уже почався, бухгалтерія не може працювати, виробнича лінія зупинилася, телефони дзвонять без упину. Перші кілька рішень, які ви ухвалите під час атаки програми-вимагача, безпосередньо визначать, як минатимуть наступні дні, і навіть те, наскільки сильно постраждає ваш бізнес.
Атаки програм-вимагачів (ransomware) тепер спрямовані не лише на великі організації, а й на малий і середній бізнес. Обмежений бюджет на безпеку та невелика спроможність реагувати на інциденти роблять малі й середні компанії дедалі привабливішою ціллю для зловмисників. То які рішення найбільше впливають на результат під час атаки ransomware?
У цій статті ми розглядаємо п’ять критичних рішень, які можна спокійно застосувати в момент паніки, разом із їх обґрунтуванням. Мета — чітко визначити, що має робити ваша команда ще до атаки, бо під час кризи часу на імпровізацію не буде.
Чому атака ransomware така руйнівна?
Коли починається атака ransomware, найкритичніший період — перші кілька годин. Рішення, ухвалені за цей час, безпосередньо визначають масштаб шкоди і те, як довго робота компанії стоятиме.
Непідготовлені компанії часто опиняються перед дилемою: «заплатити викуп чи залишатися без роботи?»
Зловмисники зазвичай обирають найнавантаженіші для бізнесу періоди — кінець місяця, пік замовлень, передсвятковий час. Тому якість рішень, ухвалених під тиском, стає ще важливішою.
5 критичних рішень під час атаки ransomware
Ось кроки, які слід спокійно виконати в момент паніки:
1. Негайно ізолюйте уражені системи від мережі
Вимкнення бездротового з’єднання, від’єднання кабелю Ethernet або перенесення ураженого сервера в ізольований сегмент мережі може зупинити поширення атаки на інші системи. Швидкість цього кроку безпосередньо визначає, скільки систем зачепить атака, а отже, і розмір шкоди. Ізоляція також обмежує переміщення зловмисника всередині мережі й запобігає подальшому шифруванню інших систем.
2. Задокументуйте інцидент і не вимикайте системи в паніці
Фіксація записки з вимогою викупу, розширень уражених файлів і часу виявлення атаки критично важлива як для криміналістичного аналізу, так і для страхування та юридичних процедур. Поспішне вимкнення систем у деяких випадках може знищити цінні криміналістичні сліди. Тому рішення про ізоляцію слід чітко відокремлювати від рішення про вимкнення.
3. Перевірте цілісність і актуальність резервних копій
Найважливіше питання під час атаки: «Чи справді працює наша резервна копія?» Неперевірена стратегія резервного копіювання під час кризи може обернутися великим розчаруванням. Якщо переконатися, що атака не зачепила резервні копії і їх можна відновити, тиск щодо сплати викупу значно зменшується.
4. Не ухвалюйте рішення про викуп самостійно
Коротка відповідь: ні, ви не зобов’язані платити викуп, і оплата сама по собі не розв’язує проблему. Сплата викупу не гарантує повернення даних: дешифратор від зловмисника може працювати повільно або з помилками; якщо дані вже скопійовано, оплата не скасує можливий витік; а компанія, яка заплатила, може частіше ставати ціллю повторних атак.
Це рішення слід ухвалювати разом із юристами, фахівцями з кібербезпеки та, за потреби, з уповноваженими органами, оцінюючи не лише операційні, а й юридичні та етичні аспекти. Рішення, яке один керівник ухвалює під тиском, може створити для компанії додаткові ризики й згодом викликати запитання.
5. Сплануйте дії після інциденту та закрийте вразливість
Робота не закінчується, коли системи знову запрацювали. Потрібно визначити точку проникнення атаки, закрити відповідну вразливість і переглянути процеси. Інакше через ту саму вразливість невдовзі може статися нова атака.
Превентивні кроки для захисту від атак ransomware
Запобігти атаці від самого початку не менш важливо, ніж ухвалювати правильні рішення. Регулярні оновлення програмного забезпечення, багатофакторна автентифікація (MFA) та сегментація мережі належать до базових заходів, які ускладнюють проникнення зловмисника в систему та його поширення.
Уміння працівників розпізнавати фішингові листи не менш важливе, ніж технічні заходи, адже значна частина атак ransomware починається з того, що працівник натискає підозріле посилання. Тому технічні заходи й обізнаність людей слід розглядати разом.
Відповідність вашої стратегії резервного копіювання «правилу 3-2-1» — три копії, два різні носії, одна копія у фізично окремому місці — значно підвищує шанси відновити дані після атаки ransomware.
Перевірка письмового плану реагування на інциденти щонайменше раз на рік у форматі настільних навчань гарантує, що план не залишиться на папері й справді спрацює під час кризи. Коли команда заздалегідь знає свої ролі, рішення під час атаки ухвалюються швидше.
Висновок: найкращий захист — підготовка до атаки
Найбільша перевага в протидії атакам ransomware — бути готовими ще до того, як атака станеться. Перевірена стратегія резервного копіювання та письмовий план реагування на інциденти — найцінніші кроки, які можна зробити, перш ніж опинитися перед дилемою «заплатити викуп чи залишатися без роботи?»
Компанії, які в першу годину ухвалюють правильні рішення, можуть значно обмежити як операційні перебої, так і репутаційні втрати. Підготовка, розпочата сьогодні, може суттєво змінити результат кризи, з якою ви можете зіткнутися завтра.
Synchron Bilişim оцінює готовність вашої компанії до реагування на інциденти та разом із вами посилює стратегію резервного копіювання. Від превентивних заходів безпеки до планування реагування на інциденти — зв’яжіться з нами, щоб обговорити рівень вашої готовності до атак ransomware.
Про автора
İrem