Кібербезпека
Зламують не технології, а людей: атаки соціальної інженерії
Атаки соціальної інженерії спрямовані на людей, а не на системи. Ознайомтеся з 4 методами, що найчастіше вражають МСБ, та кроками перевірки для команди.
- Автор
- İrem
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
4 хв читання
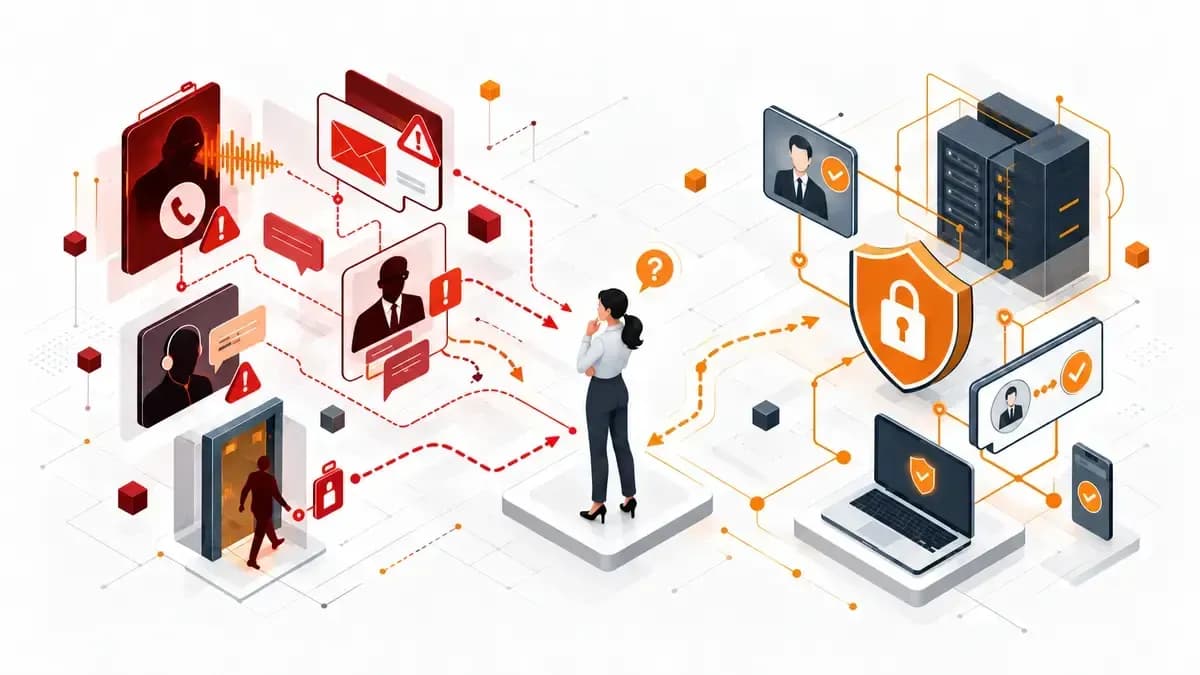
Дзвонить телефон. Абонент представляється співробітником ІТ-відділу компанії, каже, що виявив термінову проблему з безпекою, і просить підтвердити кілька даних, щоб її усунути. Голос звучить переконливо, терміновість здається справжньою. Але людина на іншому кінці лінії — не та, за кого себе видає.
Уразливості програм можна закрити оновленнями, а брандмауери — посилити; але людський фактор і далі залишається найменш передбачуваною змінною. Атаки соціальної інженерії спрямовані саме на це: на базові слабкості людської психології, як-от довіра, терміновість і авторитет.
У цій статті ми розглядаємо чотири методи соціальної інженерії, які найчастіше спрямовані на МСБ, і конкретні кроки, що підготують вашу команду до таких атак.
Що таке соціальна інженерія?
Соціальна інженерія — це метод атаки, який досягає мети не технічним зламом системи, а переконанням або обманом людини, що має до неї доступ. Такі атаки можуть обійти навіть найдосконаліший технічний захист, бо їхня ціль — людина, а не система.
Зловмисники зазвичай заздалегідь проводять дослідження: вивчають організаційну структуру компанії, імена працівників і бізнес-процеси, щоб зробити запит якомога переконливішим. Така підготовка також значно знижує ймовірність того, що атаку помітять.
Малі та середні підприємства зазвичай мають менше формальних процедур перевірки, ніж великі компанії, тому вони стають особливо привабливою ціллю для зловмисників.
4 поширені методи соціальної інженерії, спрямовані на МСБ
Хоча ці атаки надходять різними каналами, у них спільна логіка: створити відчуття терміновості та авторитету, щоб послабити рефлекс ставити запитання. Кожен метод має свої тривожні ознаки; уміння їх розпізнати — перший крок, щоб зупинити атаку на ранньому етапі.
1. Вішинг: шахрайство телефоном
Зловмисник телефонує, видаючи себе за банк, постачальника чи когось усередині компанії, і просить конфіденційну інформацію або виконання операції. Створюючи відчуття терміновості («ваш рахунок зараз під загрозою», «цю операцію треба підтвердити негайно»), він прагне, щоб жертва діяла без роздумів. Підробка номера абонента (спуфінг) ще більше підсилює довіру та створює враження, що дзвінок надходить зі знайомого джерела.
2. BEC: компрометація корпоративної пошти
В атаках Business Email Compromise (BEC) зловмисник імітує поштову скриньку керівника чи бізнес-партнера — інколи справді заволодіваючи нею — і вимагає від працівників термінового переказу коштів або передачі конфіденційних даних. Такі атаки зазвичай ретельно готуються й дуже схожі на справжнє ділове листування; можна підробити підпис, стиль і навіть попередню історію листування.
3. Фальшиві дзвінки ІТ-підтримки
Зловмисник телефонує працівнику, видаючи себе за співробітника ІТ-відділу компанії, і просить ім’я користувача, пароль або віддалений доступ, «щоб усунути проблему». Цей метод особливо дієвий щодо працівників, які почуваються невпевнено в технічних питаннях.
4. Тейлгейтинг: фізичне несанкціоноване проникнення
Соціальна інженерія не обмежується цифровим середовищем. У тейлгейтингу зловмисник фізично проходить слідом за уповноваженим працівником у зону з картковим доступом — зазвичай користуючись ввічливістю або неуважністю. Такий доступ може вести просто до серверних кімнат або конфіденційних документів.
Найдієвіший захист: обізнаність і протоколи перевірки
Спільне в цих атаках те, що вони використовують не технічну ваду, а модель поведінки. Тому найдієвіший захист також не технічний, а орієнтований на людей: регулярні навчання з обізнаності та чіткі протоколи перевірки.
Наприклад, прості, але обов’язкові правила — підтверджувати запити на переказ коштів через другий канал або те, що ІТ-підтримка ніколи не питає пароль телефоном, — можуть знешкодити більшість таких атак. Регулярні сценарні навчання зміцнюють рефлекс команди миттєво помічати підозрілий запит.
Перші кроки, щоб підготувати вашу організацію
Окрім навчань з обізнаності, критично важливо, щоб повідомлення про підозрілий запит було простим і не каралося. Працівники не повинні вагатися одразу повідомити про випадок, навіть якщо помилково натиснули посилання, замість того щоб приховати це.
Регулярні змодельовані фішингові та вішингові тести дають змогу в безпечних умовах оцінити, як ваша команда поведеться під час справжньої атаки. Результати цих тестів також показують, де слід посилити програму навчання.
Додаткові й частіші навчання для ролей з високим ризиком — фінанси, бухгалтерія, кадри та асистенти керівництва — посилюють саме ті цілі, які зловмисники обирають найчастіше.
Не варто нехтувати й технічними рівнями: протоколи автентифікації пошти (SPF, DKIM, DMARC) і багатофакторна автентифікація додають рівень безпеки, що ускладнює перетворення спроби соціальної інженерії на успішне захоплення.
Висновок: інвестиції в безпеку мають охоплювати людський фактор
Атаки соціальної інженерії показують, що інвестиції в безпеку не можуть обмежуватися лише технологіями. Команда, яка вміє розпізнавати ці типи атак, може стати однією з найсильніших ліній захисту вашої організації.
Обізнаність, яку ви сьогодні сформуєте в команді, може стати найважливішим чинником, що визначить, чи вдасться атака, з якою ви зіткнетеся завтра.
У Synchron Bilişim ми разом з вами оцінюємо потреби вашої організації в навчанні з обізнаності та протоколах безпеки. Зв’яжіться з нами, щоб разом оцінити рівень готовності вашої команди до атак соціальної інженерії.
Про автора
İrem