Кібербезпека
Постачальник, якому ви довіряєте, може бути вашою найбільшою вразливістю — атаки на ланцюг постачання
Атаки на ланцюг постачання проникають у вашу організацію через постачальників, яким ви довіряєте. Дізнайтеся, як вони працюють, і 4 заходи, що знижують ризик третіх сторін.
- Автор
- İrem
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
4 хв читання
Ваш фаєрвол надійний, працівники навчені, системи оновлені. Ви ретельно захистили свою фортецю. Але що, як загроза ввійде не через парадні двері, а через бічні, які відчинив партнер, якому ви довіряєте роками? Через оновлення бухгалтерської програми, якою ви користуєтеся, через вразливість вашого хмарного провайдера або через викрадені облікові дані одного з ваших постачальників?
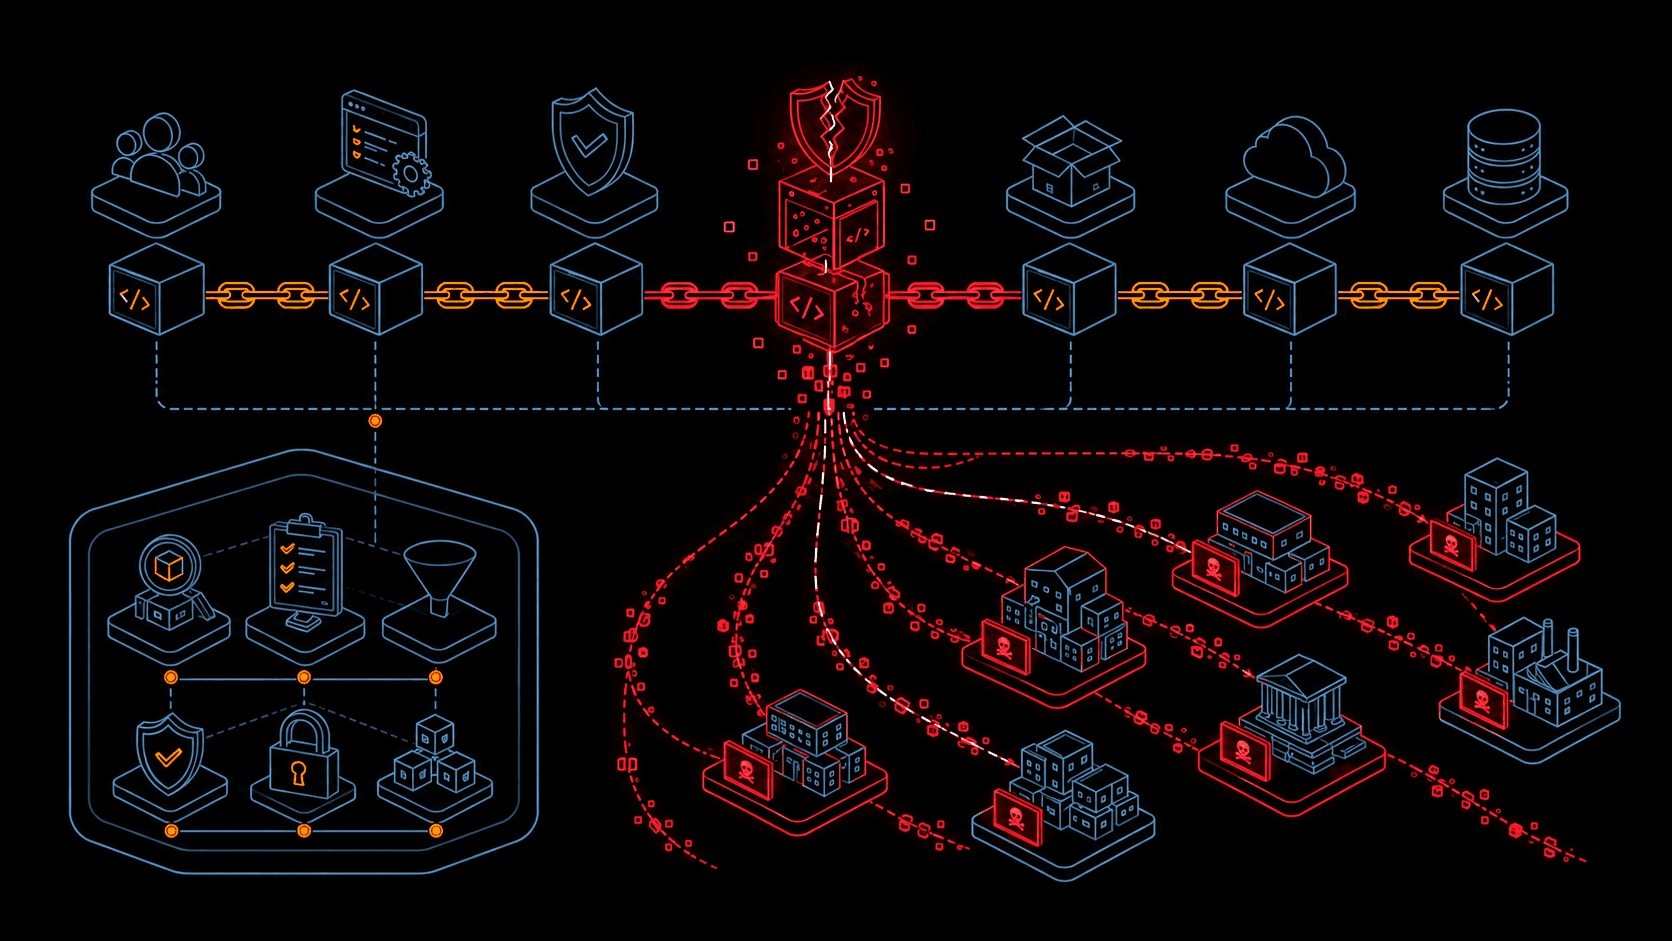
Атаки на ланцюг постачання працюють саме за такою логікою. Замість того щоб напряму атакувати добре захищену організацію, зловмисники цілять у постачальників програмного забезпечення, сервіс-провайдерів або бізнес-партнерів, яким ця організація довіряє і які зазвичай захищені гірше. Так одна вразливість через чорний хід може одночасно дістатися десятків, а то й сотень компаній. Чому ці атаки такі ефективні і як захистити вашу організацію?
Як працює атака на ланцюг постачання?
Під час атаки на ланцюг постачання ціллю є не сама кінцева жертва, а найпростіший шлях до неї. Зловмисник може зламати виробника поширеного програмного забезпечення і вбудувати шкідливий код у легітимне оновлення. Кожна компанія, яка встановлює це оновлення, сама того не знаючи, впускає зловмисника у свою мережу. Так само зламаний обліковий запис постачальника, який має доступ до вашої системи, може стати дверима безпосередньо до ваших даних.
Привабливість цього методу для зловмисників очевидна: одне успішне проникнення завдяки ефекту мультиплікатора дістається багатьох організацій. А для жертв атаку набагато важче помітити, бо вона надходить із джерела, якому вони довіряють. Легітимне оновлення або посилання від знайомого бізнес-партнера можуть не викликати тривоги навіть у найуважнішої команди.
Цифри: ціна довіри зростає
Атаки на ланцюг постачання — уже не поодинокі випадки, а одне з основних джерел витоків даних. Актуальні дослідження показують, що приблизно чверть сучасних витоків даних спричинена вразливістю третьої сторони. Тобто кожен четвертий інцидент виникає не в системах самої організації, а через зовнішнє з’єднання, якому вона довіряє.
Масштаб наслідків також викликає занепокоєння. Повідомляється, що інциденти через треті сторони можуть зачіпати значно більше даних на один випадок, ніж прямі атаки, а більшість оприлюднених вразливостей третіх сторін зловмисники перетворюють на зброю ще того самого року. Якщо додати до цього стрімке поширення фішингових кампаній на основі штучного інтелекту, ваша екосистема постачальників стає дедалі привабливішою ціллю для зловмисників.
Підсумок такий: безпека більше не закінчується за вашими власними стінами. Реальна межа безпеки вашої організації визначається рівнем безпеки найслабшого постачальника, який має доступ до ваших систем.
Заходи проти ризиків ланцюга постачання
Ви не можете відмовитися від постачальників — сучасний бізнес побудований на взаємопов’язаних екосистемах. Проте ризиками цих зв’язків можна керувати. Ось основні кроки, які зміцнять вашу організацію:
1. Оцінюйте ризики третіх сторін
Регулярно оцінюйте рівень безпеки всіх постачальників, які мають доступ до ваших систем або надають критичні послуги. Оцінювання має охоплювати їхні сертифікати безпеки, практики захисту даних і спроможність реагувати на інциденти. Перевірка стану безпеки перед початком співпраці з новим постачальником має бути невід’ємною частиною договору.
2. Застосовуйте принцип найменших привілеїв
Не надавайте жодному постачальнику більше доступу, ніж йому потрібно. Якщо партнеру достатньо доступу до однієї конкретної системи, не відкривайте йому всю мережу. Обмеження прав доступу відповідно до завдань різко звужує зону поширення атаки, якщо постачальника зламано.
3. Регулярно переглядайте доступи постачальників
Коли ви востаннє перевіряли права доступу своїх партнерів? Облікові записи, якими вже не користуються, доступи до завершених проєктів і забуті інтеграції — це відкрите запрошення для зловмисників. Регулярно переглядайте права доступу та вилучайте зайві.
4. Налаштуйте сегментацію мережі та моніторинг
Створіть сегментацію, яка відокремлює доступи постачальників від решти мережі. Так проникнення через постачальника не зможе легко поширитися на ваші критичні системи. Крім того, активно відстежуйте трафік від з’єднань третіх сторін, щоб виявляти незвичну активність.
Висновок: довіряй, але перевіряй
Атаки на ланцюг постачання чітко показують, що безпеку більше не можна забезпечити лише в межах самої організації. Оцінювання ризиків третіх сторін та обмеження доступів постачальників сьогодні — не добровільна «добра практика», а обов’язкова практика безпеки. Ви можете й далі довіряти своїм постачальникам — головне, регулярно перевіряйте цю довіру.
Ми в Synchron Bilişim картографуємо ризики ланцюга постачання вашої організації та допомагаємо взяти їх під контроль за допомогою керування доступами третіх сторін, застосування принципу найменших привілеїв, сегментації мережі та рішень постійного моніторингу. Щоб разом оцінити рівень безпеки вашої екосистеми постачальників, зв’яжіться з нами.
Про автора
İrem