Хмарні технології
Посібник із переходу з Active Directory на Microsoft Entra ID
Навіщо переходити з Active Directory на Microsoft Entra ID, як спланувати міграцію і на які критичні моменти зважати під час процесу? Покроковий посібник.
- Автор
- İrem
- Категорія
- Хмарні технології
- Опубліковано
- Оновлено
5 хв читання
Інфраструктура ідентифікації вашої компанії, найімовірніше, уже багато років побудована на Active Directory. Контролери домену, групові політики, локальне керування користувачами… Десятиліттями це були наріжні камені корпоративних ІТ. Тож чому настав час змін саме зараз?
Відповідь проста: змінився спосіб роботи. Користувачі, які підключаються поза офісом, пристрої, що не належать компанії, застосунки SaaS і хмарні сервіси тепер не виняток, а норма. Active Directory не створювали для керування такими сценаріями. А Microsoft Entra ID розробили саме для цієї потреби.
У цій статті ми розглянемо, чому перехід важливий, як його слід планувати і на які критичні моменти варто зважати під час процесу.
У чому основна відмінність між Active Directory і Microsoft Entra ID?
Active Directory (AD) — це служба каталогів, створена для керування ідентифікаційними даними користувачів і пристроями в локальних мережах. Облікові записи користувачів, паролі, групові політики та дозволи на доступ контролюються через AD. Проте за своєю природою AD має працювати всередині корпоративної мережі; віддалений доступ без VPN у такій структурі створює серйозні вразливості безпеки.
Microsoft Entra ID (колишня назва — Azure Active Directory) — це хмарна платформа керування ідентифікацією та доступом. Її основні переваги: автентифікація користувачів незалежно від їхнього місця перебування, безпечний доступ незалежно від типу пристрою та централізований моніторинг усіх подій ідентифікації.
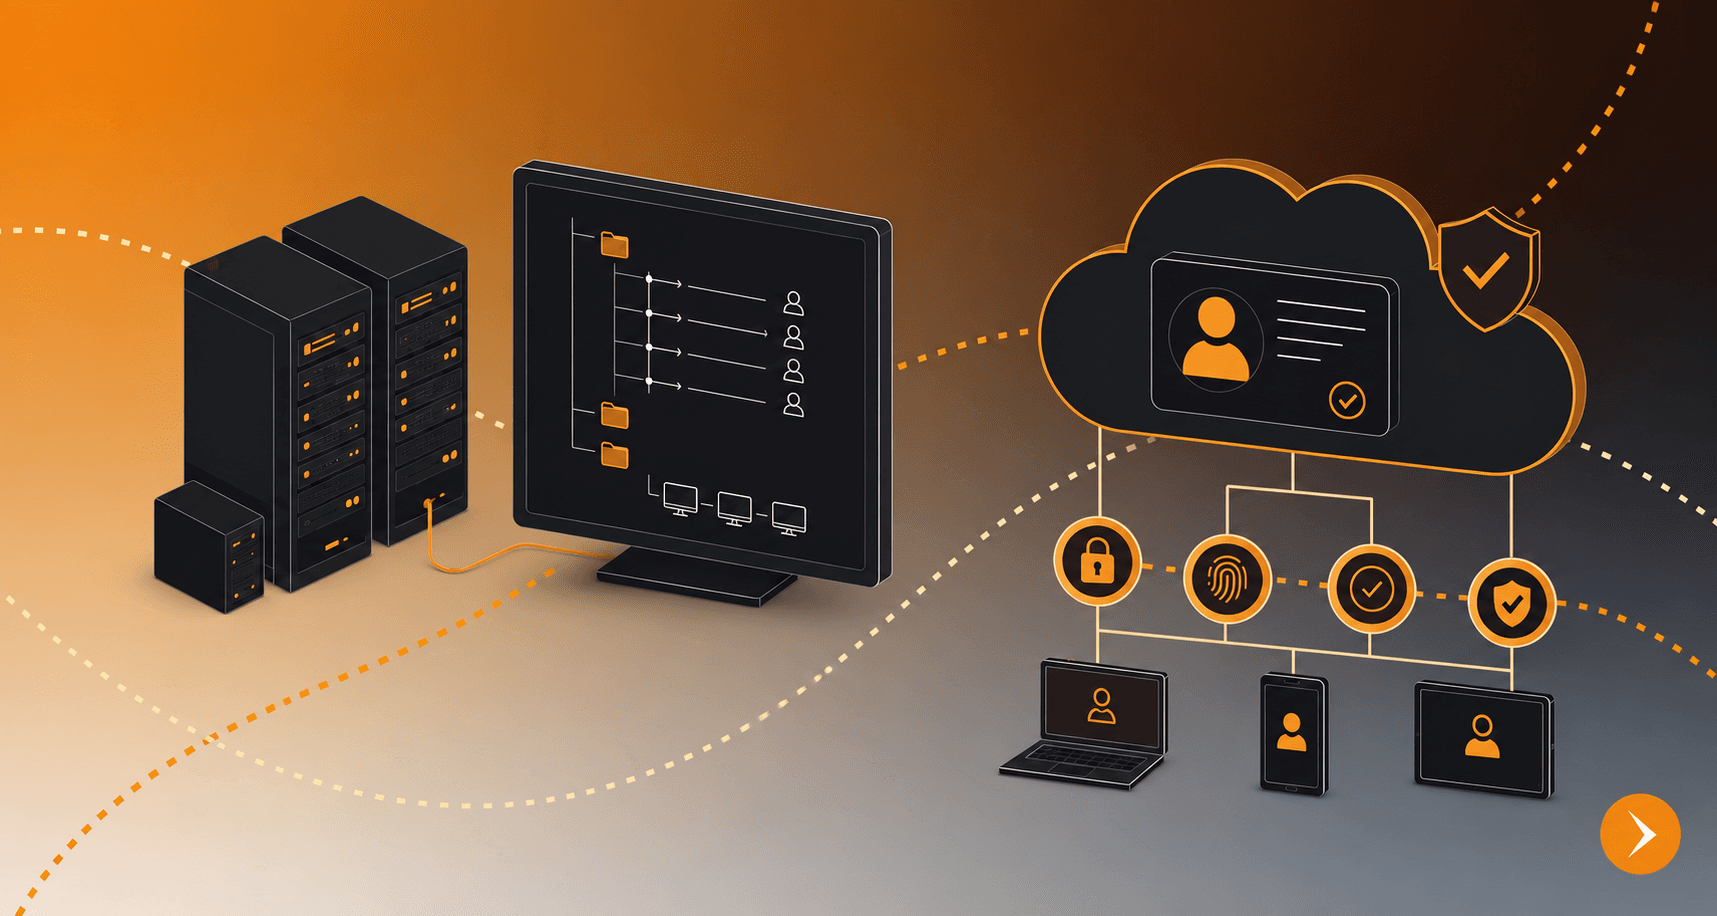
Ці дві платформи не конкурують між собою, а відповідають на різні потреби. Для багатьох компаній перехід фактично означає гібридну модель: структуру, у якій локальний AD та Entra ID працюють синхронізовано.
Коротко відмінності між двома платформами такі:
- Тип інфраструктури: Active Directory працює локально (on-premise), а Microsoft Entra ID — у хмарі.
- Модель доступу: в AD доступ забезпечується зсередини корпоративної мережі, а в Entra ID доступ можливий звідусіль незалежно від місця перебування.
- Віддалений доступ: AD потребує VPN для віддаленого доступу, а Entra ID — ні.
- Автентифікація: AD використовує протоколи Kerberos і NTLM, а Entra ID підтримує сучасні протоколи, як-от OAuth 2.0 і SAML.
- Підтримка MFA: в AD MFA обмежена й потребує додаткового рішення, а в Entra ID вона вбудована та керується централізовано.
- Умовний доступ: в AD відсутній, а в Entra ID доступний на основі пристрою, місця перебування та рівня ризику.
- Інтеграція SaaS: інтеграція AD із SaaS слабка, а Entra ID пропонує потужну інтеграцію, передусім із Microsoft 365.
- Моніторинг і журналювання: в AD ручні та складні, а в Entra ID централізовані й працюють у реальному часі.
- Відповідне середовище: AD підходить для повністю локальних структур, а Entra ID створено для гібридних і повністю хмарних структур.
Які кроки слід виконати під час переходу?
1. Складіть карту наявної інфраструктури ідентифікації
Перед початком переходу потрібно детально задокументувати ваше наявне середовище AD. Скільки є користувачів, які групи існують, які застосунки використовують автентифікацію AD? Якщо ці питання залишаться без відповіді, під час переходу виникнуть неочікувані збої.
Особливої уваги потребують застарілі (legacy) застосунки — старе програмне забезпечення, що використовує автентифікацію Kerberos або NTLM. Ці застосунки можуть бути несумісними з Entra ID напряму, тому доводиться застосовувати гібридну структуру або рішення на основі проксі для застосунків.
2. Гібридна структура чи повний перехід?
Для більшості корпоративних середовищ правильний підхід — не миттєвий повний перехід, а поетапна гібридна модель. Інструмент Microsoft Entra Connect синхронізує локальний AD з Entra ID і дає користувачам змогу працювати в обох середовищах з однаковими обліковими даними.
У середовищах, де досі потрібні фізичні сервери, спільні файлові ресурси або керування принтерами, повністю вимкнути AD на практиці може бути неможливо. Тому план переходу має спиратися на реалістичну оцінку наявної інфраструктури.
3. Налаштуйте політики MFA та умовного доступу
Один із найкритичніших кроків переходу на Entra ID — правильне налаштування політик автентифікації. Використовувати Entra ID без MFA — це як встановити камеру відеоспостереження в будівлі з відчиненими дверима.
Політики умовного доступу дають змогу визначати різні вимоги до перевірки залежно від місця перебування користувача, стану відповідності його пристрою та застосунку, до якого він намагається отримати доступ. Наприклад, для запиту з корпоративної мережі може вистачити однофакторної перевірки, а для запиту з невідомої мережі MFA можна зробити обов’язковою.
4. Перебудуйте структуру користувачів і груп відповідно до Entra ID
Перехід з AD на Entra ID — це не лише технічне перенесення, а й нагода переналаштувати керування ідентифікацією. Облікові записи, що накопичилися за роки й більше не використовуються, зайві групи та непослідовні структури прав слід прибрати під час цього переходу.
Перегляд груп відповідно до принципів рольового контролю доступу (RBAC) у довгостроковій перспективі дає значну користь як для зручності керування, так і для безпеки.
5. Моніторинг і керування журналами після переходу
Entra ID фіксує всі події ідентифікації: успішні та невдалі спроби входу, спрацювання політик умовного доступу, статистику використання MFA. Потрібно створити інфраструктуру моніторингу, щоб регулярно переглядати ці журнали та виявляти аномальну активність.
В інтеграції з рішеннями SIEM ці журнали стають невіддільною частиною моніторингу безпеки в реальному часі.
Найпоширеніші помилки під час переходу
Почати без планування — найчастіша помилка, з якою ми стикаємося. Зміни, про які користувачів не повідомили заздалегідь, порушують бізнес-процеси та створюють зайве навантаження на ІТ. Ігнорування сумісності застосунків legacy — теж критичний ризик: деякі бізнес-застосунки не працюють з Entra ID, і це виявляється лише в останню хвилину. Нарешті, неповне планування ліцензій призводить до неочікуваних статей витрат уже після завершення переходу.
Керуйте переходом разом із Synchron Bilişim
Перехід з Active Directory на Microsoft Entra ID за правильного планування значно підвищує рівень безпеки та керованості вашої організації. Проте неправильно керований перехід може спричинити збої, що загрожують безперервності бізнесу, і вразливості безпеки.
Synchron Bilişim керує всім процесом від вашого імені — від оцінки інфраструктури ідентифікації та проєктування гібридної структури до налаштування MFA та моніторингу після переходу. Ознайомтеся з нашими послугами Microsoft Cloud.
Про автора
İrem