Хмарні технології
Безпека з хмарними обчисленнями: чи достатньо залишатися локально?
Дані — це вже не просто результат роботи, а найцінніший цифровий актив, що безпосередньо впливає на конкурентоспроможність, стратегічні рішення та операційну безперервність організацій.
- Автор
- Synchron
- Категорія
- Хмарні технології
- Опубліковано
- Оновлено
6 хв читання
Дані сьогодні — це вже не просто результат роботи; вони стали для організацій найціннішим цифровим активом і безпосередньо впливають на конкурентоспроможність, стратегічні рішення та операційну безперервність. Інформація про клієнтів, фінансові записи, інтелектуальна власність і все, що стосується бізнес-процесів компанії, зберігається та обробляється в цифровому середовищі. Тому втрата чи витік цих даних завдає серйозної шкоди не лише фінансам, а й репутації.
Це перетворює безпеку даних із технічного обов’язку на базовий елемент корпоративного керування ризиками. Проте, забезпечуючи цю безпеку, найчастіше доводиться відповідати на запитання: зберігати дані на власних серверах чи довірити їх хмарі?
У цій статті ми крок за кроком розглянемо відмінності між локальною інфраструктурою та хмарними рішеннями з погляду безпеки даних, від чого насправді залежить безпека в сучасному середовищі кіберзагроз і чому компаніям варто переглянути ідею «безпечного місця розташування».
Безпека залежить від того, як вас захищено
За традиційним поглядом, якщо щось цінне, його слід тримати фізично поруч. З таким міркуванням багато організацій і далі вважають зберігання критичних даних на власних локальних серверах безпечним вибором. Проте сучасні цифрові загрози показують, що цей підхід уже втратив актуальність.
Сучасні кібератаки не залежать від місця розташування. Хакеру байдуже, де лежать дані — у серверній кімнаті чи в центрі обробки даних за тисячу кілометрів. Для нього важливі захисні заходи, що блокують доступ до цих даних. Отже, питання вже не в тому, «де зберігаються дані», а в тому, як ці дані захищено.
Тут важливі такі запитання:
- Чи відстежується ваша система 24/7?
- Чи актуальні процеси контролю доступу та автентифікації?
- Чи може ваша система миттєво захиститися від кожної нової кіберзагрози?
- Чи діє ваша стратегія резервного копіювання на випадок аварійних сценаріїв?
Якщо на ці запитання ви не можете дати повну, постійну й доказову відповідь «так», то фізична близькість до даних не дає відчутної переваги в протидії кіберризикам.
Наскільки безпечна локальна інфраструктура насправді?
Бажання організацій зберігати дані у власних офісах, у системах під фізичним контролем, ґрунтується не стільки на реальній безпеці, скільки на ілюзії контролю як такій. Адже те, що центр обробки даних належить вам, автоматично не робить його безпечнішим. Навпаки, така інфраструктура часто намагається триматися на обмежених ресурсах.
Якщо ви справді хочете захистити дані на локальних серверах, вам потрібно виконати такі умови:
Моніторинг системи 24/7
Кібератаки трапляються не лише в робочий час. Проникнення, що сталося о 03:00 ночі, коли систему ніхто не відстежує, може бути виявлене тоді, коли вже запізно. Щоб локальна інфраструктура могла це забезпечити, кваліфікований персонал і цілодобовий центр операцій безпеки (SOC) зі змінною роботою є обов’язковими.
Миттєві оновлення безпеки
Нові вразливості з’являються щотижня. Система має швидко отримувати патчі проти них. Локальні ІТ-команди зазвичай не можуть застосовувати ці оновлення миттєво й без перерв.
Аварійне відновлення та безперервність резервного копіювання
У локальних системах про резервне копіювання часто забувають або не тестують його належно. Проте, щоб систему можна було вважати безпечною, недостатньо просто робити резервні копії; можливість справді відновити дані з копії потрібно регулярно перевіряти.
Штат фахівців з кібербезпеки
Щоб протистояти сучасним складним кіберзагрозам, загальних ІТ-знань недостатньо. Потрібна спеціалізована експертиза — від конфігурації firewall і систем IDS/IPS до тестів на проникнення та керування SIEM. Найняти, утримати та постійно навчати такий персонал і складно, і дорого.
Вартість і операційне навантаження
Створення, розміщення, охолодження, енергоживлення, фізичний захист і регулярне обслуговування локальної інфраструктури — серйозна стаття витрат. Замість того щоб нести ці витрати, отримувати ці послуги від хмарних провайдерів і економічно, і операційно стійкіше.
З усіх цих причин, щоб оголосити власну інфраструктуру «безпечною», недостатньо фізичного контролю: висока операційна дисципліна, ресурси та безперервність теж обов’язкові. Якщо ці умови не виконано, ваші дані можуть залишатися вразливими в цифровому світі, навіть якщо фізично вони поруч із вами.
Стандарти безпеки та переваги хмарної інфраструктури
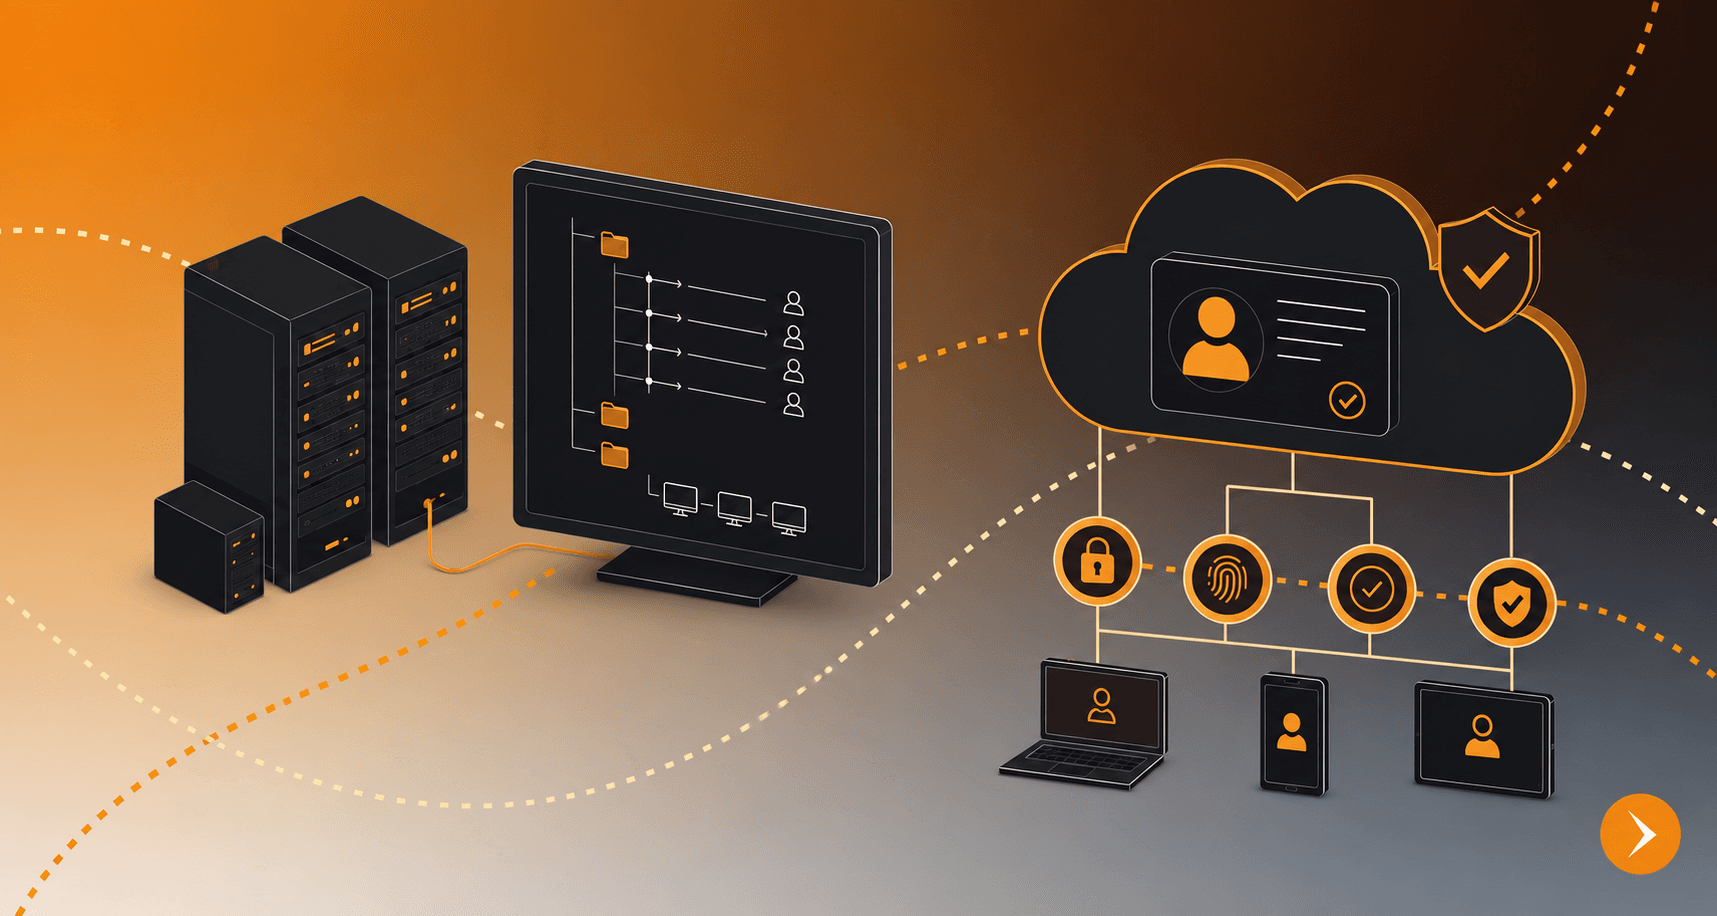
Хмарні провайдери поставили безпеку в центр своєї інфраструктури. Головна причина в тому, що суть їхніх послуг — захист даних клієнтів. Хмарні провайдери не лише надають клієнтам розміщення даних і доступ до них, а й беруть на себе відповідальність за безперервний захист, моніторинг і резервне копіювання цих даних та керування ними згідно з політиками безпеки.
Це забезпечує архітектуру безпеки високого рівня, що значно перевершує системи, які організації намагаються створити самостійно.
Професійні команди та моніторинг 24/7
Великі хмарні провайдери працюють з командами експертів, які зосереджені лише на кібербезпеці та проактивно відстежують загрози. Ці команди цілодобово, 7 днів на тиждень, відстежують інфраструктуру, аналізують загрози та миттєво реагують на атаки. Створити такий рівень людських ресурсів і операційної структури в локальних системах здебільшого неможливо.
Глобальні сертифікації безпеки
Хмарні провайдери регулярно проходять незалежні аудити та відповідають міжнародним стандартам безпеки. Завдяки цьому організації отримують послуги на інфраструктурі, захищеній сертифікаціями ISO 27001, SOC 2, PCI DSS, HIPAA тощо. Порівняно з локальними системами, створеними самотужки, це означає вимірювану й доказову перевагу в безпеці.
Системи, що постійно оновлюються
Хмарні платформи мають механізми регулярного й автоматичного оновлення проти вразливостей. Критичні патчі можна застосувати за лічені хвилини, і системи захищаються без ручного втручання. Така автоматизація зменшує людський фактор і скорочує час реакції.
Висока доступність і аварійне відновлення
Завдяки географічно розподіленим центрам обробки даних хмарна інфраструктура забезпечує високу доступність і цілісність даних. У разі будь-якої фізичної несправності чи аварії дані автоматично стають доступними із систем в інших регіонах. У локальній інфраструктурі така можливість досяжна лише за додаткових інвестицій і складних налаштувань.
Відповідність регуляторним вимогам
Закони про захист персональних даних (KVKK, GDPR тощо) стали для організацій серйозною відповідальністю. Хмарні провайдери пропонують інфраструктуру, що повністю відповідає цим вимогам. Крім того, вони дають клієнтам змогу обирати, у якому регіоні зберігаються дані, і за потреби це відстежувати.
Як бачимо, хмарна інфраструктура — це вже не просто рішення для розміщення, а комплексна послуга безпеки. Особливо з огляду на постійне зростання кіберзагроз забезпечити такий самий рівень захисту власними силами дуже складно і з погляду людських ресурсів, і з погляду бюджету.
Довірте безпеку експертам Synchron Bilişim
Безпеку даних уже неможливо забезпечити лише створенням систем чи володінням фізичною інфраструктурою. Мінливе середовище загроз, методи зловмисників і глобальні регуляторні вимоги потребують у цій сфері експертизи, безперервності і планування ресурсів на постійній основі. Це показує, що безпека стала справою не стільки внутрішньої ІТ-діяльності компанії, скільки спеціалізованої структури.
Synchron Bilişim не лише постачає клієнтам технології; ми пропонуємо консалтинг і операційну підтримку для створення безпечної цифрової інфраструктури як цілісний сервіс. Наш підхід не обмежується керуванням наявними системами, а й спрямований на захист від майбутніх ризиків.
Чому Synchron Bilişim?
- Досвідчена команда фахівців з безпеки:
Ми створюємо архітектуру кібербезпеки під потреби кожного клієнта та забезпечуємо постійний захист від загроз. - Інфраструктура моніторингу та реагування 24/7:
Ваші критичні системи завжди під контролем, а на інциденти ми реагуємо миттєво. - Повна відповідність міжнародним стандартам безпеки:
Ми пропонуємо конфігурації, що відповідають регуляторним і галузевим вимогам, насамперед ISO 27001. - Рішення для резервного копіювання, керування доступом та аварійного відновлення:
Ми розробляємо наскрізні пакети послуг, що забезпечують і безпеку, і безперервність бізнесу організацій. - Гнучкі рішення для будь-якої галузі:
Ми пропонуємо спеціалізовані рішення для багатьох галузей, зокрема фінансів, виробництва, охорони здоров’я, освіти та роздрібної торгівлі.
Сприймайте безпеку не лише як систему, а як послугу
Важливо не стільки, де зберігаються ваші дані, скільки як їх захищено. Керуючись цим принципом, Synchron Bilişim пропонує клієнтам не лише технологію, а й гарантію безпеки як частину кожного рішення. Замість того щоб триматися за локальні системи, перейти до структури, що ставить безпеку в центр бізнесу, — найправильніший крок з погляду витрат, експертизи та стійкості.
Безпека — це вже не вибір, а необхідність. Задовольнімо цю необхідність разом. Щоб дізнатися більше, зв’яжіться з нами.
Про автора
Synchron