Кібербезпека
Хто керує вашим Active Directory? Ціна некерованого AD для компанії
Некерований Active Directory непомітно коштує компанії через відкриті облікові записи, надмірні дозволи та ризик простою. Розповідаємо про ознаки та 5 базових практик.
- Автор
- Synchron
- Категорія
- Кібербезпека
- Опубліковано
- Оновлено
5 хв читання
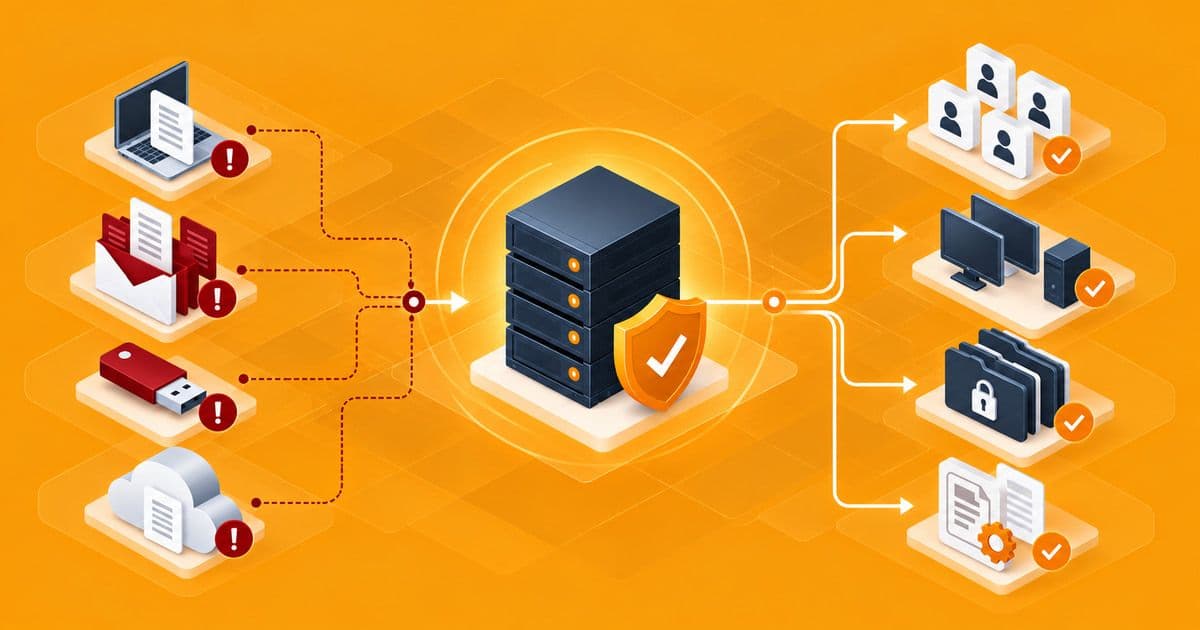
Обліковий запис працівника, який звільнився пів року тому, досі активний. VPN-доступ зберігся, а дозволи на спільні папки ніхто так і не скасував. Ніхто не зробив цього навмисно — просто керування Active Directory давно не було нічиїм пріоритетом.
Такий сценарій у компаніях трапляється частіше, ніж здається. У день розгортання Active Directory налаштовують правильно, але за роки додані користувачі, групи й політики перетворюють його на складну структуру. У цій статті ми розглядаємо реальну ціну некерованого AD для вашої компанії та способи це виправити.
Чому Active Directory настільки критичний?
Active Directory — це інфраструктура ідентифікації вашої компанії. Саме тут визначається, хто може входити на який комп'ютер, до яких файлів має доступ, як користується електронною поштою і як часто змінює пароль.
Тому вразливість в AD впливає не на одну систему, а на всю компанію. Для зловмисника захоплений обліковий запис адміністратора — це ключ до всієї мережі.
Проблема в тому, що несправності AD зазвичай непомітні. Поки система працює, ніхто не перевіряє, хто має які дозволи. Недоліки часто виявляються під час інциденту безпеки, аудиту чи критичного збою.
5 прихованих витрат некерованого AD
1. Незакриті старі облікові записи
Незаблоковані облікові записи колишніх працівників — найвідчиненіші двері для зловживань. Оскільки ними ніхто не користується, підозріла активність у них зазвичай залишається непоміченою.
2. Надмірні дозволи
Дозволи, надані за принципом «поки що зробимо адміністратором», з часом стають постійними. Ситуація, коли в групі Domain Admins значно більше облікових записів, ніж має бути, трапляється часто.
3. Застарілі об'єкти комп'ютерів і служб
Невикористовувані облікові записи комп'ютерів і службові облікові записи, паролі яких роками не змінювалися, створюють ризики безпеки й роблять структуру незрозумілою.
4. Хаотичні групові політики (GPO)
Групові політики, що суперечать одна одній і невідомо ким та навіщо створені, — це повільний вхід у систему, неочікувані налаштування та збої, на усунення яких ідуть години.
5. Знання, прив'язані до однієї людини
У компаніях, де лише одна людина знає, як побудовано структуру AD, навіть найпростіша зміна стає ризикованою, коли ця людина звільняється або йде у відпустку. Відсутність документації — невидима, але висока ціна.
Спільний наслідок цих п'яти проблем — ризик простою. Серйозний збій AD означає, що працівники не можуть увійти в систему, отримати доступ до файлів і пошти. Тобто ціна некерованого AD — це не лише безпека, а й прямі втрати для бізнесу.
Як зрозуміти, що вашим AD ніхто не керує?
Якщо ви не можете чітко відповісти бодай на одне з наведених нижче запитань, настав час переглянути структуру Active Directory:
- Скільки зараз активних облікових записів користувачів і чи збігається це число з кількістю працівників?
- Хто входить до групи Domain Admins і чому?
- Коли востаннє видаляли невикористовувані облікові записи?
- Чи є перелік групових політик з описом?
- Коли ви востаннє перевіряли резервну копію AD?
Відповіді на ці запитання часто можна отримати, сформувавши кілька звітів. Але якщо немає відповідальної особи, яка регулярно формуватиме звіти, аналізуватиме їх і діятиме, ті самі проблеми щороку повертатимуться ще більшими.
5 базових практик для здорового керування Active Directory
1. Стандартизуйте прийом і звільнення працівників
Налагодьте чіткий процес між відділом кадрів та ІТ. Обліковий запис працівника, який звільняється, слід вимкнути, а дозволи скасувати того ж дня. Новим працівникам варто надавати заздалегідь визначені групи відповідно до їхньої ролі, а не копіювати дозволи іншого користувача. Скопійовані дозволи — найпоширеніше джерело зайвого доступу.
2. Застосовуйте принцип мінімальних привілеїв
Надавайте кожному користувачеві лише ті дозволи, які потрібні для роботи. Для адміністративних дій використовуйте окремі облікові записи адміністратора, а не щоденний обліковий запис. Тоді обліковий запис, захоплений через пошту чи вебсерфінг, не отримає прямого доступу до прав адміністратора.
3. Регулярно наводьте лад
Періодично формуйте звіти про облікові записи користувачів і комп'ютерів, які не входили в систему протягом визначеного часу, перевіряйте та вимикайте їх.
4. Спростіть і задокументуйте групові політики
Фіксуйте мету, область дії та відповідальну особу для кожної GPO. Видаляйте невикористовувані або суперечливі політики. Водночас перевірте, чи відповідають політики паролів і блокування облікових записів вашим поточним потребам безпеки.
5. Відстежуйте та створюйте резервні копії
Відстежуйте зміни в членстві критичних груп. Забезпечте резервування за допомогою кількох контролерів домену та регулярно перевіряйте, що резервну копію AD можна відновити.
AD, який має резервну копію, але жодного разу не проходив перевірку відновлення, може не дати очікуваного захисту під час кризи. Якщо заздалегідь визначити, хто що робить у разі аварії, час відновлення значно скорочується.
Що дає модель керованих послуг?
Модель керованих послуг перетворює обслуговування AD на планову роботу та знімає навантаження з вашої внутрішньої команди. Обслуговування Active Directory — не разовий проєкт, а постійна робота. Проте в більшості компаній ІТ-команда зайнята щоденними запитами на підтримку, тож цю роботу постійно відкладають.
У моделі керованих послуг регулярна перевірка, очищення, звітність і документування AD виконуються за планом. А ваша внутрішня команда може зосередитися на щоденних операціях і бізнес-пріоритетах.
Зазвичай процес починається з комплексної перевірки стану. Під час неї аналізуються облікові записи користувачів і комп'ютерів, привілейовані групи, політики паролів, групові політики, стан контролерів домену та справність реплікації. Виявлені проблеми пріоритезуються й планово усуваються без порушення ваших бізнес-процесів.
Далі починається регулярне обслуговування: періодичне очищення, фіксація змін, щомісячна звітність і актуальна документація. Так структура вашого AD спирається не на пам'ять однієї людини, а на задокументований і сталий порядок.
Висновок
Active Directory — одна з найменш помітних, але найкритичніших систем вашої компанії. Без керування її ризики непомітно зростають, а регулярне обслуговування підвищує і безпеку, і щоденну продуктивність.
Synchron аналізує та впорядковує структуру вашого Active Directory і бере на себе його регулярне обслуговування в моделі керованих послуг. Зв'яжіться з нами, щоб разом оцінити поточний стан вашого AD.
Про автора
Synchron